
Destaque do diaCVSS 10 no GitLab
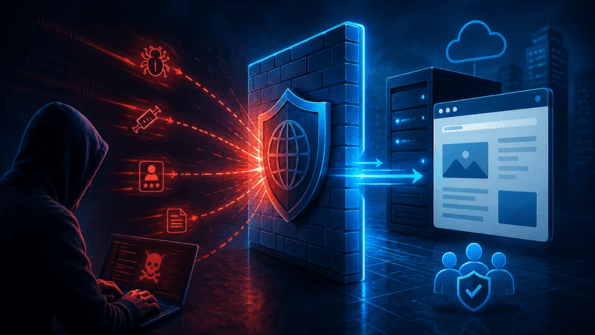
Vulnerabilidade crítica no GitLab permite exfiltração de dados sem autenticação e já está sob ataque
A CVE-2026-85706 tem nota máxima de gravidade (CVSS 10.0) e permite que qualquer pessoa, sem login, leia arquivos arbitrários de instâncias self-managed do GitLab. A correção já existe desde setembro, mas a CISA confirma exploração ativa.


 Alan Andrade

 Carina Ferreira

 Yara Uchôa

 Redação iMasters
 Sabrina Santos

 Cezar Taurion

 Eduardo Nogueira