
Destaque do dia
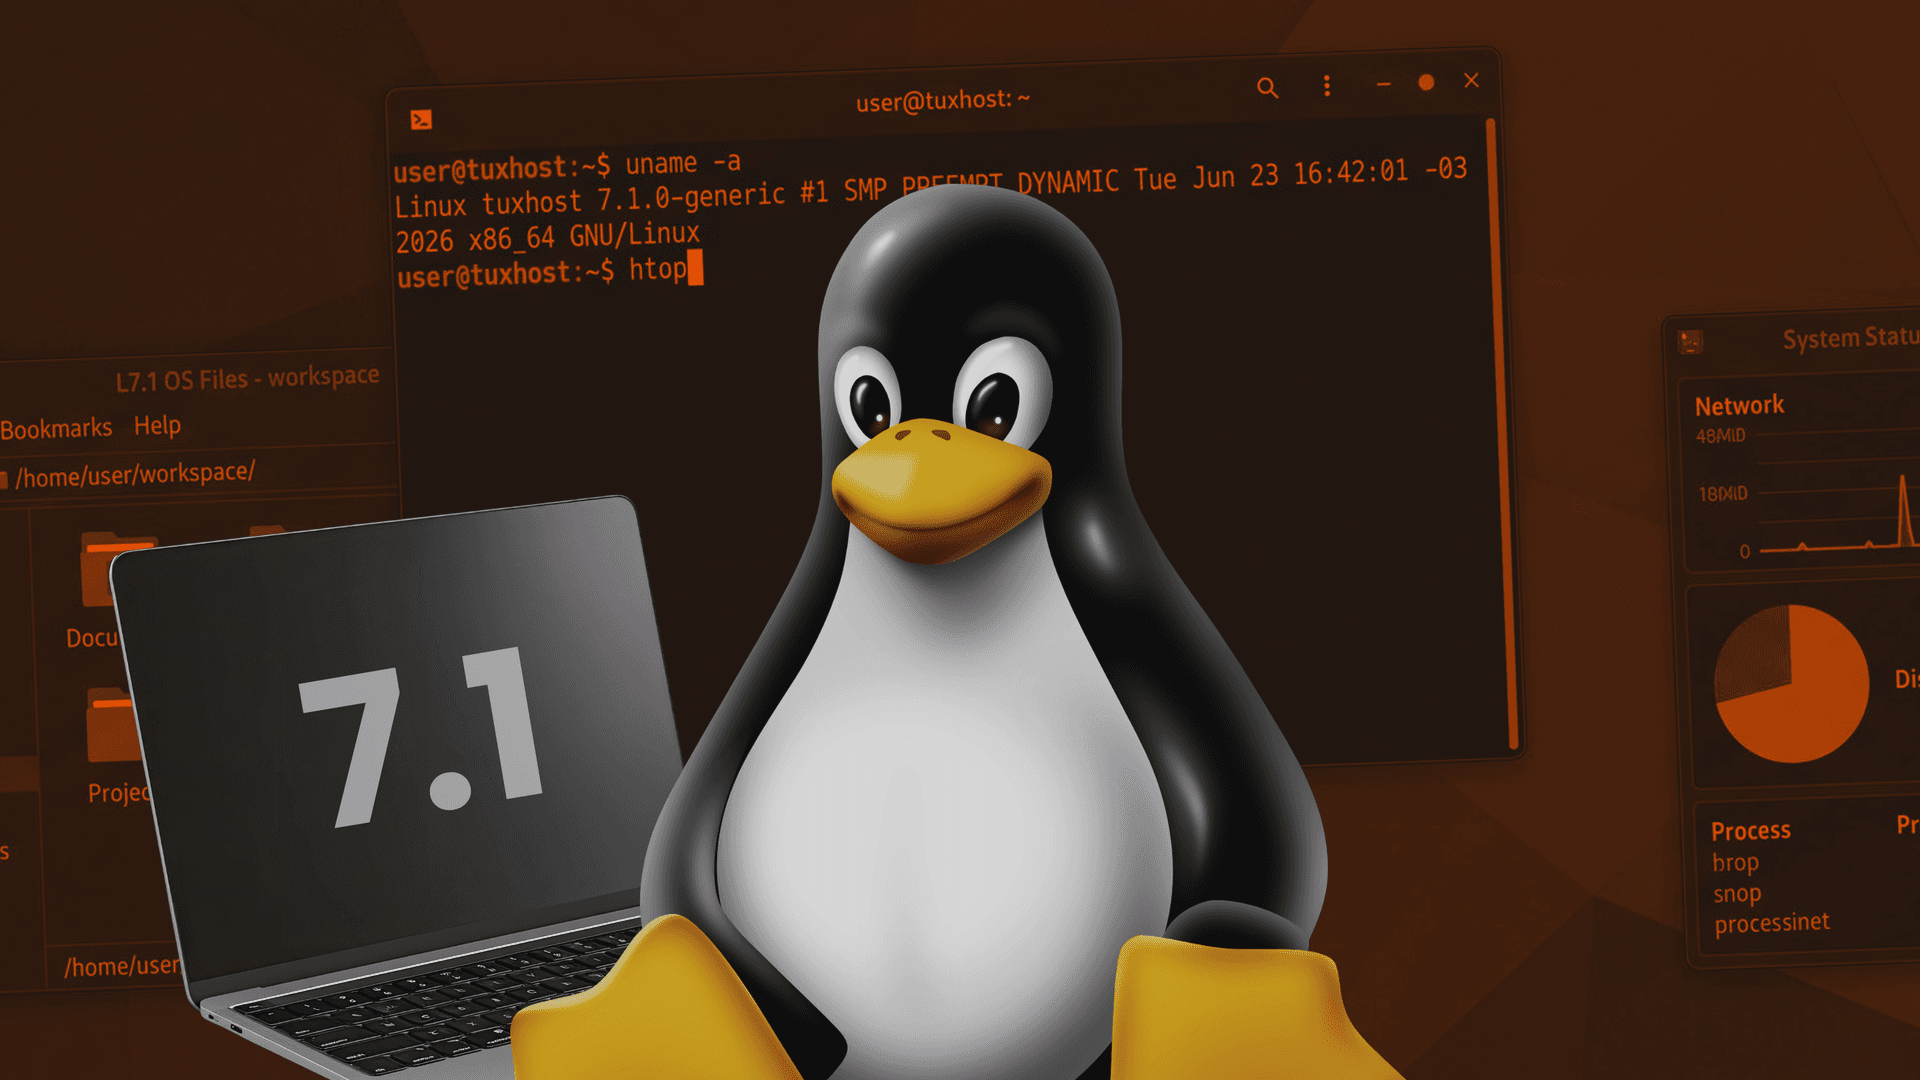
Falha grave no Linux pode dar controle total do servidor a invasores
Uma falha de use-after-free na stack TCP do kernel Linux permite execução remota de código como root em servidores com Multipath TCP ativado. O caso expõe por que confiar só no número da versão do kernel não basta para saber se um servidor está protegido.
 Sabrina Santos
 Yara Uchôa
 Roberto Diniz
 Carina Ferreira


 John Calistro
 Cezar Taurion

 Sabrina Santos
 Redação iMasters

 Carina Ferreira

 Eduardo Nogueira