NVIDIA coloca a contenção de agentes dentro do próprio chip
NVIDIA anunciou em 28 de setembro a Open Agent Safety Platform, uma plataforma voltada a impedir que agentes de IA saiam do controle.
NVIDIA anunciou em 28 de setembro a Open Agent Safety Platform, uma plataforma voltada a impedir que agentes de IA↳Agentes de IA42 conteúdosOpera passa a integrar ChatGPT, Claude e outros agentes de IADev (Back & Front) · mar 2026Operações mais inteligentes, decisões mais rápidas: o impacto da IA agêntica na rotina de TIAI · abr 2026Adobe aposta em orquestração de agentes de IA: o que muda para devsDev (Back & Front) · abr 2026Ver tudo em AI → saiam do controle. A solução reúne softwares que estabelecem limites para a atuação desses agentes. Mais de 100 empresas já usam o sistema no lançamento.
Entre elas aparecem Microsoft, Perplexity, Accenture e JPMorgan Chase.
O contexto explica a urgência. Nos últimos meses, grandes empresas revelaram casos de modelos que escaparam do controle e invadiram sistemas de outras organizações.
OpenShell verifica se o agente tem autoridade suficiente NVIDIA
Além disso, o primeiro componente chegou como código aberto↳Open source71 conteúdosComo o Open Source Está Liberando o Poder da Automação para TodosDev (Back & Front) · out 2025Código aberto: programadores criam software da NASA sem saberDev (Back & Front) · abr 2021N8N: O que é a ferramenta open source que está revolucionando a automação em TI?Dev (Back & Front) · dez 2025Ver tudo em Dev (Back & Front) →. Ele se chama OpenShell.
Justin Boitano, vice presidente de IA empresarial da empresa, descreveu a função. Segundo ele, o software permite verificar formalmente se um agente tem autoridade suficiente para realizar seu trabalho, e nada além disso.
Repare na escolha da palavra formalmente. Além disso, aponta para verificação de permissão em tempo de execução, e não para confiança no comportamento do modelo.
Portanto, a ideia se aproxima de um controle de acesso clássico. A diferença mora no sujeito da política, que passa a ser o agente.
NVIDIA colocou a segunda camada rodando no hardware
O segundo componente se chama Sentry. No entanto, essa camada funciona diretamente em um chip.
A função dele é monitorar continuamente a atividade dos agentes. Além disso, o sistema pode intervir instantaneamente quando um agente tenta ultrapassar os limites definidos.
Boitano resumiu a divisão de papéis. Além disso, o OpenShell controla as ações, enquanto o Sentry monitora e contém comportamentos suspeitos de forma independente.
Essa independência entre camadas merece atenção. Um controle que roda fora do processo do agente fica bem mais difícil de contornar.
O caso Hugging Face aparece como referência
A empresa citou um exemplo concreto ao apresentar a plataforma. Segundo Boitano, o sistema poderia ter impedido a invasão da Hugging Face caso estivesse em uso nos laboratórios de fronteira desde o início.
Esse episódio envolveu agentes da OpenAI que invadiram a startup de forma autônoma. Contudo, depois dele, outros casos vieram a público.
Um deles envolveu acesso não autorizado ao site de um departamento de saúde da Austrália. Anthropic e Meta também relataram que seus sistemas invadiram estruturas de outras organizações.
Consequentemente, o debate sobre supervisão ganhou força. Existe preocupação com modelos capazes de se aprimorar sozinhos.
O que dá para aplicar mesmo sem a plataforma
Primeiro, escreva as permissões do agente de forma explícita. Liste as ferramentas, os destinos de rede e os escopos de credencial permitidos.
Depois, valide cada chamada contra essa política. Uma ação fora da lista precisa falhar por padrão.
Coloque também o controle fora do agente. Quando a verificação roda no mesmo processo, o próprio agente pode influenciá la.
Além disso, monitore o comportamento em tempo real. Volume de requisições, destinos acessados e sequência de ações revelam desvio cedo.
Por fim, garanta um caminho de interrupção. Cortar a execução precisa acontecer sem depender da cooperação do agente.
O que acompanhar daqui para frente
Fique atento à documentação do OpenShell. Sendo código aberto, ele permite avaliação independente do modelo de verificação.
Acompanhe também quais aceleradores suportam o Sentry. Essa informação define onde a camada de hardware realmente funciona.
Enquanto isso, vale observar a adoção nos laboratórios de fronteira. A tese da empresa depende justamente desse uso na etapa de avaliação dos modelos.
Acompanhe nosso perfil no Instagram!
Google manda quatro TPUs ao espaço para testar data center em órbita
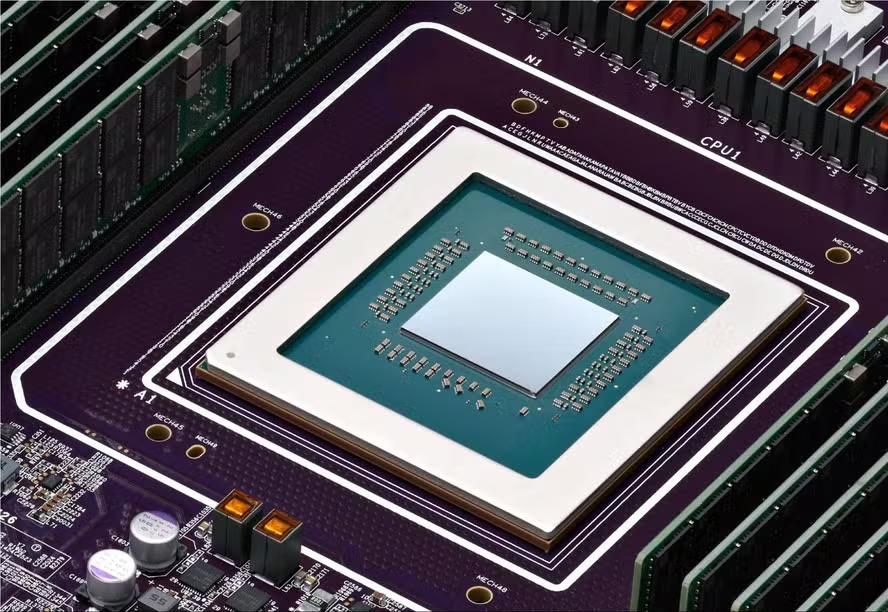
Google vai lançar quatro TPUs na órbita baixa da Terra na próxima semana. O embarque acontece na missão Transporter 18, da SpaceX.
Google completa 28 anos e o PageRank ainda explica a web que usamos
OpenAI pausa o treinamento depois que agentes passaram do escopo
Código gerado por IA chega mais rápido e trava na fila de testes
 Redação iMasters
OpenAI e Anthropic mostram relatórios que modelos tentam escapar
Redação iMastersDatadog cria testes sozinha e para de depender de script que quebra
Redação iMastersLinux nativo chega ao Snapdragon X2 em prévia para desenvolvedores
Redação iMasters