GhostAction esconde malware em arquivo de fonte e ataca 94 repositórios
GhostAction voltou com uma tática nova e mais difícil de bloquear. O grupo distribui um arquivo malicioso disfarçado de fonte de texto em 94 repositórios

GhostAction voltou com uma tática nova e mais difícil de bloquear. O grupo agora distribui um arquivo malicioso disfarçado de fonte de texto em pelo menos 94 repositórios do GitHub.
A campanha foi identificada pela empresa de cibersegurança↳Segurança171 conteúdosCibersegurança no Brasil: 6 passos para sair da estagnaçãoDevSecOps · jul 2025O papel do CISO para transformar a cibersegurança em uma alavanca de reputação para as empresasDevSecOps · mar 2024Itaipu Parquetec e Exército Brasileiro realizam exercício de cibersegurança em BrasíliaDev (Back & Front) · set 2025Ver tudo em DevSecOps → OpenSourceMalware.
O alvo são desenvolvedores de software de código aberto↳Open source71 conteúdosComo o Open Source Está Liberando o Poder da Automação para TodosDev (Back & Front) · out 2025Código aberto: programadores criam software da NASA sem saberDev (Back & Front) · abr 2021N8N: O que é a ferramenta open source que está revolucionando a automação em TI?Dev (Back & Front) · dez 2025Ver tudo em Dev (Back & Front) →. Além disso, o objetivo declarado é roubar credenciais direto da máquina da vítima.
Como o golpe começa na caixa de entrada
Tudo parte de um e mail de phishing. A mensagem simula um alerta oficial da plataforma.
O assunto fala em nova tentativa de login vinda de Moscou, na Rússia. Em seguida, o texto pede um clique para proteger a conta.
O link leva a uma página falsa de login. No entanto, ela intercepta senhas e códigos de autenticação de dois fatores.
Depois disso, a página clonada aprova de forma silenciosa o acesso a uma aplicação com permissões amplas.
Com essa autorização em mãos, os invasores alteram os arquivos de automação do GitHub Actions. Além disso, eles inserem um código malicioso de segunda etapa.
GhostAction mudou de estratégia seis dias após o bloqueio
Esse ponto interessa bastante a quem cuida de pipeline. A mudança de tática aconteceu logo depois de uma ação da plataforma.
Entretanto, em 9 de outubro, o GitHub começou a impedir a execução do fluxo malicioso.
A segunda etapa chegou seis dias depois. Ela adiciona um inicializador que dispensa servidor de execução.
A empresa de segurança resumiu bem o movimento. Segundo o relatório, o operador migrou para um lugar onde os controles da plataforma não alcançam.
Consequentemente, remover a automação clonada deixou de resolver. Além disso, o código permanece no computador mesmo assim.
Os três arquivos que garantem a permanência
O malware insere três arquivos nos projetos afetados.
Um deles configura o Visual Studio Code para rodar tarefas automáticas sempre que a pasta for aberta.
Essa instrução aciona o arquivo com extensão de fonte de texto. Na prática, ele guarda um vírus.
O escopo da varredura preocupa. O código procura chaves da Amazon Web Services, credenciais de acesso ao Git, tokens de gerenciamento de pacotes e acessos a ferramentas de IA↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI → como Claude e Google Gemini.
Além da coleta, o vírus instala um agendador de tarefas. Além disso, a cada cinco minutos, a máquina consulta o servidor dos invasores para baixar e executar novos comandos.
Dessa forma, o controle remoto segue ativo sem depender de nova ação da vítima.
O perfil dos repositórios atingidos revela o método
A análise mostra um padrão claro. A maioria das páginas afetadas estava sem atualização havia bastante tempo.
Dos repositórios acessíveis analisados, 65 não recebiam alteração havia mais de um ano. Um deles estava abandonado havia nove anos.
Portanto, a seleção de alvos parece automatizada. No entanto, a ferramenta ataca qualquer conta ou projeto onde o usuário tenha permissão de escrita.
As falhas técnicas do próprio GhostAction
Apesar da estratégia elaborada, a execução deixa a desejar. A cofundadora da OpenSourceMalware, Jenn Gile, listou os problemas em entrevista ao The Hacker News.
O filtro de variáveis de ambiente do ladrão de dados deixa passar a maioria das chaves de API.
A busca na pasta principal do sistema também falha. Ela pode esgotar o tempo e descartar os próprios resultados.
Há ainda um erro operacional grosseiro. Um único endereço de IP cuida do roubo de dados, do phishing e da varredura na internet.
O checklist de resposta para quem suspeita de exposição
Os pesquisadores recomendam uma sequência específica. Comece por um dispositivo seguro, fora da máquina possivelmente comprometida.
Primeiro, revogue todas as autorizações de acesso e tokens.
Segundo, troque as senhas das contas envolvidas.
Terceiro, revise os projetos e aplicações cadastradas na sua conta. Permissões amplas aprovadas em silêncio aparecem aí.
Por fim, rotacione todas as chaves de acesso a serviços de nuvem que estavam salvas nas automações dos repositórios.
Vale ainda um cuidado extra com repositórios antigos. Contudo, projetos parados seguem como porta de entrada enquanto mantiverem permissão de escrita ativa.
Acompanhe nosso perfil no Instagram!
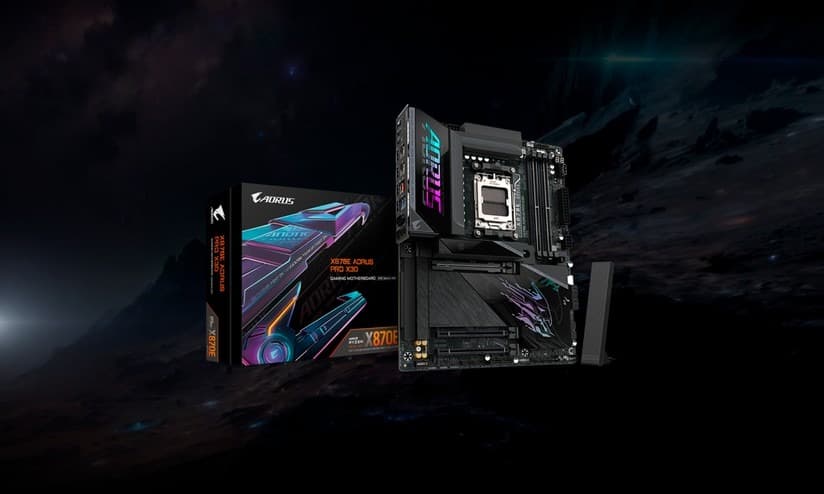
Gigabyte X870E AORUS Pro X3D Ice entrega tudo, exceto FPS prometido
Gigabyte colocou no mercado brasileiro uma das placas mãe AM5 mais parrudas disponíveis hoje. A X870E AORUS Pro X3D Ice passou dois meses em teste
Linux corporativo ganha isolamento remoto e inventário no Defender
Anthropic corta até 99% da extração de raciocínio e seu debug sente isso
Gemini 4 Argon sai do plano Ultra e abre janela de preço até novembro
 Redação iMasters
Claude impulsiona receita de 45% e a empresa mira US$ 2 trilhões
Redação iMastersOpenAI leva à Justiça o caso dos 100 arquivos que foram parar na Apple
Redação iMastersComo migrar um site de uma hospedagem para outra sem perder dados
Redação iMasters