Cloudflare anuncia autoridade certificadora gratuita para TLS resistente a computadores quânticos
A empresa vai operar uma autoridade certificadora pública e gratuita baseada em Merkle Tree Certificates, pensada para evitar que assinaturas pós-quânticas inflem o handshake TLS em até 40 vezes.

A Cloudflare anunciou, em 5 de outubro de 2026, planos para operar uma autoridade certificadora (CA) pública e gratuita dedicada a emitir certificados TLS resistentes a computadores quânticos. O anúncio, detalhado por Mari Galicer no blog da empresa e reportado pela InfoQ, mira um problema estrutural que vem travando a adoção de criptografia pós-quântica na web: assinaturas digitais resistentes a ataques quânticos são grandes demais para o modelo tradicional de certificados X.509.
Até agora, a corrida pós-quântica avançou bem na troca de chaves, mas emperrou na autenticação. A Cloudflare quer destravar essa segunda metade com uma arquitetura que ela chama de Merkle Tree Certificates, hoje em discussão no grupo de trabalho PLANTS do IETF.
Por que certificado pós-quântico pesa 40 vezes mais
A segurança do TLS depende hoje quase inteiramente de primitivas assimétricas clássicas, como RSA e criptografia de curva elíptica. Num mundo pós-quântico, o NIST padronizou algoritmos como ML↳Machine learning39 conteúdosClassificador de Sentimentos – Azure MLData · abr 2019Inteligência Artificial e Machine Learning: O que você precisa saberAI · fev 2024Inteligência Artificial: seminário online da USP debate o futuro do aprendizado de máquinaGestão Dev & TI · jun 2021Ver tudo em AI →-DSA e Falcon para proteger contra ataques baseados no algoritmo de Shor, que um computador quântico suficientemente grande poderia rodar contra as chaves atuais.
O problema é de tamanho, não de teoria. Trocar diretamente RSA ou ECC por ML-DSA ou Falcon dentro da cadeia hierárquica tradicional de certificados X.509 infla o volume de dados trocados no handshake em cerca de 40 vezes, segundo a Cloudflare. Na prática, isso significa:
- Cadeias de certificado de múltiplos kilobytes em cada nova conexão TLS;
- Fragmentação de pacotes TCP em redes com MTU restrito;
- Rodadas extras de ida e volta (RTT) só para fechar o handshake;
- Sobrecarga nos logs de Certificate Transparency, que registram todo certificado emitido publicamente e não foram dimensionados para assinaturas desse tamanho.
Em redes móveis ou com perda de pacote, esse peso extra não é só um detalhe de performance: pode significar handshake falhando ou conexão caindo antes mesmo de a página carregar.
A saída da Cloudflare: Merkle Tree Certificates
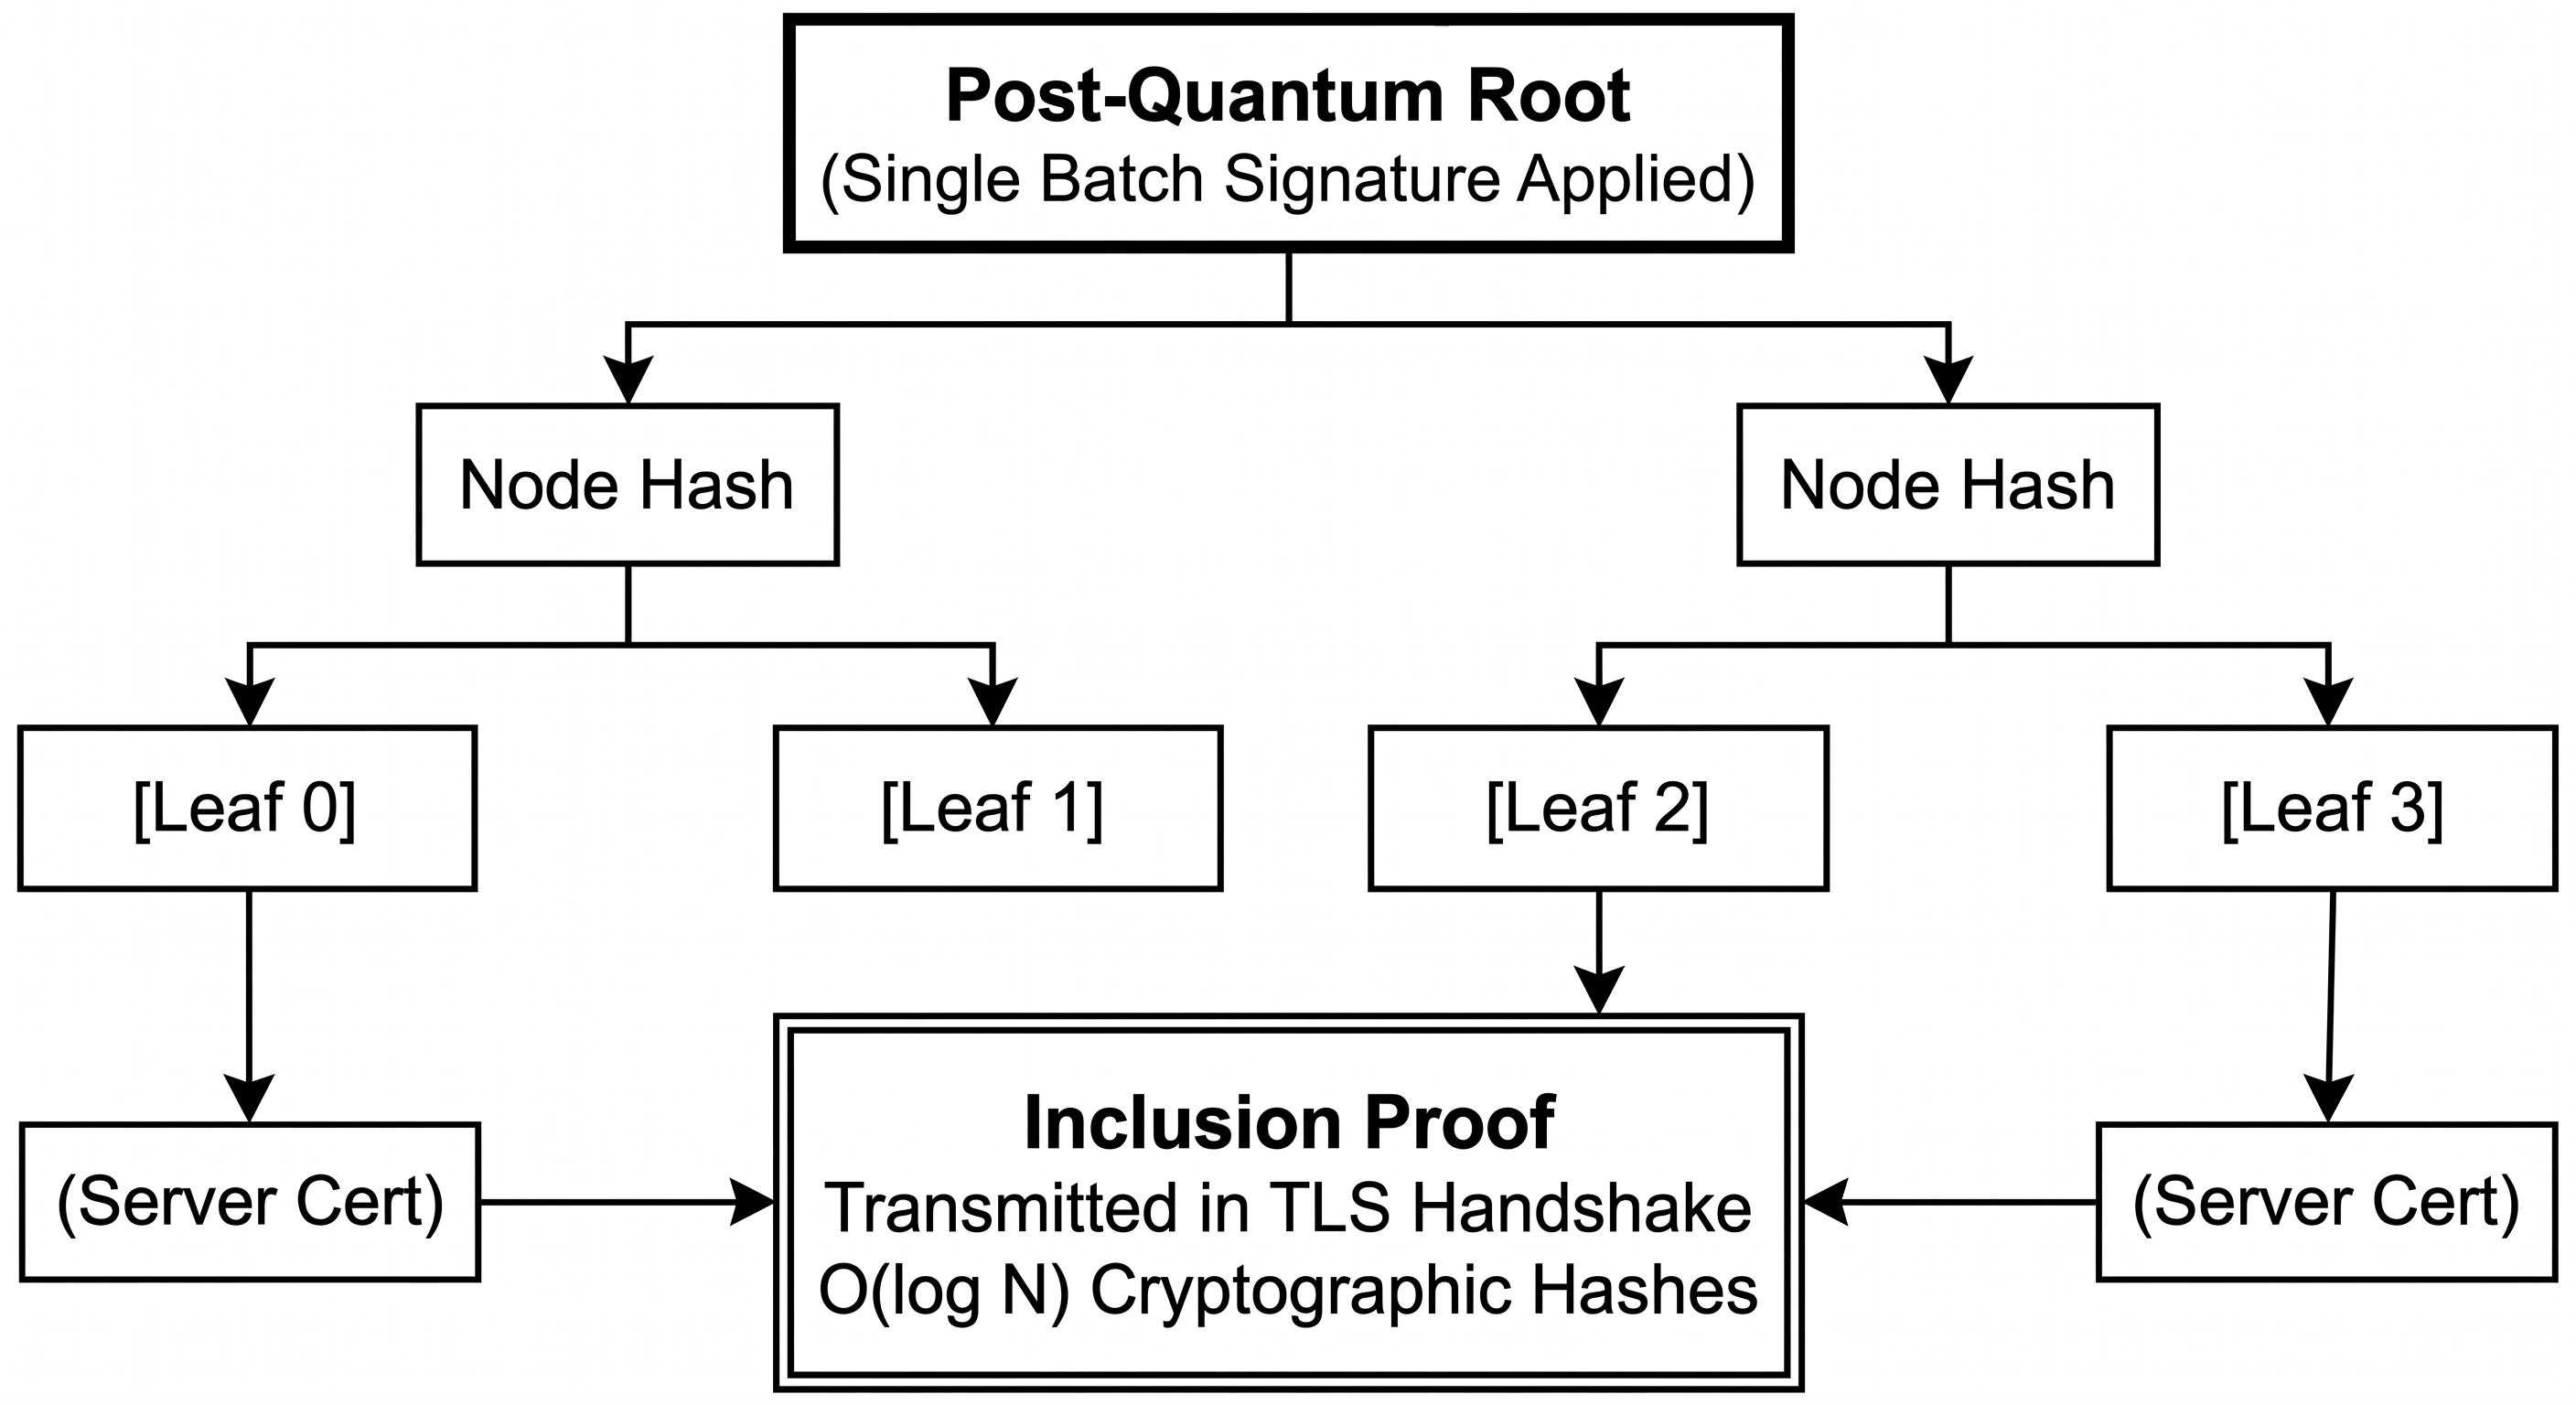
Em vez de assinar cada certificado de servidor individualmente com uma assinatura pós-quântica pesada, o modelo de Merkle Tree Certificates agrupa as emissões numa estrutura de árvore Merkle do tipo append-only (que só cresce, nunca é reescrita). A CA assina apenas a raiz dessa árvore com uma assinatura pós-quântica; os nós-folha, que representam certificados individuais, dependem de hashes criptográficos compactos.
Isso muda também a relação entre emitir e registrar um certificado. Hoje, numa CA tradicional, o certificado X.509 é gerado e só depois enviado, de forma assíncrona, para logs de Certificate Transparency de terceiros, que devolvem um carimbo de tempo assinado (SCT). No modelo de árvore Merkle, emissão e registro em log viram o mesmo processo: a CA insere a entrada na árvore, e o próprio certificado passa a ser uma prova de inclusão referenciando a raiz assinada daquela árvore (o "tree head").
O ganho prático é que, em vez de entregar várias assinaturas pesadas durante a conexão, o servidor envia apenas sua entrada-folha mais um caminho de autenticação com hashes intermediários, cujo tamanho cresce de forma logarítmica com a profundidade da árvore, bem mais leve que uma assinatura pós-quântica completa.
Handshake mais leve, com um truque de cache
Para reduzir ainda mais o tráfego, clientes e navegadores podem guardar em cache versões sincronizadas dos "tree heads", chamadas de landmarks. Quando o cliente já confia num landmark recente, o servidor só precisa enviar a prova de inclusão truncada entre sua folha e aquele landmark, o que aproxima o tamanho do handshake da paridade com conexões de curva elíptica tradicionais.
A implementação da Cloudflare é híbrida: cada endpoint de borda recebe tanto um certificado X.509 convencional quanto um Merkle Tree Certificate correspondente. Durante a negociação TLS, clientes modernos que sinalizam suporte a essa autenticação recebem a prova compacta baseada em árvore; clientes legados caem de volta, sem quebrar nada, para a cadeia X.509 padrão.
Segundo a InfoQ, a Cloudflare já rodou experimentos em produção em parceria com a equipe de engenharia do Chrome, e observou que a arquitetura manteve baixa latência de handshake preservando transparência auditável de ponta a ponta. Mari Galicer, que detalhou a iniciativa no blog da Cloudflare, destacou que transformar o registro em log num pré-requisito arquitetural da própria emissão evita que certificados não rastreados entrem em circulação.
O que muda para quem opera infraestrutura web
Para times de engenharia que mantêm certificados em produção, a transição pós-quântica via Merkle Tree Certificates traz trade-offs que vão além de trocar um algoritmo por outro. Como os tree heads são atualizados em cadência contínua, os certificados ficam atrelados a janelas de validade curtas, o que empurra ainda mais a indústria para renovação automatizada via protocolos como o ACME, em vez de certificados de longa duração emitidos manualmente.
Em resumo: quem automatiza emissão e renovação de certificado hoje já está mais preparado para essa transição do que quem ainda trata TLS como configuração estática. Vale auditar três pontos:
- Se o gerenciador de certificados automatizado em uso (seja ACME, seja ferramenta interna) suporta renovação em janelas curtas e lida bem com múltiplos formatos de certificado por endpoint;
- Se as bibliotecas criptográficas do lado do cliente usadas na stack (mobile, embarcado, bibliotecas HTTP de baixo nível) já têm ou terão suporte a verificação híbrida;
- Se a topologia de borda da aplicação suporta servir dois tipos de certificado simultaneamente durante o período de transição.
Cronograma e o que ainda está em aberto
A Cloudflare planeja abrir emissão padrão sem custo para qualquer propriedade web, com emissão pública ampla prevista para o início de 2027, coincidindo com a inclusão nos trust stores dos navegadores, como o Quantum-resistant Root Store do Chrome. Até lá, o modelo de Merkle Tree Certificates segue em discussão no IETF via o grupo PLANTS, o que significa que detalhes de especificação ainda podem mudar antes da padronização final.
Ficam em aberto, por ora, pontos que a própria Cloudflare não detalhou publicamente até o anúncio: como ficará a interoperabilidade com CAs concorrentes que adotarem o mesmo padrão, qual será o suporte real em bibliotecas TLS fora do ecossistema Chrome/Cloudflare, e como times que dependem de certificados wildcard ou de automação legada vão migrar sem reconstruir pipelines inteiros de emissão. Para quem constrói e opera serviços web no Brasil, o prazo de 2027 ainda dá tempo de acompanhar a padronização no IETF antes de decidir quando migrar.
Fonte: InfoQ
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Epic pausa desenvolvimento de novos produtos para corrigir falhas de segurança no MyChart
A Epic, dona do MyChart, suspendeu a maior parte do desenvolvimento de produtos depois que um modelo de IA da Anthropic achou brechas que permitiam acessar prontuários sem deixar rastro nos logs.