Firewall tradicional não basta: Como um WAF protege seu sistema contra ataques web
Introdução
A maioria das empresas já investe em um firewall corporativo para proteger sua rede. Esse equipamento é fundamental para controlar o tráfego entre a internet e os servidores internos, bloqueando conexões indevidas e reduzindo a superfície de ataque.
No entanto, existe uma falsa sensação de segurança: ter um firewall tradicional não significa que suas aplicações web estão protegidas.
Se sua empresa possui um site institucional, sistema ERP, CRM, e-commerce↳E-commerce21 conteúdosECBR Club: novo espaço para devs se conectarem ao ecossistema de e-commerceDev (Back & Front) · mai 2025TOTVS anuncia joint venture com VTEXMarketing Tech · mai 2019Jovens da Brasilândia recebem formação gratuita em tecnologiaGestão Dev & TI · jul 2025Ver tudo em Marketing Tech →, portal do cliente ou APIs expostas na internet, há um novo desafio: proteger a própria aplicação contra ataques direcionados.
É exatamente nesse cenário que entra o WAF (Web Application Firewall).
O que um firewall tradicional realmente protege?
O firewall corporativo atua principalmente nas camadas 3 e 4 do modelo OSI, analisando informações como:
- Endereço IP de origem e destino;
- Portas de comunicação (80, 443, 22, 3389 etc.);
- Protocolos de rede (TCP, UDP, ICMP);
- Regras de acesso entre redes.
Seu papel é decidir quem pode se comunicar com quem.
Por exemplo, ele pode permitir que usuários acessem um servidor web utilizando HTTPS (porta 443) e bloquear conexões para serviços administrativos, como SSH ou RDP.
Essa proteção é extremamente importante, mas possui uma limitação: o firewall não entende o conteúdo da comunicação.
Onde está o problema?
Imagine que um invasor envie o conteúdo admin’ OR ‘1’=’1 em um formulário de login ou tente executar um código JavaScript↳JavaScript116 conteúdosJavaScript em 2020: O que esperarDev (Back & Front) · jan 2020Campos públicos e privados em classes JavaScript – O que vem por aí no ESNextDev (Back & Front) · abr 201929 anos de JavaScript!Dev (Back & Front) · jan 2025Ver tudo em Dev (Back & Front) → malicioso em um campo de comentários.
Do ponto de vista do firewall tradicional:
- A conexão utiliza HTTPS.
- A porta 443 está liberada.
- O protocolo é válido.
Ou seja, não existe motivo para bloquear a comunicação.
Entretanto, para a aplicação, esse conteúdo pode representar uma tentativa de invasão.
O que é um WAF?
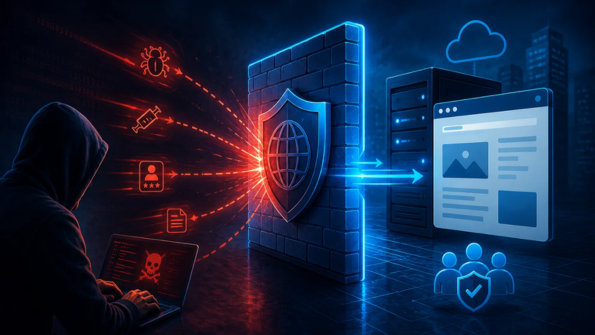
O Web Application Firewall (WAF) é uma solução de segurança desenvolvida especificamente para proteger aplicações web.
Diferentemente do firewall tradicional, o WAF trabalha na camada 7 (Aplicação), analisando o conteúdo das requisições HTTP e HTTPS antes que elas cheguem ao sistema.
Isso permite identificar comportamentos maliciosos que um firewall convencional simplesmente não consegue enxergar.
Como o WAF funciona?
Sempre que um usuário acessa uma aplicação web, sua requisição passa primeiro pelo WAF.
O WAF analisa diversos elementos da comunicação, como:
- URLs acessadas;
- Parâmetros enviados em formulários;
- Cookies;
- Cabeçalhos HTTP;
- Corpo das requisições (POST, PUT, PATCH);
- Upload de arquivos.
Com base em milhares de regras de segurança, ele identifica tentativas de exploração e decide se a requisição pode continuar ou deve ser bloqueada.
Quais ataques um WAF consegue bloquear?
Entre os ataques mais comuns estão:
- SQL↳SQL64 conteúdosSQL Server – Como evitar SQL Injection?Data · mai 2019Azure SQL DB Managed InstanceData · abr 2019SQL Server – Como evitar SQL Injection? Pare de utilizar Query Dinâmica como EXEC(@Query)Data · abr 2019Ver tudo em Data → Injection;
- Cross-Site Scripting (XSS);
- Remote Code Execution (RCE);
- Path Traversal;
- Local e Remote File Inclusion;
- Command Injection;
- Upload de arquivos maliciosos;
- Bots automatizados;
- Exploração de vulnerabilidades conhecidas.
Grande parte dessas ameaças faz parte do OWASP Top 10, lista que reúne os principais riscos para aplicações web.
Firewall e WAF não competem entre si
Um erro comum é imaginar que o WAF substitui o firewall corporativo. Na realidade, eles possuem funções completamente diferentes.
| Firewall Tradicional | WAF |
|---|---|
| Protege a rede | Protege a aplicação |
| Analisa IP, portas e protocolos | Analisa requisições HTTP e HTTPS |
| Atua nas camadas 3 e 4 | Atua na camada 7 |
| Controla conexões | Bloqueia ataques contra aplicações web |
O cenário ideal é utilizar ambas as soluções de forma complementar.
Enquanto o firewall protege a infraestrutura de TI da empresa, o WAF protege os sistemas que estão expostos à internet.
Toda empresa precisa de um WAF?
Se sua empresa possui qualquer aplicação acessível pela internet, como:
- Site institucional;
- Loja virtual;
- ERP;
- CRM;
- Portal do cliente;
- Sistema financeiro;
- API para integração com parceiros;
a resposta tende a ser sim.
Quanto maior a importância da aplicação para o negócio, maior deve ser o investimento em sua proteção. Além dos riscos financeiros causados por uma invasão, incidentes de segurança podem comprometer a disponibilidade do serviço, causar vazamento de dados e gerar impactos relacionados à conformidade com a LGPD.
O investimento vale a pena?
Hoje existem soluções para diferentes portes de empresa.
É possível implementar um WAF:
- Em appliances dedicados;
- Em servidores próprios (on-premises);
- Em serviços em nuvem;
- Integrado a balanceadores de carga e proxies reversos.
Além disso, existem soluções baseadas em projetos consolidados, como o ModSecurity aliado ao OWASP Core Rule Set (CRS), amplamente utilizado por organizações ao redor do mundo.
O investimento costuma ser muito inferior ao custo de um incidente de segurança ou à indisponibilidade de um sistema crítico.
Conclusão
O firewall corporativo continua sendo um dos pilares da segurança da informação, mas ele não foi projetado para proteger aplicações web contra ataques modernos.
À medida que empresas disponibilizam sistemas, APIs e portais na internet, torna-se essencial adicionar uma camada de proteção especializada.
O WAF atua exatamente nesse ponto: analisando o conteúdo das requisições, identificando comportamentos maliciosos e bloqueando ataques antes que eles alcancem a aplicação.
Mais do que uma tecnologia, o WAF representa uma camada adicional de defesa que ajuda a reduzir riscos na empresa, aumenta a disponibilidade dos sistemas e fortalece a segurança do negócio.


5 Riscos críticos de segurança no Elasticsearch e como protegê-los na sua empresa

Arquitetura híbrida vira modelo permanente e exige governança contínua
Configurando o MySQL no Oracle Cloud + Conectando-se ao MySQL Workbench
 Loiane Groner
Do chip ao agente: a verdadeira arquitetura da IA
 Cezar Taurion
Subindo uma API via proxy reverso com Caddyserver e Go
 Cesar Gimenes
Recordando…quando defender o Linux era um ato de coragem.
Cezar Taurion