Swap no Linux: Como a gestão de memória evita quedas em servidores corporativos
Introdução
Manter um ambiente de servidores estável e seguro é um dos maiores desafios para as equipes de infraestrutura de TI. Quando o volume de acessos cresce ou uma aplicação consome mais recursos do que o previsto, a memória RAM física do servidor pode se esgotar. É exatamente nesse cenário crítico que a memória Swap no Linux↳Linux34 conteúdosKali Linux em um Servidor VPS: como, quando e por que usar?DevSecOps · dez 2024Construindo um Windows Service ou Linux Daemon com Worker Service & .NET Core – Parte 2Dev (Back & Front) · jul 2020Criando uma WebApi utilizando .NET, Linux e VSCodeDev (Back & Front) · ago 2019Ver tudo em DevSecOps → desempenha um papel vital.
Muitos gestores e técnicos enxergam o Swap apenas como uma “lentidão controlada”, mas a verdade é que ele funciona como uma rede de segurança indispensável. Sem uma área de troca bem dimensionada, o sistema operacional toma medidas drásticas que podem derrubar bancos de dados↳Banco de dados134 conteúdosSQL ou NoSQL: eis a questão!!Data · mar 2020Banco de dados: como organizar e dar segurança para milhões de dados de loteriasData · mai 20215 serviços gratuitos na cloud para bancos de dados PostgresData · fev 2025Ver tudo em Data → e serviços essenciais.
Neste artigo, vamos entender como a gestão inteligente do Swap em Servidores Linux impacta diretamente a disponibilidade, a performance e a segurança da infraestrutura da sua empresa.
O que é a Memória Swap e como ela funciona no Linux
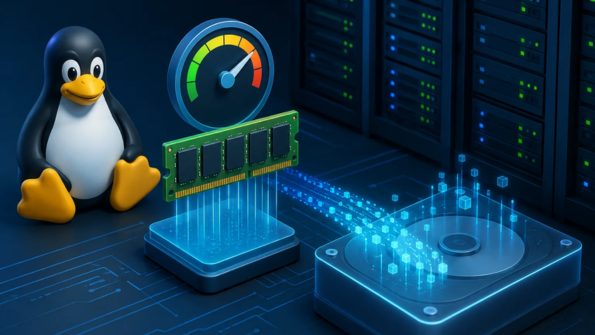
O Swap (ou espaço de troca) é uma área do disco rígido (seja HD ou SSD) reservada pelo sistema operacional para funcionar como uma extensão da memória RAM física.
Quando o servidor Linux percebe que a memória RAM está próxima do limite, ele inicia um processo de otimização: os dados de programas que estão abertos, mas inativos no momento, são movidos temporariamente para o Swap. Isso libera o espaço nobre da RAM física para os processos que exigem processamento imediato e de alta velocidade.
Essa dinâmica pode ser configurada de duas formas no Linux:
-
Partição Swap: Um espaço dedicado e isolado no disco durante a instalação do sistema.
-
Swapfile (Arquivo de Swap): Um arquivo dinâmico criado dentro do próprio sistema de arquivos, que oferece maior flexibilidade para redimensionamento sem a necessidade de alterar as partições do disco.
O Perigo do Esgotamento de Memória: Conheça o OOM Killer
Para entender a importância do Swap, precisamos falar sobre o pior cenário: o esgotamento total da memória. Quando um servidor Linux fica completamente sem RAM e não possui espaço de Swap disponível, o kernel ativa um mecanismo de emergência chamado OOM Killer (Out Of Memory Killer).
O OOM Killer analisa os processos rodando no servidor e, através de um algoritmo de pontuação, escolhe uma aplicação para “matar” instantaneamente a fim de salvar o sistema operacional de um travamento completo.
O grande problema é que, na maioria das vezes, o processo sacrificado é justamente o mais pesado e vital para a empresa, como:
-
O banco de dados principal (MySQL, PostgreSQL).
-
O servidor web (Nginx, Apache).
-
O serviço de ERP ou sistema interno.
O impacto para o negócio: O servidor continua ligado, mas o seu principal serviço sai do ar sem aviso prévio, interrompendo a operação e gerando prejuízos. O Swap atua como o amortecedor que evita que o OOM Killer precise entrar em ação.
A Relação entre Swap, Segurança e Ataques Cibernéticos
A presença do Swap não é apenas uma questão de desempenho; é também uma barreira de defesa contra incidentes de segurança, especificamente ataques de Negação de Serviço (DoS/DDoS).
Muitos ataques cibernéticos baseiam-se em inundar o servidor com requisições falsas e simultâneas. Cada nova conexão abre um processo que consome uma fração de memória RAM. Se o servidor não tiver Swap, o ataque esgotará a RAM rapidamente, ativando o OOM Killer e tirando o sistema do ar — alcançando o objetivo do invasor.
Com uma estrutura de Swap bem dimensionada e monitorada, o servidor ganha tempo de resposta. O tráfego extra é absorvido, permitindo que as ferramentas de monitoramento de segurança identifiquem a anomalia e bloqueiem o IP do atacante antes que o serviço principal sofra uma queda.
O Mito da Lentidão: O que é a “Swappiness”?
Um erro comum na gestão de servidores Linux é desativar o Swap por medo de que o servidor fique lento, já que o disco é mais lento que a memória RAM. O segredo para evitar a perda de performance não é remover o Swap, mas sim ajustar a Swappiness.
A Swappiness é um parâmetro do kernel Linux (que varia de 0 a 100) que define a “vontade” do sistema em utilizar a memória de troca:
-
Valores altos (próximos a 100): O sistema envia dados para o Swap de forma agressiva, mantendo a RAM física o mais livre possível.
-
Valores baixos (próximos a 10 ou 0): O sistema evita o Swap ao máximo, utilizando-o apenas em situações de extrema necessidade.
Para servidores de banco de dados ou aplicações web de alta performance, configurar um valor de Swappiness menor (como 10 ou 15) garante que a velocidade da RAM seja priorizada, mantendo a proteção do Swap ativa apenas como último recurso de segurança.
Conclusão
Configurar e calibrar a memória Swap em servidores Linux é uma prática essencial de governança de TI. Ela garante que a sua empresa não pare por picos sazonais de acesso ou por falhas pontuais de vazamento de memória em aplicações. O Swap transforma um colapso iminente do sistema em um alerta gerenciável.
Se a sua empresa busca um ambiente de TI de alta disponibilidade, com servidores otimizados, monitoramento preventivo e segurança em camadas, a Proactus Tecnologia oferece soluções completas de suporte, gestão e infraestrutura para manter o seu negócio sempre online.


GraphRAG – Teoria, prática e o por que você deve aprender o quanto antes.

Tutorial de CRUD com TypeScript, Prisma e SQL
Estrutura de dados: a velha disciplina por trás da nova IA
 Cezar Taurion
Configurando o MySQL no Oracle Cloud + Conectando-se ao MySQL Workbench
 Loiane Groner
Análise de dados para todos: Como o Claude garante autonomia às equipes.
 Airton Lira Junior
Segregação de Responsabilidades de Comando e Consulta (CQRS): Desacoplamento Extremo com Azure Cosmos DB e Azure AI Search
 Cláudio Raposo