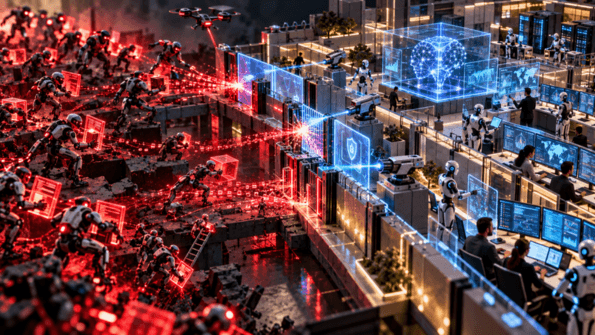
A IA está acelerando os ataques. Nossa defesa consegue acompanhar?

Há poucos dias participei de uma discussão com a equipe de cybersecurity↳Segurança171 conteúdosCibersegurança no Brasil: 6 passos para sair da estagnaçãoDevSecOps · jul 2025O papel do CISO para transformar a cibersegurança em uma alavanca de reputação para as empresasDevSecOps · mar 2024Itaipu Parquetec e Exército Brasileiro realizam exercício de cibersegurança em BrasíliaDev (Back & Front) · set 2025Ver tudo em DevSecOps → de uma empresa. Em determinado momento, a conversa deixou de ser sobre ferramentas, SOC, vulnerabilidades ou incidentes e foi para uma questão que considero muito mais interessante.
A IA↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI → não está apenas ampliando determinadas capacidades ofensivas. Ela pode comprimir o tempo de partes importantes do ciclo de ataque.
E esse ponto mudou bastante o rumo da conversa. Reconhecimento de ambientes, análise de código, pesquisa de vulnerabilidades, geração e adaptação de scripts e exploração de configurações inadequadas são atividades que podem ser aceleradas e, em determinadas condições, parcialmente automatizadas com IA.
É importante não exagerar essa conclusão. Isso não significa que estejamos diante de atacantes autônomos e onipotentes. Ataques continuam dependendo de acesso, infraestrutura, conhecimento do ambiente, oportunidades de exploração e inúmeras outras condições. Também não significa que os fundamentos de cybersecurity tenham se tornado obsoletos.
Na verdade, minha percepção é quase a oposta. IA torna alguns fundamentos antigos ainda mais importantes. Cybersecurity já utiliza automação há muitos anos. EDR, XDR, SOAR, detecção comportamental e respostas automatizadas não começaram com IA generativa. Portanto, seria incorreto dizer que a defesa sempre operou exclusivamente em velocidade humana.
O problema está nos processos que ainda dependem fortemente de pessoas. Triagem, investigação, contextualização, priorização, aprovação e remediação frequentemente possuem etapas humanas. Se o lado ofensivo consegue acelerar reconhecimento, correlação e experimentação, aumenta a pressão sobre esses intervalos.
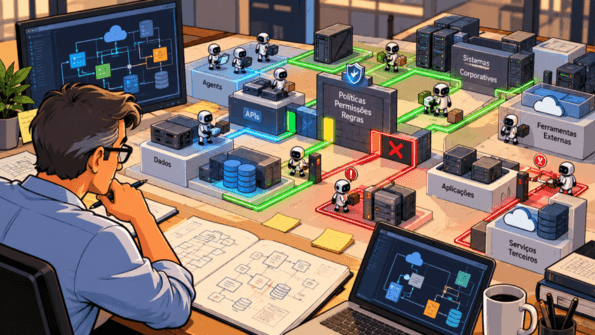
Foi então que alguém da equipe resumiu muito bem o problema. O atacante precisa encontrar um caminho. A empresa precisa conhecer e controlar muitos caminhos possíveis. Aplicações, APIs, identidades, cloud, bancos de dados↳Banco de dados134 conteúdosSQL ou NoSQL: eis a questão!!Data · mar 2020Banco de dados: como organizar e dar segurança para milhões de dados de loteriasData · mai 20215 serviços gratuitos na cloud para bancos de dados PostgresData · fev 2025Ver tudo em Data →, SaaS, dispositivos, fornecedores, sistemas legados e, agora, copilotos e agentes formam uma superfície dinâmica. O que não conhecemos dificilmente conseguimos proteger adequadamente.
Por isso, inventários periódicos continuam necessários, mas já não são suficientes para ambientes que mudam continuamente. Uma fotografia trimestral pode estar parcialmente desatualizada pouco depois de produzida. Precisamos caminhar para uma visão mais contínua de ativos, identidades, dependências, configurações e exposição.
Mas surgiu uma segunda questão. Durante muito tempo, vulnerabilidades foram priorizadas principalmente por características como severidade técnica. Isso continua útil, mas não conta toda a história.
Uma vulnerabilidade aparentemente moderada pode adquirir outra dimensão quando combinada com uma identidade excessivamente privilegiada, uma API exposta, uma configuração inadequada, ausência de segmentação e acesso a um ativo crítico.
A IA pode ajudar tanto atacantes quanto defensores a analisar essas combinações mais rapidamente. A unidade de análise, portanto, não deveria ser apenas a vulnerabilidade isolada.
Precisamos compreender também possíveis attack paths. Quais ativos estão conectados. Quais identidades conseguem alcançá-los. Quais privilégios possuem. Quais controles existem pelo caminho. Qual a explorabilidade real. E qual seria o impacto para o negócio caso aquela sequência pudesse ser percorrida.
Mas a parte que considero mais interessante da discussão surgiu quando deixamos de falar apenas da IA utilizada pelo atacante e começamos a olhar para a IA que nós mesmos estamos colocando dentro das empresas.
Enquanto usamos IA para fortalecer cybersecurity, estamos simultaneamente introduzindo novas superfícies e novas relações de confiança por meio da própria IA.
Um chatbot corporativo que apenas consulta documentos já exige controles. Um agente conectado a e-mail, bancos de dados, APIs, ERP, CRM, ferramentas de desenvolvimento ou infraestrutura cloud pertence a outra categoria de risco.
Nesse cenário, prompt injection não deixa de ser prompt injection. O que muda é a consequência possível. Uma manipulação que em um chatbot produziria uma resposta inadequada pode, em um sistema com ferramentas e privilégios excessivos, contribuir para acesso indevido a dados ou ações não autorizadas.
A OWASP já trata explicitamente conteúdo vindo de páginas, documentos, e-mails e respostas de ferramentas como potencialmente não confiável e recomenda que autorização e validação das ações sejam realizadas por componentes externos ao modelo.
Esse ponto considero fundamental. Informação não é instrução e instrução não é autorização.
Um e-mail pode conter uma instrução maliciosa. O modelo pode interpretá-la como instrução. Mas a arquitetura não deveria permitir que essa interpretação se transformasse automaticamente em autoridade para executar uma ação privilegiada.
A autorização precisa existir fora do LLM. É aqui que cybersecurity e arquitetura de agentes começam a convergir.
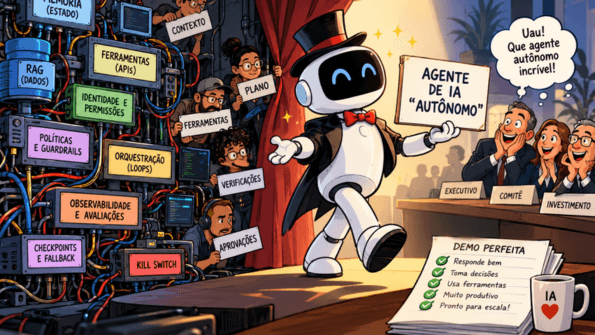
Identidade do agente, identidade do usuário em nome de quem ele atua, least privilege, credenciais de curta duração, segregação de funções, allowlists de ferramentas e destinos, validações determinísticas, sandboxing, observabilidade, aprovação para ações de maior consequência, reversibilidade e mecanismos de interrupção deixam de ser detalhes de implementação. Passam a fazer parte da arquitetura de segurança do sistema agêntico.
E há uma sutileza importante. Nem mesmo colocar um humano no loop resolve automaticamente o problema. Se a pessoa recebe dezenas de solicitações de aprovação, não compreende exatamente a ação proposta ou simplesmente passa a confiar no agente depois de centenas de decisões corretas, podemos apenas deslocar o automation bias para a tela de autorização. A própria segurança do mecanismo de aprovação precisa ser projetada. A OWASP já documenta ataques voltados justamente à manipulação desse último estágio de autorização humana.
A conversa chegou então a outro ponto inevitável. Se determinadas etapas ofensivas podem ser aceleradas por máquinas, uma defesa que dependa exclusivamente de filas humanas em todas as etapas terá dificuldade para acompanhar.
Isso não significa entregar cybersecurity a agentes autônomos. Significa arquitetar diferentes níveis de autonomia. Bloquear temporariamente uma credencial diante de evidências suficientemente fortes, isolar um endpoint, limitar privilégios ou impedir uma conexão conhecida como maliciosa podem admitir respostas automatizadas, desde que existam critérios, limites, telemetria e possibilidade de reversão adequados.
Outras ações possuem impacto, ambiguidade ou irreversibilidade suficientemente elevados para exigir intervenção humana. Automação não significa ausência de controle. Bem projetada, significa executar controles na velocidade compatível com o risco.
No final da conversa, fiquei com uma percepção bem diferente sobre a relação entre IA e cybersecurity. Durante algum tempo simplificamos a discussão imaginando uma corrida entre “IA atacante” e “IA defensora”.
A realidade me parece mais complexa. IA pode aumentar a velocidade e a escala de determinadas atividades dos dois lados. Ao mesmo tempo, as próprias empresas estão criando ambientes mais dinâmicos, interconectados e difíceis de compreender. E agentes adicionam uma variável especialmente importante. Autoridade.
Inventário incompleto, identidades excessivamente privilegiadas, APIs esquecidas, patches atrasados, credenciais permanentes, configurações inadequadas, dependências vulneráveis e fornecedores pouco monitorados sempre foram problemas. E continuam sendo.
A IA não tornou esses fundamentos obsoletos. Ela pode aumentar a velocidade com que suas fragilidades são descobertas, combinadas ou exploradas.
Por isso, saí daquela discussão pensando que a próxima fase de cybersecurity não será simplesmente uma disputa entre máquinas atacando e máquinas defendendo.
Será uma disputa entre a velocidade com que a exposição surge e a velocidade com que conseguimos descobri-la, contextualizá-la, priorizá-la e reduzi-la.
E, com agentes, acrescentaria mais uma dimensão. Não basta saber o que a máquina consegue fazer. Precisamos controlar rigorosamente o que ela está autorizada a fazer quando ninguém estiver olhando.

Por que o gerenciamento de patches é crucial para a segurança e estabilidade da sua empresa

Quando o agente de IA vira funcionário: um problema de identidade

NET – Integração de IA no Backend com Microsoft.Extensions.AI
Quando o software começa a agir, a arquitetura muda
 Cezar Taurion
WSL2 no Windows Server: Como rodar ferramentas Linux nativas em servidores Windows
 Alex Hinckel
Seu agente não é tão autônomo quanto parece
Cezar TaurionBanco, busca, fila e vetores no Postgres: quando a simplicidade vira risco?
 John Calistro