AWS Nitro Sandboxes isola cada pod do EKS em microVM com uma linha de configuração

- Leitura
- 7 min
- Tabelas
- 1
- Fontes
- 1
A AWS lançou os Nitro Sandboxes, recurso que roda cada pod do EKS, tarefa do ECS ou carga do EC2 dentro de uma microVM própria com kernel separado. A mudança em um cluster Kubernetes se resume a um campo no manifesto do pod.
A AWS↳AWS20 conteúdosE-mails de verificação com AWS SES + Lambda (Node.js) e Terraform: do zero ao envioDevSecOps · out 2025Codex na AWS: chegada do agente da OpenAI à nuvem da AmazonDevSecOps · abr 2026Salesforce e AWS ampliam colaboração em IA, CRM e marketplaceDevSecOps · nov 2023Ver tudo em DevSecOps → anunciou em 16 de novembro de 2026 os Nitro Sandboxes, recurso que coloca um pod do Amazon EKS, uma tarefa do ECS ou uma carga do EC2 dentro de uma máquina virtual leve com kernel próprio, isolada do restante da instância EC2 pelo hypervisor Nitro. No Kubernetes, a mudança inteira cabe em um campo do manifesto: runtimeClassName: isolated-sandbox ou runtimeClassName: confidential-sandbox.
O recurso está disponível em todas as regiões comerciais sem custo adicional. A AWS mira workloads em que não se confia no inquilino ou no código que ele roda, e cita agentes de codificação como primeiro caso de uso, segundo o post de lançamento no blog da AWS.
Como a microVM entra no caminho do pod
Segundo a documentação do Amazon EKS, um processo containerd-shim-nitro-sandbox-v2 na instância pai sobe uma microVM Firecracker como convidado de primeiro nível, com virtualização assistida por hardware. Dentro dessa VM, um agente roda os containers do pod com seu próprio containerd, e os dois lados conversam por virtio e vsock.
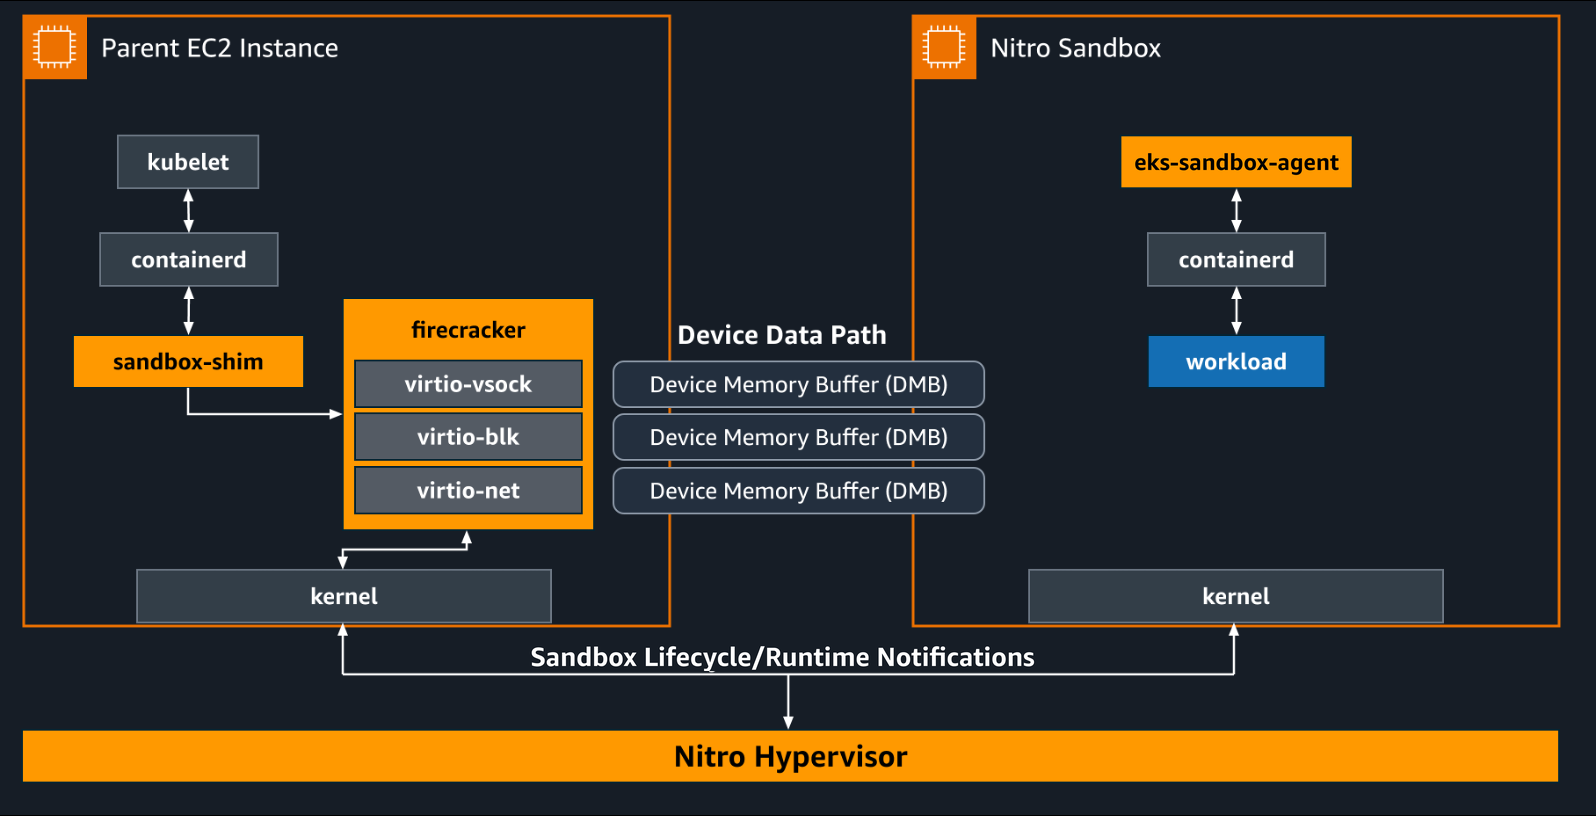
O resultado é um sandbox que não compartilha kernel nem mapeamento de memória com a instância pai ou com qualquer sandbox vizinho, enquanto os containers em si sobem sem nenhuma alteração. No EKS Auto Mode, as duas RuntimeClasses já vêm prontas em todo cluster e os nós com capacidade de sandbox sobem sob demanda. No EKS padrão, o time precisa construir uma AMI habilitada para sandbox para os node groups ou para o Karpenter.
Isolado ou confidencial: a diferença está em quem é confiável
Os dois modos resolvem problemas diferentes porque invertem qual lado da fronteira é tratado como confiável:
- Modo isolado: confia na instância pai e desconfia do convidado. Por isso
kubectl exec, logs e listagem de processos continuam funcionando normalmente. - Modo confidencial: trata a instância pai como não confiável e move a aplicação da política para dentro da VM. Uma política Cedar gerada a partir do spec do pod fixa digest de imagem, argumentos, variáveis de ambiente, mounts e capabilities;
execestdinficam bloqueados; o Nitro Secure Module mede imagem e política em PCRs; e uma política de chave no KMS só libera segredos para um sandbox cujas medições batem.
No modo confidencial, camadas de imagem também podem ser cifradas, de forma que a instância pai só manipula texto cifrado que nunca lê. Essa cadeia de confiança só vale, porém, se alguém checa as medições: a própria documentação da AWS avisa que, sem uma política do KMS ou um verificador externo conferindo os valores de PCR, "a medição de atestação é registrada, mas nunca verificada, e as garantias de confidencialidade do modo confidencial ficam incompletas".
A medição de atestação é registrada, mas nunca verificada, e as garantias de confidencialidade do modo confidencial ficam incompletas.
Documentação do Amazon EKS User Guidethe attestation measurement is recorded but never verified, and the confidentiality guarantees of confidential mode are incomplete.
Uma terceira opção, independente dos dois modos, é a anotação de isolamento de rede: ela sobe o sandbox sem nenhum dispositivo de rede, o que remove DNS, NTP, IMDS e Pod Identity, e quebra probes HTTP e TCP que dependam de rede.
Cada pod recebe seu próprio sistema operacional, completamente separado do host e de todos os vizinhos.
No original: Each pod gets its own operating system, completely separate from the host and from every neighbor.
 Fonte: InfoQ
O que o blog da AWS não destaca, segundo um AWS Container Hero
Carlos Santana e Trishi Mehta, autores do post da AWS, resumem a proposta do recurso assim:
Cada pod recebe seu próprio sistema operacional, completamente separado do host e de todos os vizinhos.
Sandip Das, reconhecido como AWS Container Hero, leu a mesma documentação e apontou o que o modo isolado deixa na mão do operador: a proteção roda só em uma direção, então uma instância pai comprometida ainda consegue observar ou adulterar tráfego não cifrado e DNS, escrever no /etc/hosts do pod e emitir credenciais de Pod Identity para qualquer pod no nó.
A proteção só funciona em uma direção.
Das lista ainda pré-requisitos que o post de lançamento não menciona: Kubernetes 1.36 ou posterior, um launch template com Nitro Enclaves habilitado nos managed node groups (sem isso, os pods em sandbox ficam presos em Pending), e uso de Pod Identity em vez de IRSA para credenciais. Sobre a promessa da AWS de desempenho "quase nativo", ele recomenda tratar isso como uma afirmação do fornecedor e medir latência de inicialização, throughput de I/O e latência de cauda antes de confiar.
Trate isso como uma afirmação do fornecedor.
Os limites: sem GPU e densidade reduzida
A página de considerações da AWS lista as restrições do lançamento, e a maior delas é passthrough de GPU e dispositivos, que não é suportado porque o Firecracker não consegue passar dispositivos do host para o convidado; pods com GPU, portanto, rodam sem a classe de sandbox.
A densidade também tem dois tetos simultâneos:
- O total de vCPUs em sandbox não pode passar de cinco vezes a contagem de vCPUs do nó.
- O número de sandboxes segue o mesmo limite, mas é cortado pela metade em tipos de instância com overcommit de CPU.
Na prática, isso dá a um nó de 4 vCPUs espaço para vinte sandboxes de 1 vCPU ou cinco de 4 vCPUs. O simultaneous multithreading (SMT) custa mais do que a aritmética sugere: o escalonamento por núcleo (core scheduling) impede que dois sandboxes dividam as threads irmãs de um mesmo núcleo, o que deixa cerca de metade das vCPUs anunciadas efetivamente utilizáveis. Instâncias Graviton, com uma thread por núcleo, não sofrem essa penalidade.
a proteção só funciona em uma direção
No original: the protection only runs in one direction
Fonte: InfoQComo isso se compara ao GKE Sandbox
A comparação mais próxima do mercado é o GKE Sandbox, do Google, que oferece a RuntimeClass gvisor desde 2019 e, mais recentemente, uma classe microvm construída sobre Kata Containers e Cloud Hypervisor.
| Recurso | AWS Nitro Sandboxes | GKE Sandbox (gVisor) | GKE Sandbox (microVM) |
|---|---|---|---|
| Técnica de isolamento | microVM Firecracker com kernel próprio | kernel em user-space interceptando syscalls | microVM com Kata + Cloud Hypervisor |
| Tempo de boot | não detalhado pela AWS | menos de 200ms | 1 a 2 segundos |
| Suporte a GPU | não, no lançamento | CUDA em um subconjunto de GPUs | não |
| Recursos por pod | variável, limitado por densidade no nó | variável | fixo: 250 mCPU e 130 MiB por pod |
A AWS escolheu o lado da VM nessa divisão e expressou o custo do isolamento em densidade de nó e em threads de CPU, em vez de em recursos fixos por pod, como faz o Google na opção microVM.
O que muda para quem sobe clusters no Brasil
Para times que já rodam EKS, o primeiro efeito prático é que isolamento forte deixa de depender de rodar o cluster inteiro sobre instâncias dedicadas ou de adotar uma camada extra de runtime por conta própria: basta declarar runtimeClassName no pod, desde que o node group tenha a AMI certa e o Kubernetes esteja na versão 1.36 ou acima.
Isso muda o cálculo de quem hoje isola workloads de terceiros, pipelines de CI ou agentes de IA↳Agentes de IA42 conteúdosOpera passa a integrar ChatGPT, Claude e outros agentes de IADev (Back & Front) · mar 2026Operações mais inteligentes, decisões mais rápidas: o impacto da IA agêntica na rotina de TIAI · abr 2026Adobe aposta em orquestração de agentes de IA: o que muda para devsDev (Back & Front) · abr 2026Ver tudo em AI → com namespaces e políticas de rede, já que esses controles não impedem um processo comprometido de escapar do kernel compartilhado. Antes de migrar algo sensível para confidential-sandbox, porém, vale conferir se há de fato uma política de KMS ou um verificador externo checando os PCRs: sem isso, a documentação da própria AWS admite que a garantia de confidencialidade não se sustenta.
Para quem avalia o recurso para IDEs remotas, builds de CI multi-tenant ou agentes de codificação (os casos que a AWS cita primeiro), o projeto open-source agent-sandbox oferece pools de VMs pré-inicializadas que entregam uma máquina pronta em cerca de dois segundos, o que ataca diretamente a latência de boot que normalmente pesa contra isolamento por VM nesse tipo de carga.
Fonte: InfoQ
Highlights
- AWS lançou Nitro Sandboxes em 16 de novembro de 2026 sem custo adicional em todas as regiões comerciais
- Cada pod roda em microVM Firecracker com kernel próprio isolada do restante da instância pelo hypervisor Nitro
- No Kubernetes, mudança inteira cabe em um campo: runtimeClassName: isolated-sandbox ou confidential-sandbox
- GPU e device passthrough não funcionam no lançamento; densidade capped em cinco vezes vCPUs do nó
- Isolamento forte deixa de exigir instâncias dedicadas ou runtime customizado para workloads de terceiros e agentes de IA
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
DeepSeek restringe diálogos longos e limita uso da API por falta de capacidade computacional
A plataforma chinesa cortou conversas antigas, reduziu o tamanho das mensagens e impôs limite diário de uso depois que a demanda por seus modelos disparou mais rápido que sua infraestrutura.