
Vercel Sandbox passa a aceitar credenciais npm gerenciadas para agentes de IA instalarem pacotes privados

- Leitura
- 5 min
- Código
- 2
- Fontes
- 1
O Vercel Sandbox integra as credenciais de npm do time, guardadas como Shared Environment Variables, para que um agente de código instale dependências privadas sem nunca enxergar o token de acesso.
O Vercel Sandbox é o ambiente efêmero que a Vercel oferece para rodar código não confiável, geralmente gerado ou executado por agentes de IA↳Agentes de IA42 conteúdosOpera passa a integrar ChatGPT, Claude e outros agentes de IADev (Back & Front) · mar 2026Operações mais inteligentes, decisões mais rápidas: o impacto da IA agêntica na rotina de TIAI · abr 2026Adobe aposta em orquestração de agentes de IA: o que muda para devsDev (Back & Front) · abr 2026Ver tudo em AI →, isolado da infraestrutura de produção. Até pouco tempo, instalar um pacote privado dentro desse ambiente exigia expor o token de npm diretamente para o processo que roda no sandbox, inclusive quando quem está no controle é um agente autônomo escrevendo e executando comandos sozinho.
O changelog da Vercel (confira o link da fonte) descreve a mudança: agora dá para passar credentials: { npm: true } na criação do sandbox e deixar que ele use as credenciais de npm já configuradas no time, sem o token circular pelo código do agente.
O que muda na prática
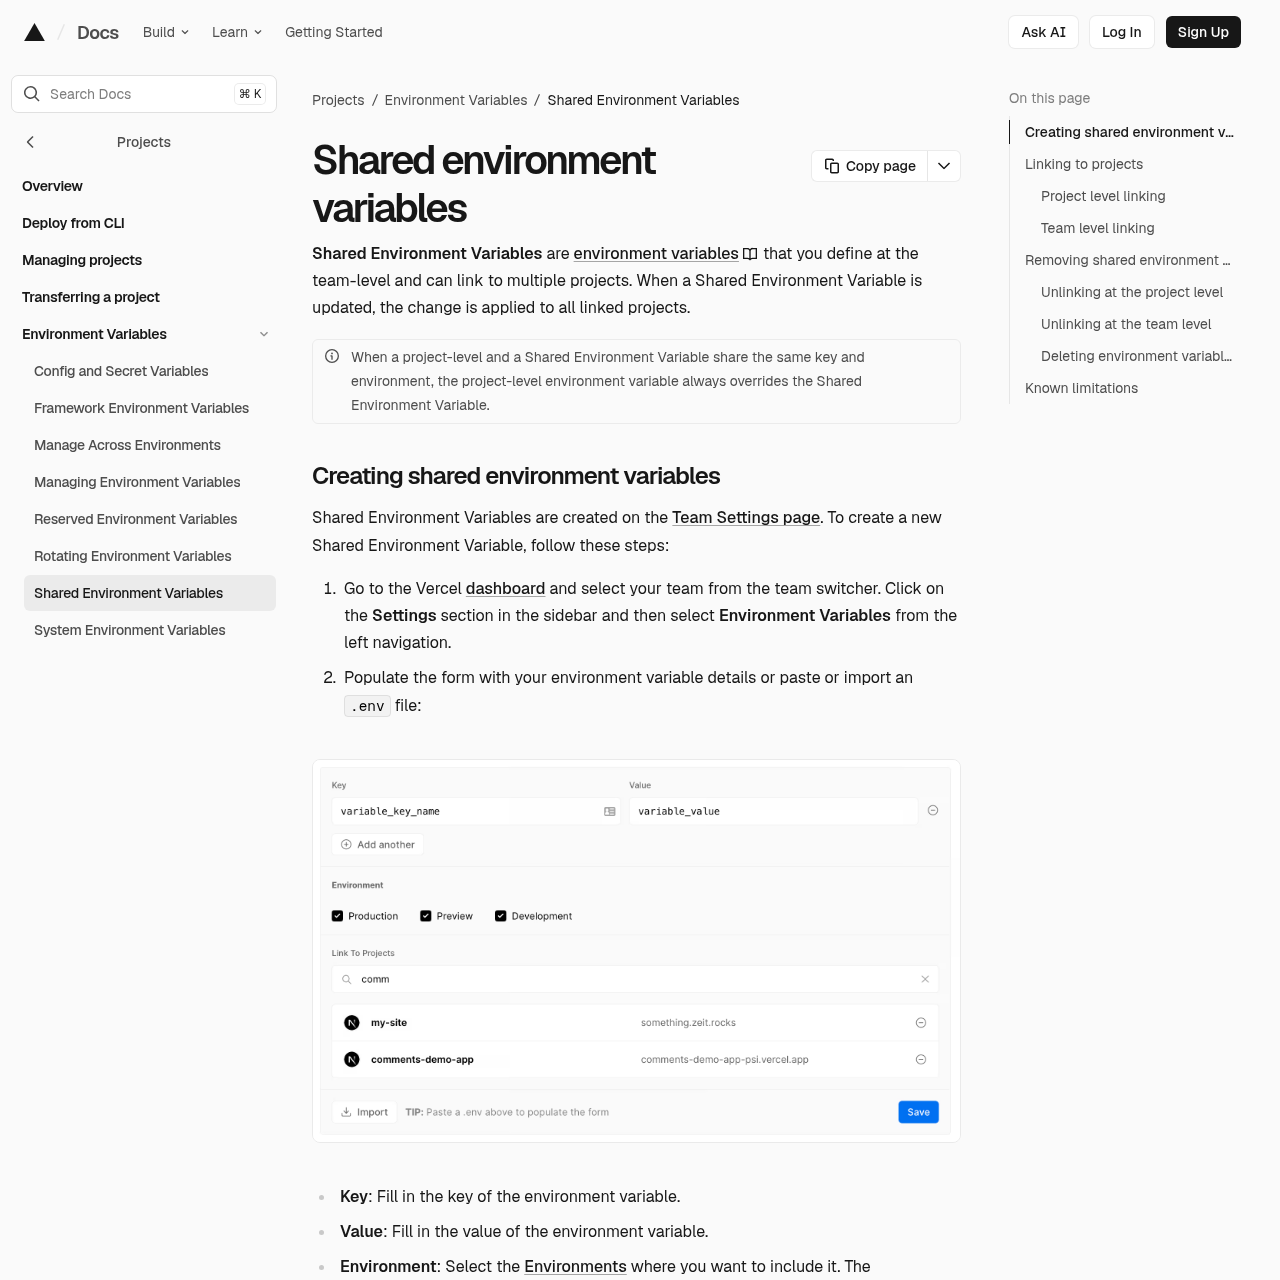
A credencial não é mais algo que você injeta manualmente como variável de ambiente dentro do sandbox. Ela fica armazenada nas Shared Environment Variables do time na Vercel, e o sandbox pede acesso a ela de forma gerenciada. Isso vale tanto para o registro público do npm quanto para registros privados como GitHub Packages e JFrog Artifactory, desde que configurados previamente no time.
Na prática, o fluxo de código fica assim:
import { Sandbox } from "@vercel/sandbox";

const sandbox = await Sandbox.create({ credentials: { npm: true } });
// Clone ou copie os arquivos do projeto para o diretório de trabalho do sandbox antes.
await sandbox.runCommand("pnpm", ["install"]);
Repare que não existe token nenhum nesse trecho. O sandbox recebe a flag npm: true e resolve a autenticação por conta própria quando o pnpm install dispara as requisições para o registro.
Como a credencial fica escondida do próprio código que a usa
O mecanismo por trás disso é um firewall que fica entre o sandbox e a rede externa. Segundo a Vercel, é esse firewall que adiciona a autenticação às requisições de instalação enviadas aos registros configurados, não o processo que roda dentro do sandbox. O token nunca chega a ser lido pela aplicação, pelo agente ou por qualquer dependência instalada nesse meio do caminho.
Isso é relevante porque muda o modelo de ameaça. Antes, se um agente de IA executasse npm install com o token disponível como variável de ambiente, qualquer script de postinstall malicioso de uma dependência (inclusive uma dependência transitiva) tinha chance de ler aquele valor e vazá-lo. Com a autenticação acontecendo na borda, fora do processo de instalação, esse vetor específico de exfiltração deixa de existir.
Quem precisa atualizar o quê
Para usar o recurso é preciso estar na versão mais recente do SDK ou da CLI do Sandbox:
pnpm add @vercel/sandbox@latestA documentação de credenciais de npm, linkada no próprio changelog, traz o passo a passo de como registrar as credenciais do time e como apontar para registros customizados além do npm padrão.
O que isso resolve e o que continua em aberto
O ganho real aqui é restringir o raio de exposição do token, não eliminar risco de supply chain por completo. Vale separar os dois problemas:
- Resolvido: o token não trafega mais pelo código que o agente escreve ou executa, então um prompt malicioso ou uma dependência comprometida não consegue simplesmente ler a variável de ambiente e roubar a credencial.
- Não resolvido: se o token configurado nas Shared Environment Variables tiver permissão de publicação (e não só leitura), um pacote malicioso instalado durante a sessão ainda pode tentar abusar da sessão de rede autenticada enquanto ela está ativa. O escopo da credencial continua sendo responsabilidade de quem configura o time.
Isso significa que o cuidado de sempre com tokens de CI/CD↳CI/CD23 conteúdosCI/CD Mobile: o caos invisível que separa times comuns de times de alta performanceDev (Back & Front) · abr 2026Lambda: implementando com GitLab CI/CD e Terraform para Integração SFTP, S3 e Databricks em GoDev (Back & Front) · nov 2023Publicando sua aplicação Web Python no WebApp do Azure e configurando o CI/CD da sua aplicaçãoDevSecOps · abr 2019Ver tudo em DevSecOps →, usar credenciais de leitura quando possível, revisar quem tem acesso às Shared Environment Variables, segue valendo. O recurso reduz superfície de ataque, não zera a necessidade de princípio do menor privilégio.
Para quem isso importa de verdade
Esse recurso só faz sentido para quem já roda agentes de código (copilots autônomos, ferramentas de geração de UI, pipelines que escrevem e executam código sozinhos) dentro do Vercel Sandbox e depende de pacotes privados do time, seja em um registro próprio no npm, seja em GitHub Packages ou JFrog Artifactory. Se o projeto só consome pacotes públicos, a mudança não altera nada no seu dia a dia: o npm install de sempre já funciona sem fricção alguma.
Para times que constroem produtos em cima do Sandbox como infraestrutura de execução para agentes de IA, a diferença é mais prática do que parece à primeira vista. Antes, dar a um agente autônomo a capacidade de instalar dependências privadas significava aceitar que o token ficasse exposto ao mesmo processo que o agente controla, ou então manter imagens pré-configuradas com as credenciais já embutidas, o que tem seus próprios riscos de rotação e vazamento. Com a credencial resolvida pelo firewall, dá para delegar mais autonomia ao agente, como deixá-lo clonar um repositório privado e instalar as dependências dele sozinho, sem abrir mão do controle sobre quem enxerga o segredo.
Vale notar que isso não é exclusividade do Vercel Sandbox: é o mesmo princípio de proxies de autenticação usados em pipelines de CI há anos, só que agora aplicado ao contexto específico de sandboxes efêmeros criados sob demanda por agentes de IA, que é um padrão de uso ainda recente e que tende a crescer conforme mais times colocam agentes para escrever e rodar código de forma autônoma.
Fonte: Vercel Changelog
Highlights
- Vercel Sandbox agora suporta credenciais npm gerenciadas via Shared Environment Variables
- Agentes de IA conseguem instalar pacotes privados sem enxergar o token de acesso
- Firewall da Vercel injeta autenticação nas requisições, não o código do agente
- Reduz risco de exfiltração por scripts maliciosos de postinstall
- Funciona com npm público, GitHub Packages e JFrog Artifactory
Este artigo foi escrito por Carina Ferreira, colunista de front-end. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Kimi K3.1 Pro entra no Token Pass da Vercel com contexto de 1M tokens para agentes de código
A Vercel incluiu o Kimi K3.1 Pro, da Moonshot AI, no Token Pass, pacote de créditos para rodar agentes de código via AI Gateway em ferramentas como Cline e Command Code.