OpenSSH no Alpine Linux tem falha que permite login sem senha e já está sendo explorada

- Leitura
- 7 min
- Fontes
- 1
A falha batizada de *sshole (CVE-2026-123158) deixa contas que deveriam ser inacessíveis por senha aceitarem qualquer senha longa em sistemas Linux baseados em musl sem PAM. Ataques já foram confirmados em várias partes do mundo.
O bug que transforma ausência de senha em acesso total
Uma vulnerabilidade divulgada em 5 de novembro de 2026 permite que um atacante sem credenciais faça login em contas que, na teoria, não deveriam aceitar senha nenhuma. O problema foi batizado de *sshole, recebeu o identificador CVE-2026-123158 e atinge sistemas Linux↳Linux34 conteúdosKali Linux em um Servidor VPS: como, quando e por que usar?DevSecOps · dez 2024Construindo um Windows Service ou Linux Daemon com Worker Service & .NET Core – Parte 2Dev (Back & Front) · jul 2020Criando uma WebApi utilizando .NET, Linux e VSCodeDev (Back & Front) · ago 2019Ver tudo em DevSecOps → que rodam OpenSSH junto com a biblioteca musl, sem usar PAM para autenticação. Segundo a InfoQ, pesquisadores de segurança já confirmam exploração ativa em ambientes reais.
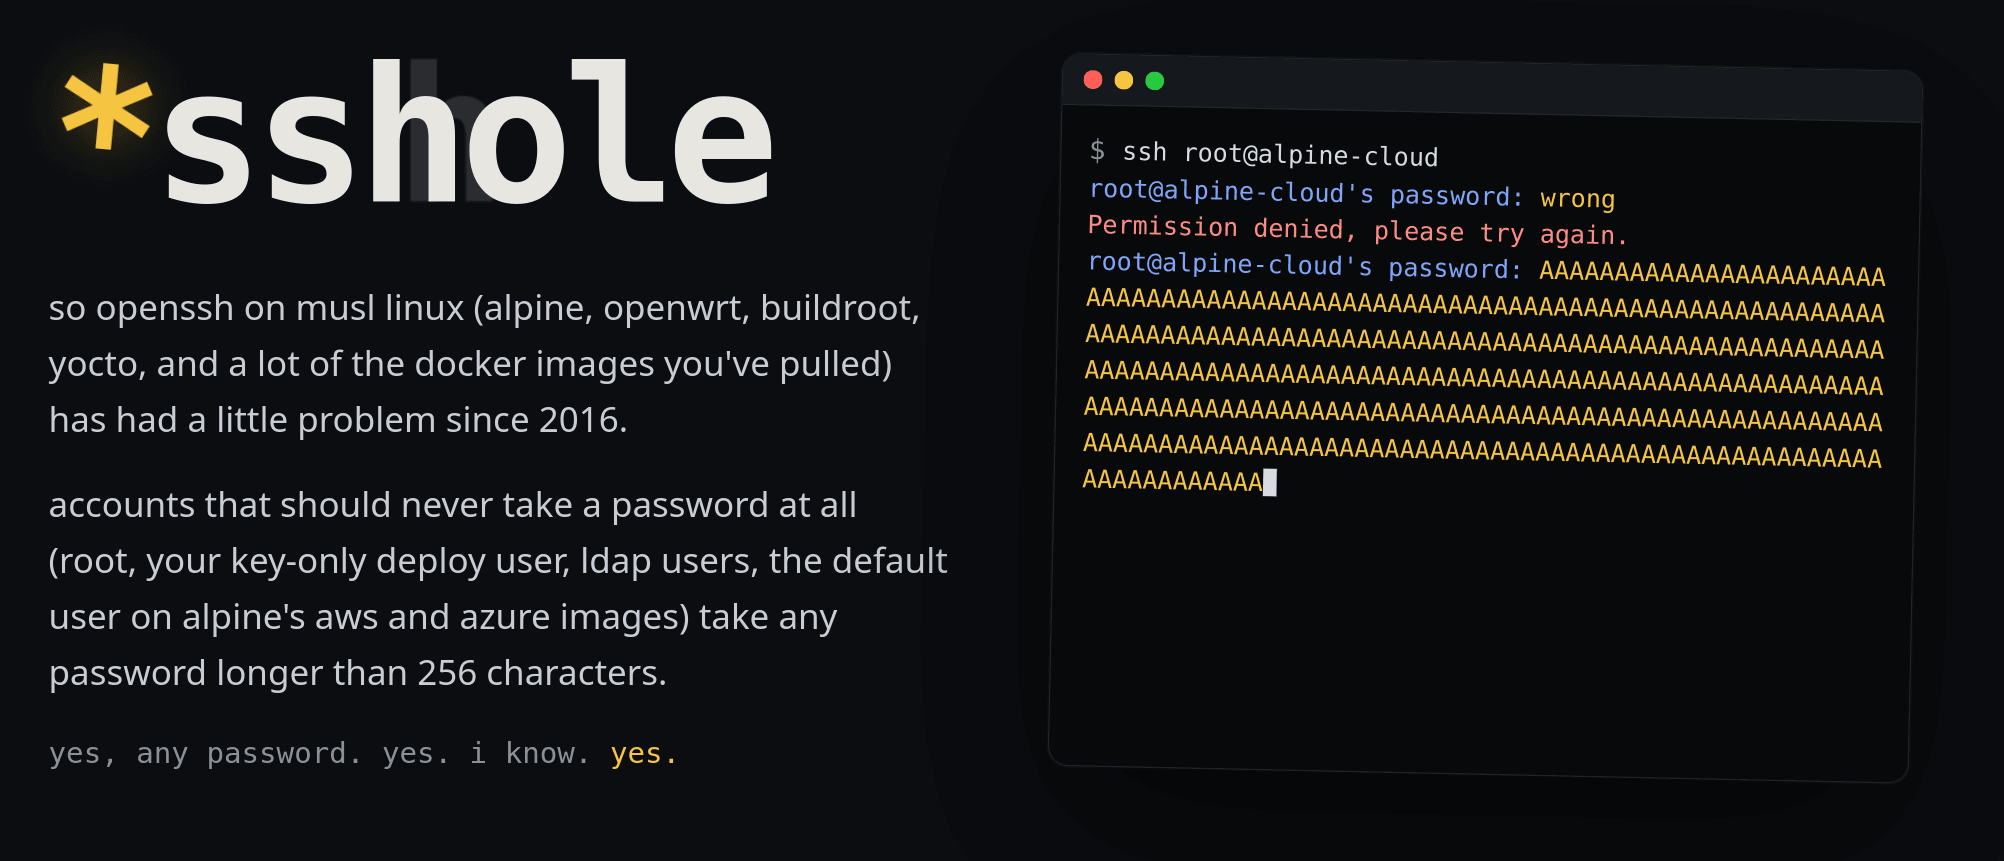
A causa é uma interação entre duas implementações. Quando o musl processa a chamada crypt() com uma senha maior que 256 bytes, ele retorna um valor de erro representado por um asterisco (*). Esse é o mesmo caractere que o Linux usa em /etc/shadow para marcar uma conta como sem senha utilizável. O OpenSSH, ao receber esse asterisco como retorno do crypt(), trata como se fosse uma correspondência válida e libera o acesso.
Na prática, qualquer senha entre 257 e 1.024 caracteres pode autenticar contra uma conta marcada como passwordless, desde que o servidor rode uma versão do OpenSSH anterior à 10.6p2, esteja compilado contra musl (não glibc), não use PAM, e tenha pelo menos uma conta com hash SHA-256 ou SHA-512 ao lado de outra marcada com asterisco no /etc/shadow.
Contas que nunca deveriam aceitar senha alguma (root, seu usuário de deploy só com chave, usuários LDAP, o usuário padrão nas imagens AWS e Azure do Alpine) aceitam qualquer senha com mais de 256 caracteres.
Ozgun Kultekin, pesquisador de segurança na WakefieldAccounts that should never take a password at all (root, your key-only deploy user, ldap users, the default user on alpine's aws and azure images) take any password longer than 256 characters.
Dez anos de duas falhas que só se encontraram agora
Ozgun Kultekin, autor da divulgação técnica no site do *sshole, rastreou a origem até duas mudanças feitas no musl em 2012: a primeira trocou o retorno NULL de erro do crypt() por um asterisco; a segunda impôs um limite de 256 bytes para hashing SHA-512, fazendo entradas maiores retornarem erro. Combinadas, elas produziram um valor fácil de confundir com um hash válido.
Do lado do OpenSSH, o comportamento vem de uma correção de 2016 para a CVE-2016-6210, um ataque de timing que revelava se um nome de usuário existia ou não. Para igualar o tempo de resposta entre usuários válidos e inválidos, o OpenSSH passou a emprestar o salt de outra conta e fazer o hash da senha mesmo assim. Esse ajuste também acabou se aplicando a contas reais cujo campo no shadow continha um asterisco.
Kultekin afirma que o problema passou despercebido por cerca de uma década porque a combinação vulnerável era rara em testes: o OpenSSH é testado sobre OpenBSD e sistemas baseados em glibc, e a maioria das distribuições Linux delega a autenticação ao PAM, que não chama o crypt() da mesma forma para entradas com asterisco. A falha só apareceu depois que ele compilou o OpenSSH em várias configurações e testou cerca de 17.600 tentativas de login fora do padrão.
Contas que nunca deveriam aceitar senha alguma (root, usuário de deploy só com chave, usuários LDAP, usuário padrão do Alpine em AWS e Azure) aceitam qualquer senha com mais de 256 caracteres.
No original: Accounts that should never take a password at all (root, your key-only deploy user, ldap users, the default user on alpine's aws and azure images) take any password longer than 256 characters.
Quem está exposto (e quem não está)
O Alpine Linux é a distribuição mais afetada, porque usa musl e sua configuração padrão de OpenSSH não habilita PAM. Outros ambientes baseados em musl, como OpenWrt, Buildroot e Yocto, também podem estar vulneráveis onde a mesma configuração se aplica.
- Afetados: Alpine Linux, OpenWrt, Buildroot, Yocto (sempre que combinarem musl, OpenSSH pré-10.6p2 e ausência de PAM).
- Não afetados: sistemas com glibc, distribuições que usam PAM, servidores com Dropbear no lugar do OpenSSH, e sistemas OpenBSD.
O risco é particularmente alto nas imagens oficiais do Alpine para AWS e Azure: o usuário padrão alpine vem marcado como sem senha e tem acesso ao doas também sem senha, o que equivale a root.
Nas imagens oficiais do Alpine para AWS e Azure, esse é o usuário padrão
Ozgun Kultekin, pesquisador de segurança na WakefieldOn alpine's official aws and azure images that's the defaultalpine, e ele temdoassem senha. Ou seja, é root.alpineuser, and it has passwordlessdoas. so it's root
Red Hat já declarou que seus produtos não são afetados, por não reunirem a combinação de musl e ausência de PAM. A Amazon fez a mesma afirmação sobre Amazon Linux 2 e Amazon Linux 2023. Isso não elimina o risco para times que rodam containers baseados em Alpine, dispositivos embarcados ou builds customizados com musl.
Exploração confirmada em várias frentes
A InfoQ, citando reportagem de Dan Goodin na Ars Technica, relata que a falha pode dar acesso não autenticado a contas de alto privilégio em questão de segundos em sistemas afetados. A GreyNoise reportou honeypots no Sudeste Asiático atacados por um grupo rastreado como GT10, que estaria instalando um backdoor com suporte a comandos de shell, reconhecimento e persistência.
A watchTowr associou a atividade a botnets e operações de criptomoeda, enquanto a Previdian registrou 20 tentativas de exploração vindas de 13 endereços IP em nove países. A agência americana CISA (Cybersecurity and Infrastructure Security Agency) incluiu a CVE-2026-123158 em seu catálogo de vulnerabilidades conhecidas exploradas (KEV) em 9 de novembro, segundo a Hackread.
O que muda pra quem roda Alpine no Brasil
O Alpine costuma ser a imagem base preferida em pipelines de containers por causa do tamanho reduzido: node:alpine, python:alpine e nginx:alpine são escolhas comuns em startups e fintechs brasileiras que otimizam custo de registry e tempo de build. Se o Dockerfile do seu projeto parte de uma dessas imagens e expõe SSH para debug ou gerência, vale conferir a versão do OpenSSH embarcada.
Nas imagens oficiais do Alpine para AWS e Azure, o usuário padrão é `alpine`, e ele tem `doas` sem senha. Ou seja, é root.
No original: On alpine's official aws and azure images that's the default `alpine` user, and it has passwordless `doas`. so it's root
Fora de containers, o risco aparece em infraestrutura de borda: roteadores com OpenWrt e dispositivos industriais construídos com Buildroot ou Yocto são comuns em operações de telecom e automação no Brasil, e normalmente não usam PAM. Times que mantêm firmware ou appliances baseados nessas plataformas precisam tratar isso como prioridade de patch, não como atualização de rotina.
Como corrigir agora
- Atualizar o OpenSSH para a versão 10.6p2 ou posterior, que já contém a correção.
- Enquanto isso não for possível, definir
PasswordAuthentication nono arquivo de configuração do servidor SSH e reiniciar osshd. - Revisar o
/etc/shadowem busca de contas marcadas com asterisco ao lado de contas com hash SHA-256 ou SHA-512 ativo. - Checar logs de autenticação em busca de evidências de que uma conta sem senha aceitou uma senha longa.
- Confirmar se o binário do OpenSSH em uso foi compilado contra musl e se o PAM está realmente desabilitado, já que essa combinação específica é o que torna o sistema vulnerável.
Kultekin publicou um repositório de detecção e contexto técnico junto com a divulgação original, voltado a times que precisam confirmar exposição antes de aplicar o patch.
O que ainda fica em aberto
A InfoQ não traz uma nota CVSS oficial para a CVE-2026-123158, e a condição de exploração continua restrita: é preciso a combinação exata de musl, ausência de PAM e contas com asterisco convivendo com contas de hash real. Isso limita o universo de sistemas vulneráveis, mas não o torno pequeno, dado o quanto o Alpine é usado como base de container e como OpenWrt domina roteadores domésticos e de pequenas operações.
O que não está claro na cobertura disponível é o volume real de instâncias ainda não corrigidas rodando em produção, nem até quando distribuições derivadas de Alpine levarão para empurrar o OpenSSH 10.6p2 como padrão em suas imagens oficiais. Para quem mantém infraestrutura baseada nesse ecossistema, a recomendação prática enquanto isso não se resolve é tratar qualquer servidor SSH exposto à internet como candidato a verificação imediata.
Fonte: InfoQ
Highlights
- CVE-2026-123158 permite login sem senha em contas marcadas como passwordless com senhas acima de 256 caracteres
- Falha afeta Alpine Linux, OpenWrt, Buildroot e Yocto que usem musl sem PAM
- Exploração ativa confirmada por GreyNoise, watchTowr e Previdian em múltiplos países
- CISA incluiu a vulnerabilidade em seu catálogo de falhas exploradas em 9 de novembro
- Correção disponível no OpenSSH 10.6p2; enquanto isso, desabilitar autenticação por senha
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
DeepSeek restringe diálogos longos e limita uso da API por falta de capacidade computacional
A plataforma chinesa cortou conversas antigas, reduziu o tamanho das mensagens e impôs limite diário de uso depois que a demanda por seus modelos disparou mais rápido que sua infraestrutura.