
Uber cria framework para decidir se a ação de um agente de IA é apropriada no contexto



- Leitura
- 7 min
- Fontes
- 1
A empresa detalhou um framework que vai além de identidade e permissões de API para avaliar se a ação de um agente autônomo faz sentido no contexto, cobrindo todo o ciclo de vida do agente.
Em artigo publicado recentemente pela equipe de engenharia da Uber e reportado pelo InfoQ em 15 de novembro de 2026, a empresa descreveu as limitações dos controles tradicionais de identidade e API diante de agentes de IA↳Agentes de IA42 conteúdosOpera passa a integrar ChatGPT, Claude e outros agentes de IADev (Back & Front) · mar 2026Operações mais inteligentes, decisões mais rápidas: o impacto da IA agêntica na rotina de TIAI · abr 2026Adobe aposta em orquestração de agentes de IA: o que muda para devsDev (Back & Front) · abr 2026Ver tudo em AI → que raciocinam dinamicamente sobre conteúdo externo e tomam ações reais no mundo. Para resolver o problema, a Uber construiu um framework que tenta responder a uma pergunta diferente da que sistemas de identidade sempre responderam.
Por que identidade e permissões de API não bastam mais
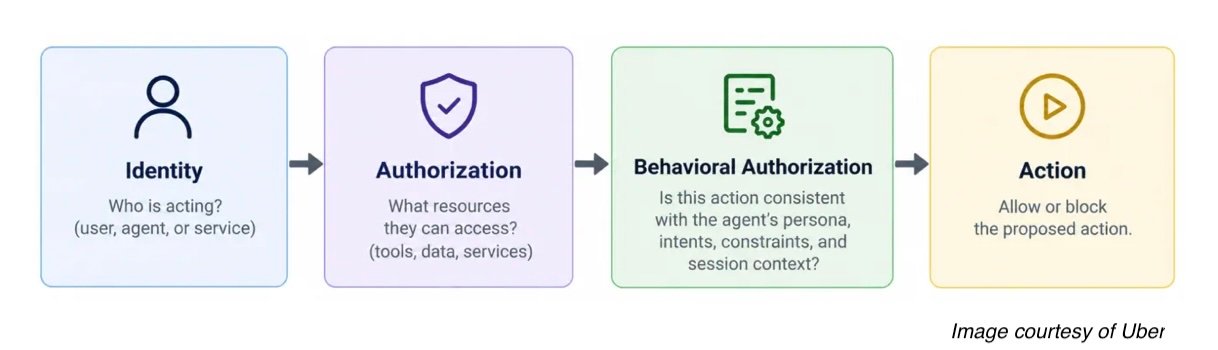
Sistemas de identidade e autorização dizem se um usuário ou serviço pode acessar um recurso. Eles não dizem se a ação que um agente está prestes a executar faz sentido dado o pedido do usuário, o propósito do agente, suas permissões e o contexto da interação.
Sistemas de identidade e autorização conseguem determinar se um usuário ou serviço tem permissão para acessar um recurso, mas não conseguem determinar se a ação proposta por um agente é apropriada no contexto.
Uber Engineering, no artigo originalIdentity and authorization systems can determine whether a user or service has permission to access a resource, but they can't determine whether an agent's proposed action is appropriate in context.
Essa lacuna abre espaço para riscos que não existiam (ou eram bem menores) em sistemas que só executavam código determinístico:
- prompt injection;
- envenenamento de ferramentas e memória (tool/memory poisoning);
- sequestro de objetivo (goal hijacking);
- desvio comportamental ao longo do tempo (behavioral drift);
- ações disparadas por alucinação do modelo.
As três camadas do framework, do provisionamento ao runtime
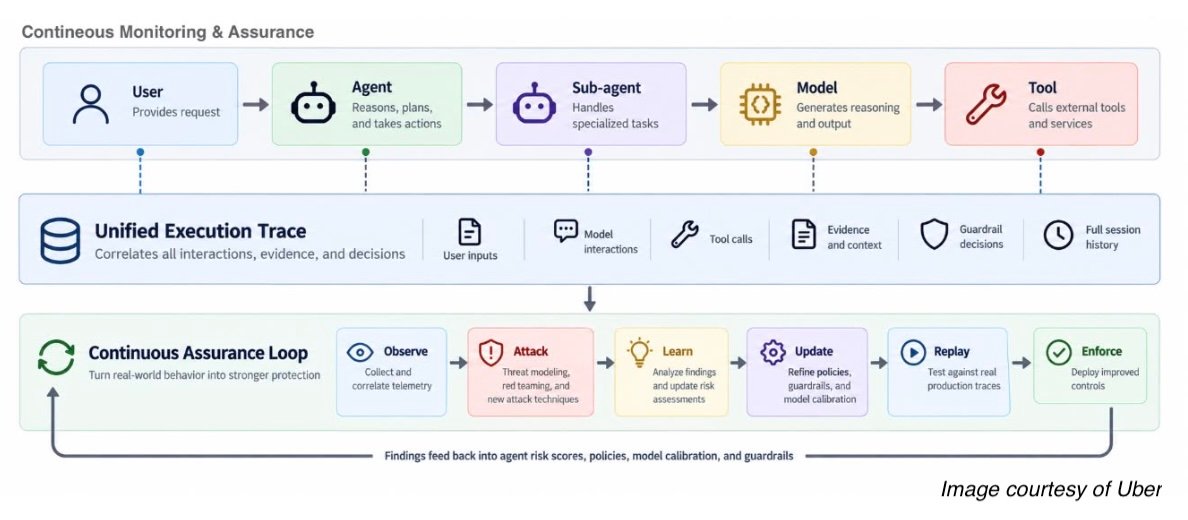
O framework da Uber cobre todo o ciclo de vida do agente em três camadas: pré-implantação, aplicação em runtime e garantia contínua depois do deploy.
Provisionamento: registro e análise automatizada
Antes de entrar em produção, todo agente precisa ser registrado no AI Registry da Uber, que estabelece identidade, propriedade (quem é o dono do agente), persona, intents permitidos, restrições, dependências e classificação de risco. Esse processo é automatizado por uma ferramenta chamada Argus, que analisa código-fonte, prompts, configurações, dependências, endpoints expostos e os caminhos de invocação de ferramentas do agente para identificar fragilidades de segurança. A mesma análise é aplicada a servidores MCP e às ferramentas que os agentes usam, não só ao agente em si.
Runtime: da permissão à autorização comportamental
O modelo tradicional de segurança (administração de políticas, decisão de políticas e aplicação de políticas) é estendido com o que a Uber chama de autorização comportamental: a avaliação de se uma ação é apropriada naquele contexto, não apenas se é tecnicamente permitida. Essa camada tem três peças que trabalham juntas:
Sistemas de identidade e autorização conseguem determinar se um usuário ou serviço tem permissão para acessar um recurso, mas não conseguem determinar se a ação proposta por um agente é apropriada no contexto.
No original: Identity and authorization systems can determine whether a user or service has permission to access a resource, but they can't determine whether an agent's proposed action is appropriate in context.
Fonte: InfoQ- o AI Registry, que define e gerencia políticas, personas, intents e restrições por agente;
- os AI Guards, que avaliam interações e ações propostas contra essas políticas;
- os Agent Guard runtime hooks, que acionam o AI Guard em pontos críticos de checagem e aplicam o veredito dele antes de deixar uma interação ou ação prosseguir.
Pós-deployment: garantia contínua
Depois que o agente está no ar, o foco muda para o que a Uber chama de Continuous Assurance, apoiada em observabilidade↳Observabilidade11 conteúdosObservabilidade para APIs: os desafios e benefícios dessa abordagemDev (Back & Front) · jan 2025Falhas em Observabilidade afetam os Apps e a Segurança das OrganizaçõesDev (Back & Front) · nov 2023ADK Java 1.0: O Google quer que você pare de gambiarra Python no seu backendMarketing Tech · abr 2026Ver tudo em DevSecOps → ponta a ponta, auditoria, explicabilidade e replay. Duas peças sustentam essa camada: um traço de execução unificado que conecta ações do agente, chamadas de ferramentas e decisões de segurança num único fio; e a capacidade de reproduzir interações registradas sempre que políticas e guardrails são atualizados, para medir o efeito da mudança antes de confiar nela em produção.
Os trade-offs que a própria Uber reconhece
No artigo original, a Uber é explícita sobre os atritos de colocar isso tudo em produção. A empresa cita quatro tensões recorrentes:
- calibrar a restritividade das políticas para não gerar falsos positivos em excesso nem deixar brechas de proteção;
- manter a latência de runtime baixa, já que cada checkpoint de guard adiciona custo à execução;
- reduzir o atrito do time de desenvolvimento ao configurar o framework para um novo agente;
- sair de controles genéricos e ir para políticas específicas por agente, o que tornou a aplicação mais contextual e precisa.
O debate entre arquitetos de segurança
A publicação gerou repercussão entre profissionais de segurança e arquitetura no LinkedIn, segundo o InfoQ. Tristan G., information technology officer sênior na ONU, elogiou o uso de personas, intents, restrições e calibração por agente como o que mais agrega valor, mas apontou um custo que cresce junto com a escala:
Pelo que a própria Uber relata, o controle mais forte foi restringir os agentes a limites explícitos, o que é privilégio mínimo, e não uma ideia nova. Para mim, a questão em aberto é como isso funciona para agentes que você não constrói, como agentes de fornecedores ou de SaaS, nos quais não dá para inserir seus próprios pontos de aplicação.
Tristan G., information technology officer sênior na ONU, em comentário no LinkedInBy its own account, the strongest control was restricting agents to explicit constraints, which is least privilege rather than a new idea. For me, the open question is how this works for agents you don't build, such as vendor or SaaS agents where you can't insert your own enforcement hooks.
O arquiteto de IA Pratik Dhanave chegou a uma conclusão parecida, destacando que o ponto que a Uber chama de "menos glamoroso" é justamente o mais eficaz:
Pelo que a própria Uber relata, o controle mais forte foi restringir os agentes a limites explícitos, o que é privilégio mínimo, e não uma ideia nova. Para mim, a questão em aberto é como isso funciona para agentes que você não constrói, como agentes de fornecedores ou de SaaS.
No original: By its own account, the strongest control was restricting agents to explicit constraints, which is least privilege rather than a new idea. For me, the open question is how this works for agents you don't build, such as vendor or SaaS agents where you can't insert your own enforcement hooks.
A lição que eles chamam de menos glamorosa é a que eles classificam como mais eficaz: intents e constraints explícitos por agente. Não limiares genéricos, que falharam porque cada agente tem um propósito e um perfil de risco diferentes. O custo é flexibilidade, e eles dizem que vale a pena pagar.
Pratik Dhanave, arquiteto de IA, em comentário no LinkedInThe lesson they call least glamorous is the one they rate most effective: explicit intents and constraints per agent. Not generic thresholds, which failed because every agent has a different purpose and risk profile. The cost is flexibility, and they say it is worth paying.
O que muda pra quem constrói agentes no Brasil
Poucas empresas no Brasil têm o Argus, o AI Registry ou o time dedicado que a Uber montou para sustentar esse framework. Mas a lógica por trás dele é replicável com o que já existe no ecossistema: um catálogo central de agentes com dono e escopo definidos, políticas explícitas por agente (em vez de um limiar genérico de "confiança" aplicado a todos), e um ponto de aplicação em runtime antes de qualquer ação sensível, algo que já dá para prototipar com engines de política como OPA e com instrumentação via OpenTelemetry para montar o traço de execução.
O ponto mais relevante para quem decide arquitetura por aqui é a pergunta que Tristan G. deixou em aberto: o que fazer com agentes de fornecedores e SaaS, onde não existe acesso para inserir hooks de enforcement próprios. Boa parte das equipes brasileiras que estão colocando agentes em produção hoje não está construindo do zero, está plugando Copilot, Agentforce ou assistentes equivalentes direto em processos internos, exatamente o cenário em que o modelo da Uber não se aplica sem adaptação.
A lição que eles chamam de menos glamorosa é a que eles classificam como mais eficaz: intents e constraints explícitos por agente. Não limiares genéricos, que falharam porque cada agente tem um propósito e um perfil de risco diferentes.
No original: The lesson they call least glamorous is the one they rate most effective: explicit intents and constraints per agent. Not generic thresholds, which failed because every agent has a different purpose and risk profile. The cost is flexibility, and they say it is worth paying.
Vale notar também que o tratamento dado a servidores MCP no framework (a mesma análise de risco aplicada aos agentes é estendida às ferramentas que eles chamam) é um sinal de para onde a governança de agentes está indo: não basta auditar o agente, é preciso auditar cada peça que ele pode acionar. Para times que estão expondo ferramentas via MCP para agentes internos ou de terceiros, essa é uma camada de revisão que ainda costuma ficar de fora do escopo de segurança.
O próprio InfoQ encerra a cobertura dizendo que o framework da Uber ainda está em evolução, com planos de expandir capacidades em todas as áreas descritas. Não há, até o momento, indicação de que algum componente será aberto como ferramenta ou especificação pública, o que significa que o valor prático do material, por enquanto, está nos princípios de design, não num pacote para instalar.
Fonte: InfoQ
Highlights
- Uber cria framework que responde se ação de agente IA é apropriada no contexto, além de identidade e API
- Três camadas cobrem ciclo de vida: provisionamento, runtime com behavioral authorization e pós-deployment
- Argus analisa código, prompts, dependências e ferramentas para identificar fragilidades de segurança
- Constraints explícitos por agente são o controle mais eficaz, aponta arquiteto Pratik Dhanave
- Desafio aberto: como aplicar modelo em agentes de fornecedores e SaaS sem acesso a enforcement hooks
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
DeepSeek restringe diálogos longos e limita uso da API por falta de capacidade computacional
A plataforma chinesa cortou conversas antigas, reduziu o tamanho das mensagens e impôs limite diário de uso depois que a demanda por seus modelos disparou mais rápido que sua infraestrutura.