Caixa Vida e Previdência confirma vazamento de dados de 7,6 milhões de clientes

- Leitura
- 5 min
- Fontes
- 1
A seguradora ligada à Caixa reportou à ANPD um incidente cibernético que expôs nomes e CPFs de toda a sua base ativa. O caso reacende o debate sobre como instituições financeiras brasileiras protegem (ou deixam de proteger) dados cadastrais.
Linha do tempo do incidente
A Caixa Seguridade Participações, controladora da seguradora Caixa Vida e Previdência (CVP), divulgou em 12 de novembro de 2026 um comunicado ao mercado relatando um incidente cibernético na controlada. O documento, assinado pelo CFO e diretor de Relações com Investidores Edgar Vieira Soares, detalha uma sequência de eventos que começou dias antes da divulgação pública.
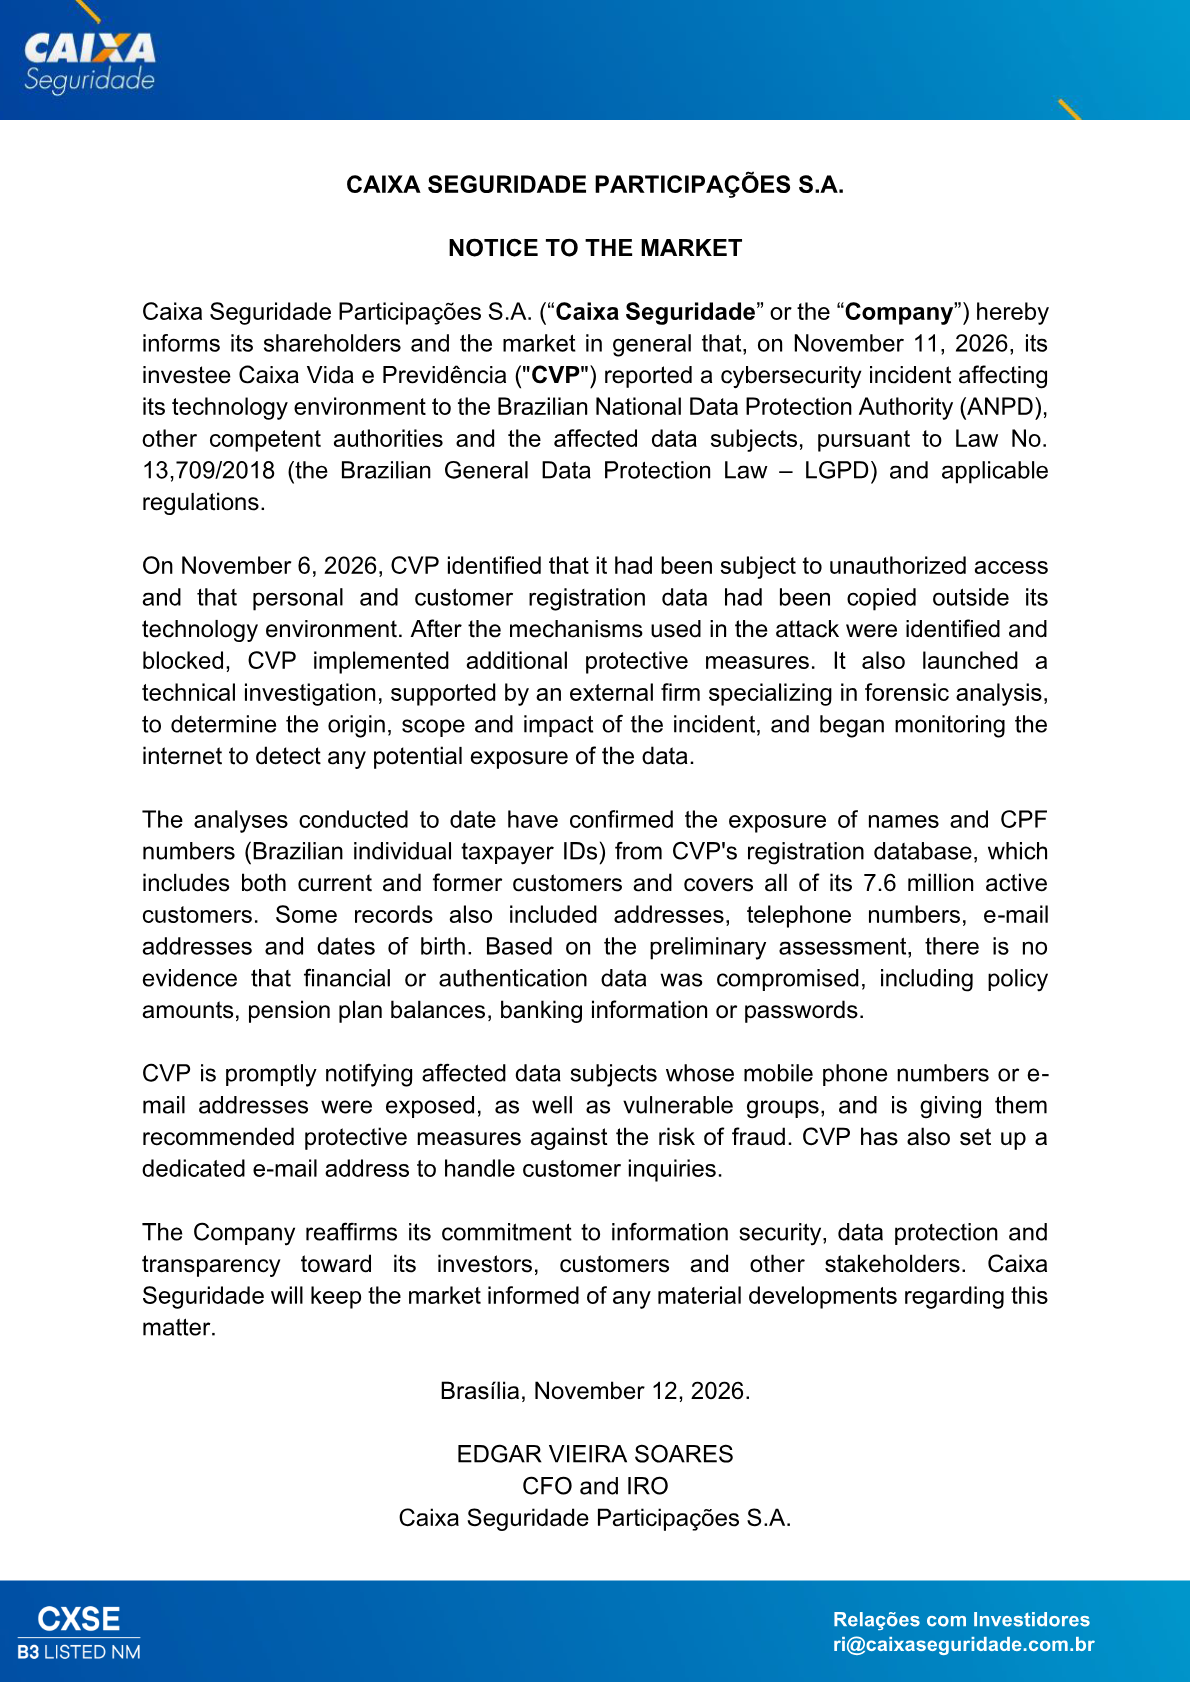
- 6 de novembro de 2026: a CVP identifica acesso não autorizado ao seu ambiente de tecnologia e constata que dados pessoais e cadastrais de clientes foram copiados para fora do ambiente da empresa.
- Na sequência, a empresa bloqueia os mecanismos usados no ataque e implementa medidas adicionais de proteção, além de contratar uma firma externa especializada em análise forense para apurar origem, extensão e impacto do incidente.
- 11 de novembro de 2026: a CVP reporta formalmente o incidente à Autoridade Nacional de Proteção de Dados (ANPD) e a outras autoridades competentes, além de notificar os titulares de dados afetados, conforme exige a Lei Geral de Proteção de Dados↳LGPD14 conteúdosComo utilizar a LGPD com o objetivo de conformidade e inovação?Gestão Dev & TI · out 2021LGPD coloca pressão inédita nos responsáveis pela tecnologia das empresasData · ago 2021Proteção de dados: LGPD é sancionada e começa a valerData · set 2020Ver tudo em Gestão Dev & TI → (LGPD).
- 12 de novembro de 2026: a Caixa Seguridade, como controladora listada em bolsa, formaliza a comunicação ao mercado.
O que foi exposto, e o que ainda não foi confirmado
Segundo as análises realizadas até a divulgação do comunicado, foram confirmados como expostos nomes e números de CPF de toda a base cadastral da CVP: 7,6 milhões de clientes ativos, além de ex-clientes também presentes na base. Em parte dos registros, a exposição incluiu ainda endereços, telefones, e-mails e datas de nascimento.
A avaliação preliminar da empresa não encontrou, até agora, evidência de comprometimento de dados financeiros ou de autenticação. Isso inclui valores de apólices, saldos de planos de previdência, dados bancários e senhas. É uma distinção importante: o vazamento atinge o cadastro, não o cofre.
Por que CPF e nome já bastam para abrir uma porta de fraude
No Brasil, o CPF funciona como um identificador quase universal: é usado para abrir conta em banco, contratar crédito, acessar serviços de governo e validar identidade em dezenas de plataformas privadas. Em muitos fluxos de verificação, nome completo mais CPF ainda é tratado como prova suficiente de identidade, mesmo sem confirmação adicional.
A empresa reafirma seu compromisso com a segurança da informação, a proteção de dados e a transparência com investidores, clientes e demais partes interessadas.
No original: The Company reaffirms its commitment to information security, data protection and transparency toward its investors, customers and other stakeholders.
É exatamente essa combinação, nome e CPF, que foi confirmada como exposta para todos os 7,6 milhões de clientes da CVP. Mesmo sem senhas ou dados bancários vazados, esse par já é insumo direto para abertura fraudulenta de contas, solicitação de empréstimos em nome de terceiros e golpes de engenharia social que citam dados reais para parecer legítimos. Quando o vazamento inclui também telefone e e-mail, como ocorreu em parte dos registros, o risco de phishing direcionado sobe ainda mais.
O dever de notificar sob a LGPD
A Lei Geral de Proteção de Dados (Lei nº 13.709/2018) obriga o controlador a comunicar à ANPD e aos titulares afetados a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante, em prazo razoável. O comunicado da Caixa Seguridade enquadra explicitamente a notificação feita pela CVP nesse dispositivo legal.
Na prática, a empresa diz estar notificando diretamente os titulares cujos números de telefone ou e-mails foram expostos, assim como grupos considerados vulneráveis, orientando-os sobre medidas de proteção contra fraude. Também foi criado um canal de e-mail dedicado para dúvidas de clientes. O texto do comunicado reforça o compromisso institucional nestes termos:
A empresa reafirma seu compromisso com a segurança da informação, a proteção de dados e a transparência com investidores, clientes e demais partes interessadas.
Edgar Vieira Soares, CFO e diretor de RI da Caixa Seguridade ParticipaçõesThe Company reaffirms its commitment to information security, data protection and transparency toward its investors, customers and other stakeholders.
O que isso significa para quem constrói sistemas no setor financeiro
Para quem projeta ou mantém sistemas que guardam CPF, nome e dados cadastrais em escala, o caso da CVP é um lembrete concreto de decisões de arquitetura que viram risco de negócio quando falham:
- Minimização e segmentação de dados: bases cadastrais completas de milhões de clientes, acessíveis a partir de um único ponto comprometido, ampliam o raio de explosão de qualquer brecha. Separar o que é identificação (nome, CPF) do que é dado financeiro (saldo, apólice) limita o dano mesmo quando um lado é violado.
- Controle e auditoria de acesso: o comunicado não detalha o vetor de ataque, mas fala em acesso não autorizado ao ambiente de tecnologia seguido de cópia de dados para fora dele. Isso é o padrão clássico de exfiltração que logging de acesso e monitoramento de volume anômalo de leitura/exportação de banco de dados↳Banco de dados134 conteúdosSQL ou NoSQL: eis a questão!!Data · mar 2020Banco de dados: como organizar e dar segurança para milhões de dados de loteriasData · mai 20215 serviços gratuitos na cloud para bancos de dados PostgresData · fev 2025Ver tudo em Data → existem para detectar antes que vire incidente público.
- Resposta a incidentes testada, não só documentada: a CVP conseguiu identificar, bloquear e investigar em poucos dias, com apoio de firma forense externa. Ter esse playbook pronto antes do ataque, e não sendo montado durante ele, é o que diferencia uma resposta rápida de uma crise prolongada.
- Notificação como parte do produto: sob a LGPD, montar o fluxo de aviso a titulares (quem foi afetado, por qual canal, com qual mensagem) não é tarefa jurídica à parte: é peça de engenharia que precisa existir antes do incidente, com dados segmentados o suficiente para saber exatamente quem notificar.
O que ainda está em aberto
O comunicado não detalha o vetor técnico do ataque, nem se envolveu phishing, credencial vazada, vulnerabilidade de aplicação ou acesso de terceiro. A investigação forense segue em andamento, e a Caixa Seguridade se comprometeu a manter o mercado informado sobre desdobramentos materiais do caso. Até a publicação deste texto, não há relato público de exploração confirmada dos dados expostos, mas o universo de 7,6 milhões de CPFs expostos é grande o suficiente para que o acompanhamento do caso continue relevante para quem lida com dados cadastrais sensíveis no Brasil.
Fonte: Hacker News
Highlights
- CVP confirma vazamento de nomes e CPFs de 7,6 milhões de clientes em 6 de novembro de 2026
- Sem comprometimento de senhas, dados bancários ou saldos de apólices e planos de previdência
- Nome mais CPF já bastam para abrir conta, contratar crédito ou solicitar empréstimos fraudulentos
- Investigação forense segue em andamento; não há relato de exploração confirmada dos dados até agora
- Notificação cumpre Lei Geral de Proteção de Dados dentro do prazo estabelecido
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Falha na Microsoft derruba Outlook, Teams e Copilot por horas
Uma pane na infraestrutura da Microsoft tirou do ar o Outlook, o Teams e o Copilot nesta semana, com pico de 130 mil relatos de erro só no Outlook. A causa foi uma falha em checagens automáticas de saúde dos servidores.