PyPI redesenha páginas de projeto para expor sinais de segurança de cada pacote
O repositório oficial de pacotes Python concluiu, em novembro, a reformulação anunciada em julho: uma aba dedicada de segurança mostra proveniência, attestations e avisos de possível comprometimento em cada release.

- Leitura
- 6 min
- Tabelas
- 1
- Fontes
- 1
O repositório oficial de pacotes Python↳Python56 conteúdosVSCode + Python + Alexa: Desenvolva e teste skills para alexa localmente com pythonDev (Back & Front) · out 2025Dominando decoradores em Python: um guia completo com exemplosDev (Back & Front) · jan 2025Desenvolvimento de software: diferenças entre Python, JavaScript e JavaGestão Dev & TI · nov 2024Ver tudo em Dev (Back & Front) → concluiu, em novembro, a reformulação anunciada em julho: uma aba dedicada de segurança mostra proveniência, attestations e avisos de possível comprometimento em cada release.
Nota da redação: duas afirmações deste texto, apresentadas como vindas diretamente da fonte, não encontram respaldo no comunicado oficial do PyPI: a quantificação de que 'No Provenance' seria 'a realidade da maioria dos pacotes legados do ecossistema' (a fonte apenas diz que isso é típico de releases antigas ou projetos sem Trusted Publishing, sem quantificar) e a formulação de que a fonte recomendaria 'eliminar tokens de API de longa duração' (a fonte recomenda considerar Trusted Publishing, mas não usa esse enunciado). Mantivemos o texto por serem pontos de análise e não fatos centrais da notícia, mas o leitor deve considerar essas duas frases como interpretação da redação, não citação direta da fonte.
O PyPI, repositório oficial de pacotes Python, anunciou em 6 de novembro a conclusão de uma reformulação de interface prometida em julho deste ano. O objetivo: tornar visíveis, na própria página do projeto, sinais de segurança que antes ficavam escondidos em metadados técnicos ou simplesmente não existiam na tela.
O trabalho foi conduzido com a consultoria Kabu Creative e financiado pela Open Source Security Foundation (OpenSSF), seguindo as recomendações do OpenSSF Attestations Style Guide. A motivação declarada pelo time do PyPI é o crescimento do ecossistema Python ter transformado o repositório em alvo cada vez mais atrativo para ataques à cadeia de suprimentos.
Uma aba só para segurança
A mudança central é a nova aba "Security" em cada página de projeto. Nela, o PyPI mostra o estado de proveniência de cada release e detalha, arquivo por arquivo, quais attestations (atestados criptográficos de origem) existem. Attestations foram introduzidas pelo PyPI em 2024, mas a interface antiga pouco explicava seu significado ou suas limitações.
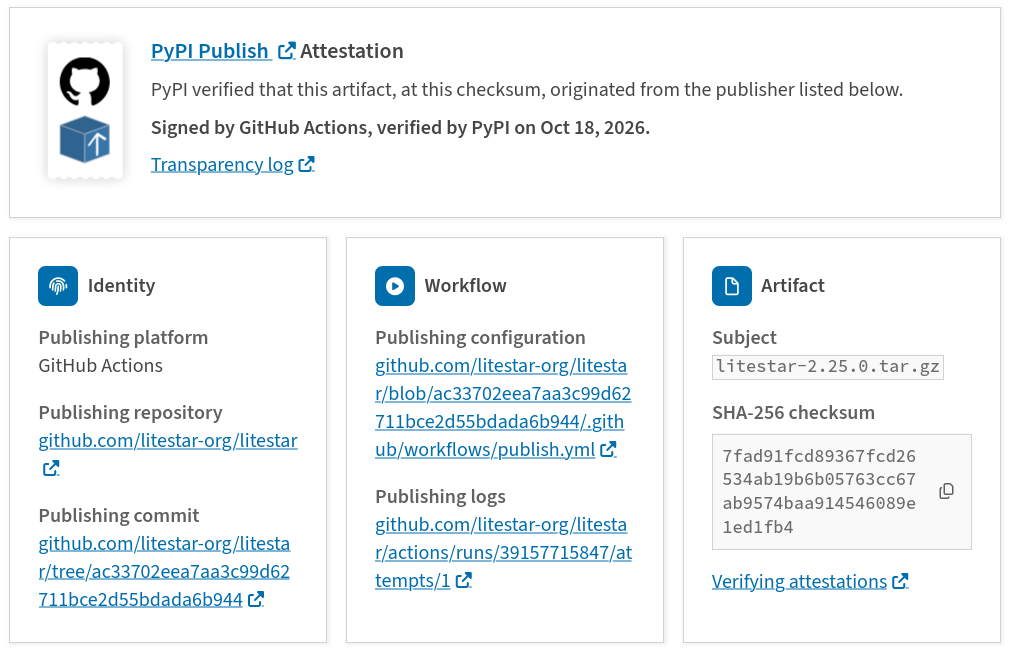
O PyPI calcula a proveniência de cada release checando se todo arquivo publicado tem uma attestation. Dois estados são os mais comuns:
- Full Provenance: 100% dos arquivos da release carregam ao menos um tipo de attestation suportado.
- No Provenance: nenhum arquivo tem attestation, o que é típico de releases antigas ou de projetos que nunca configuraram Trusted Publishing. Segundo o PyPI, isso não indica necessariamente malícia, apenas que a origem do arquivo não pode ser verificada criptograficamente.
São suportados dois tipos de attestation, com funções diferentes:
| Tipo | O que comprova |
|---|---|
| PyPI Publish attestation | O arquivo foi publicado por um Trusted Publisher reconhecido pelo PyPI |
| SLSA Build Provenance attestation | O arquivo está ligado ao commit de origem exato, à plataforma de build e às instruções usadas |
Ambas podem ser inspecionadas diretamente na interface, com link para o transparency log correspondente.
Quatro avisos que merecem checagem antes de instalar
Além dos dois estados básicos, o PyPI passou a exibir avisos quando a metadata de proveniência parece inconsistente com o histórico do projeto, o que pode indicar desde uma migração legítima de infraestrutura até uma conta comprometida. São quatro:
- Incomplete Provenance: parte dos arquivos da release tem attestation e parte não (por exemplo, wheels publicadas via Trusted Publishing, mas o tarball de código-fonte subido com token de API).
- Inconsistent Provenance: arquivos da mesma release vêm de sistemas de build ou repositórios de origem diferentes entre si.
- Change of Provenance: os arquivos da release atual vieram de um repositório ou workflow diferente do usado na release anterior.
- Loss of Provenance: um projeto que antes publicava com attestations passou a publicar sem elas.
O próprio PyPI recomenda cautela proporcional: para "Incomplete Provenance", checar release notes ou abrir uma issue com os mantenedores; para "Inconsistent Provenance", a orientação é checar a metadata de attestation para confirmar se todos os arquivos vieram de fontes controladas pelos mantenedores; para "Change of" e "Loss of", confirmar em canais oficiais se houve migração planejada antes de tratar o aviso com ceticismo. Quando um projeto ou release está em quarentena, esse banner tem prioridade sobre qualquer outro aviso.
O resto da página também mudou
A página de detalhes do projeto foi reorganizada para dar destaque a esses sinais. Avisos de proveniência agora aparecem no topo, junto com banners de release retirada (yanked), projeto arquivado e pré-release. Na barra lateral, os metadados deixaram de ser agrupados por status de verificação e passaram a ser ordenados por utilidade, com etiquetas "PyPI data" (dado informado pelo mantenedor) ou "Data verified by PyPI" (dado verificado pelo próprio PyPI).
A aba de arquivos de release ganhou busca e filtro para listas longas, exibe o estado de proveniência de cada arquivo individualmente e marca com ícone laranja os "late files": arquivos subidos mais de 14 dias depois do timestamp inicial da release. Esse aviso só aparece em releases anteriores a julho de 2026, quando o PyPI passou a rejeitar novos arquivos de uma release após essa janela de 14 dias. Já a aba de histórico de releases agora expõe contagem de arquivos, estado de proveniência e status (quarentena, retirada, arquivada ou pré-release) de cada versão publicada.
O que muda para quem escolhe dependências por aqui
Para quem desenvolve em Python no Brasil, a mudança prática é ter, pela primeira vez na própria interface do PyPI, um lugar único para avaliar se vale confiar numa dependência antes de rodar pip install. Antes, verificar proveniência exigia conhecer o conceito de Trusted Publishing e ler metadados brutos; agora a informação chega pronta, com rótulo e explicação.
Isso não elimina a necessidade de julgamento. "No Provenance" continua sendo a realidade da maioria dos pacotes legados do ecossistema, e o próprio PyPI orienta usar sinais complementares, como histórico do mantenedor, padrão de releases e atividade no repositório, quando não há attestation. Para equipes que mantêm pacotes publicados no PyPI, a recomendação direta da fonte é migrar para Trusted Publishing com um publisher que gere attestations antes da próxima release, eliminando tokens de API de longa duração do fluxo de publicação.
Vale a leitura do guia de segurança de pacotes publicado junto com o redesign, que cobre desde checagem de integridade até como reportar um pacote suspeito, além do próprio OpenSSF Attestations Style Guide, onde o time do PyPI publicou um case study detalhando os padrões de aviso criados neste projeto, para ajudar o ecossistema open source mais amplo a se beneficiar desse trabalho.
O que ainda fica em aberto
O próprio anúncio trata a nova aba de segurança como base para o futuro, não como ponto final: ela foi desenhada para acomodar novos tipos de attestation e avisos de segurança ainda não existentes. O trabalho foi liderado por Dustin Ingram e Zach Steindler, com participação do OpenSSF Securing Software Repositories Working Group, e contou com revisão de design de Mike Fiedler e Jacob Coffee, da equipe do PyPI.
O que não fica claro na fonte é um cronograma para que outros índices de pacotes do ecossistema Python, como mirrors corporativos, repliquem os mesmos sinais, nem se a adoção de Trusted Publishing por projetos menores vai acelerar diante da nova visibilidade.
Fonte: Hacker News
Highlights
- PyPI concluiu em novembro a reformulação da interface anunciada em julho para expor sinais de segurança
- Nova aba Security mostra proveniência de cada release e attestations arquivo por arquivo com transparência log
- Quatro avisos (Incomplete, Inconsistent, Change of, Loss of Provenance) indicam possível comprometimento ou migração legítima
- Desenvolvedores agora têm na interface do PyPI um lugar único para avaliar segurança antes de rodar pip install
- Recomendação direta do PyPI: projetos devem migrar para Trusted Publishing eliminando tokens de API de longa duração
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Falha global derruba Outlook e Microsoft 365 por quase dois dias
Apagão global afetou Outlook, Microsoft 365, Teams, SharePoint Online e Copilot ao longo de quase 48 horas. A Microsoft diz que não houve ataque nem IA envolvida: a causa foi uma mudança de capacidade de rede no Azure.