Arquitetura separa raciocínio e execução para agentes de IA em operações críticas



- Leitura
- 7 min
- Código
- 1
- Fontes
- 1
Um padrão de arquitetura descrito pela InfoQ mostra como plataformas de operações em setores regulados deixam o modelo propor ações, mas nunca executá-las sem passar por um gateway de políticas fora do controle da IA.
O problema: sinal demais, correlação de menos
Equipes de operação de utilities (energia, água, saneamento) já têm mais dado do que conseguem processar manualmente: logs de aplicação, métricas de infraestrutura, telemetria de API, eventos de segurança, falhas de job e chamados de service desk descrevem o mesmo ambiente, mas chegam fragmentados em ferramentas separadas. Um artigo publicado na InfoQ em 16 de novembro de 2026, assinado por Purnang Borah e revisado por Rafał Gancarz, descreve a arquitetura usada numa plataforma agêntica de operações nesse tipo de ambiente regulado.
O ponto de partida do texto é direto: agentic AI↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI → é atraente porque consegue raciocinar sobre evidência fragmentada, buscar conhecimento operacional e coordenar trabalho em várias etapas. Mas uma utility não pode tratar um agente como trata um assistente conversacional. Um resumo errado é inconveniente; uma ação errada em produção pode afetar um serviço voltado ao cliente, um workflow de segurança, um relatório regulatório ou um sistema que participa da entrega confiável de energia.
O padrão: control plane separa raciocínio de execução
A ideia organizadora, segundo o artigo, é o que ele chama de control plane de IA, termo emprestado de redes e infraestrutura de nuvem: um plano decide o que deveria acontecer, outro plano, separado, executa. No plano de raciocínio, o orquestrador e os agentes de domínio analisam eventos, recuperam contexto, comparam o incidente com padrões históricos, estimam impacto de negócio e propõem remediação. Nenhum desses componentes tem autoridade para alterar diretamente um sistema de produção.
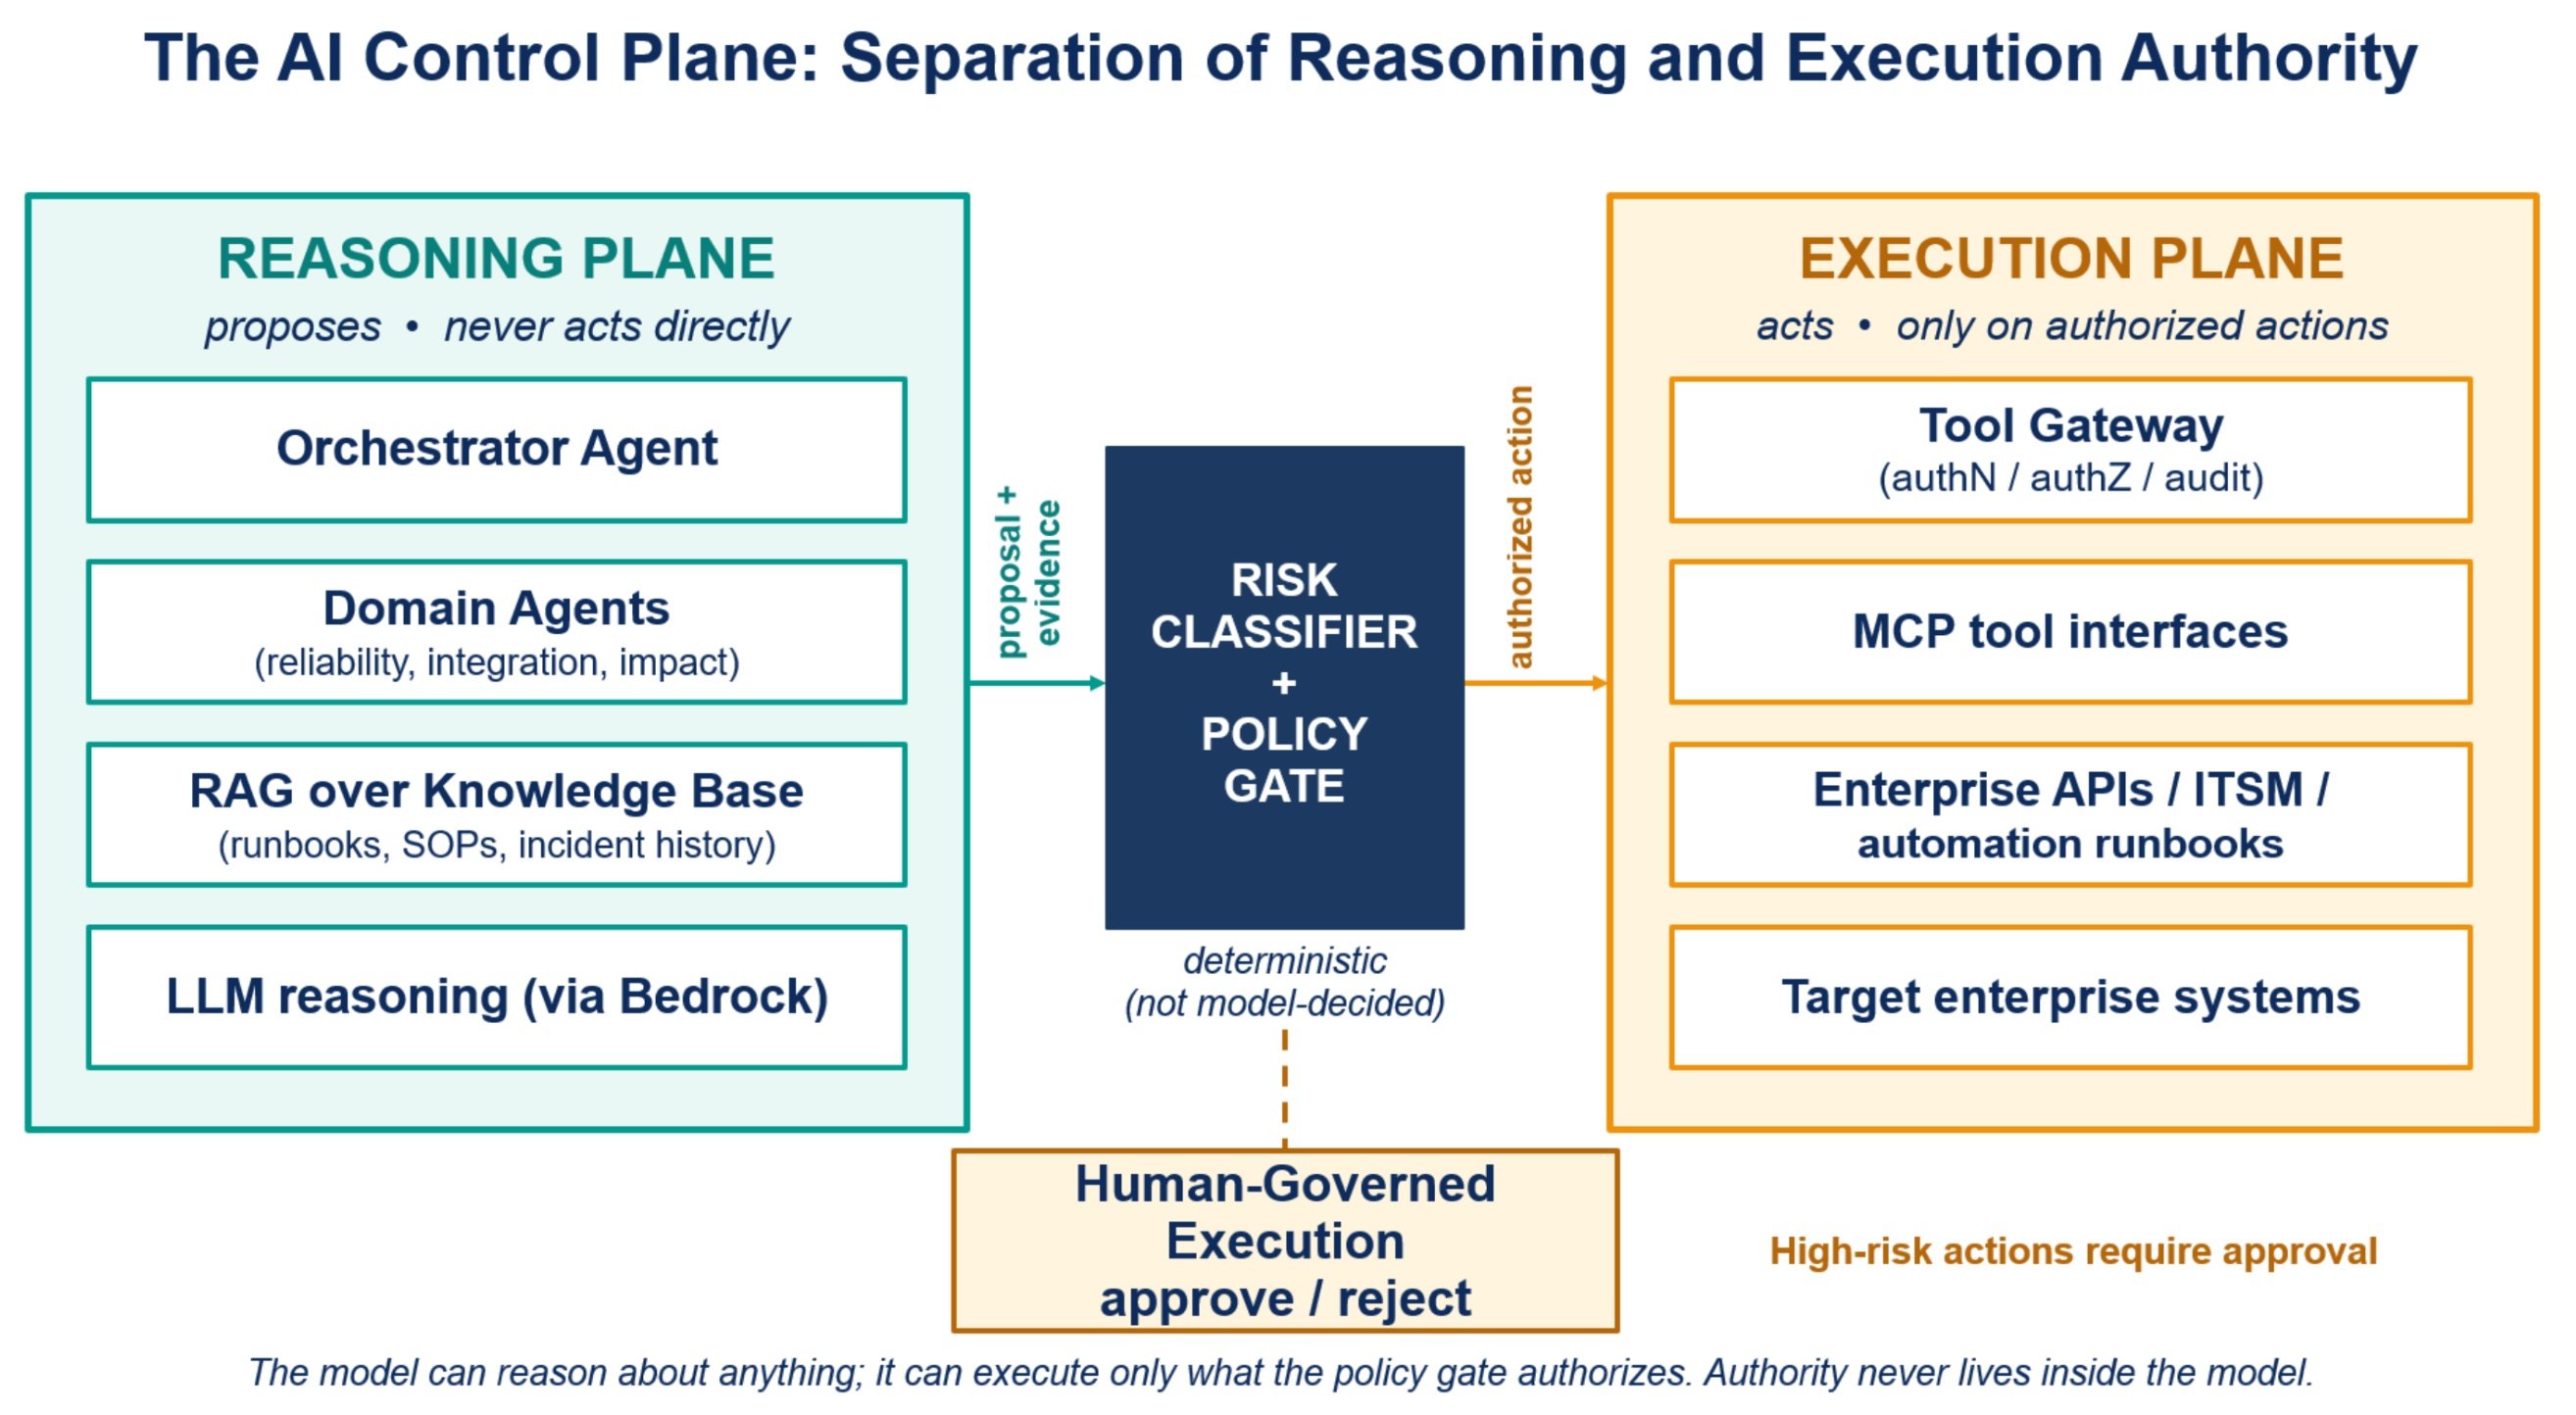
Uma ação proposta só cruza para o plano de execução através de um gate de políticas determinístico e de um gateway de ferramentas governado. O gate decide se a ação é permitida e qual aprovação ela exige; o gateway aplica a autorização final, obtém credenciais com escopo restrito, invoca o sistema alvo e registra o resultado. Essa separação muda o custo do erro: uma causa-raiz alucinada por um modelo convencional pode virar uma ação ruim; neste desenho, ela vira apenas uma proposta ruim, que a política pode rejeitar.
O gateway é a única porta para produção
Cada ação proposta é mapeada, fora do modelo, para uma classe de risco e um requisito de aprovação definidos num catálogo de ações versionado. No cenário descrito pelo artigo, uma ferramenta de diagnóstico é classificada como baixo risco e pode rodar automaticamente; já o reinício de um componente stateless é mapeado para uma regra de aprovação humana obrigatória. O Agente de Remediação pode propor o reinício, mas não pode rebaixar o próprio risco só porque está confiante na resposta.
O artigo é explícito sobre o motivo de o gateway ser a única porta: se um agente consegue contornar essa barreira, ela deixa de ser uma fronteira de governança. Por isso o desenho evita credenciais de sistemas alvo no runtime de raciocínio, usa políticas de identidade deny-by-default, restringe caminhos de rede e expõe credenciais apenas à implementação de ferramenta que realmente precisa delas.
Referência na AWS: AgentCore, Cedar e MCP
A implementação de referência roda sobre o Amazon Bedrock AgentCore, que fornece runtime de agente gerenciado, memória, gateway, identidade e observabilidade↳Observabilidade11 conteúdosObservabilidade para APIs: os desafios e benefícios dessa abordagemDev (Back & Front) · jan 2025Falhas em Observabilidade afetam os Apps e a Segurança das OrganizaçõesDev (Back & Front) · nov 2023ADK Java 1.0: O Google quer que você pare de gambiarra Python no seu backendMarketing Tech · abr 2026Ver tudo em DevSecOps → integrados ao Amazon Bedrock para acesso a modelo e ao Bedrock Knowledge Bases para retrieval sobre runbooks e histórico de incidentes da empresa. O AgentCore Policy, disponível de forma geral desde março de 2026, cobre exatamente a fronteira de que o padrão depende: regras escritas em linguagem natural ou como código são compiladas para Cedar, a linguagem de autorização open source↳Open source71 conteúdosComo o Open Source Está Liberando o Poder da Automação para TodosDev (Back & Front) · out 2025Código aberto: programadores criam software da NASA sem saberDev (Back & Front) · abr 2021N8N: O que é a ferramenta open source que está revolucionando a automação em TI?Dev (Back & Front) · dez 2025Ver tudo em Dev (Back & Front) → da própria AWS, e anexadas a um AgentCore Gateway, que avalia cada chamada de ferramenta do agente antes de permitir ou negar.
O artigo recomenda que times que estão começando hoje avaliem esse componente antes de construir um equivalente próprio, já que ele entrega autorização determinística em nível de ação, aplicada no gateway em vez de dentro da lógica do agente. MCP (Model Context Protocol) é usado na fronteira de ferramentas para padronizar como elas são descritas e invocadas, o que dá à plataforma um único lugar para restringir operações, validar argumentos, aplicar política e registrar evidência.
Os mesmos controles em Azure e Google Cloud
O padrão não depende da AWS: ele exige um runtime de agente gerenciado, uma camada de retrieval e um gateway de ferramentas que aplique política e que os agentes não consigam contornar. No Microsoft Azure, o artigo aponta o Microsoft Foundry Agent Service como runtime, o Microsoft Entra para identidades de agente e o Azure AI Search para retrieval, com o Azure API Management servindo como gateway de ferramentas (algumas dessas features de governança ainda em preview).
No Google Cloud, a referência é o Gemini Enterprise Agent Platform, com Agent Runtime e Agent Identity, usando o Agent Gateway para aplicar políticas de IAM e o Model Armor para checagem de prompt injection.
Múltiplos agentes, um catálogo de ações
Em vez de um agente monolítico com acesso amplo, o plano de raciocínio usa uma estrutura hierárquica de múltiplos agentes com responsabilidade estreita, mais fácil de testar e explicar. O Agente Orquestrador recebe eventos normalizados e roteia o trabalho; o Agente de Confiabilidade de Aplicação analisa falhas conhecidas; o Agente de Inteligência de Plataforma olha falhas de API e dependências; o Agente de Impacto de Negócio traduz estado técnico em consequência de negócio; e o Agente de Remediação é o único componente de raciocínio autorizado a propor uma ação que toca produção, ainda assim sem autoridade até passar pela política e pela aprovação.
Todos os agentes compartilham contexto recuperado de uma base de conhecimento corporativa: runbooks, SOPs, documentação de arquitetura, histórico de incidentes e mapas de dependência. O artigo é direto sobre um risco prático dessa camada: se um runbook está desatualizado ou contraditório, o retrieval vai trazer fielmente essa instrução desatualizada. Por isso cada runbook carrega um dono nomeado e uma data de última revisão, retornados junto com cada passagem recuperada, e rejeições de operador que apontam um runbook falho são roteadas de volta para o dono corrigir.
Um evento, passo a passo
O artigo ilustra o fluxo com um cenário de operações de integração comum: a latência de uma API começa a subir, uma integração downstream passa a tentar de novo com mais frequência e uma fila de processamento cresce, cada sinal isoladamente abaixo do limiar que dispararia um alerta. A camada de ingestão normaliza os três sinais e preserva a evidência de origem, como no exemplo simplificado do artigo:
{
  "event_id": "evt-000193",
  "timestamp": "2026-04-12T14:03:27Z",
  "source": "apm",
  "service": "customer-payments-api",
  "environment": "prod",
  "event_type": "latency_degradation",
  "technical_severity": "warning",
  "dependency_ids": ["billing-integration", "payments-queue"],
  "business_service": {
    "name": "Customer bill payment",
    "criticality": "high",
    "mapping_source": "service-catalog"
  }
}
O mapeamento para o serviço de negócio vem do catálogo de serviços, não é inferido pelo modelo: o artigo insiste que fatos básicos, como qual sistema emitiu o evento, são estabelecidos por parsing determinístico e adaptadores de origem, não por extração probabilística. O orquestrador reconhece a cadeia de dependência compartilhada e aciona os agentes de domínio, que produzem uma hipótese operacional estruturada com modo de falha provável, evidência de suporte e opções de remediação documentadas no runbook.
Autonomia que se conquista (e se revoga)
Segundo o artigo, a plataforma começa somente leitura e expande uma classe de ação por vez, guiada pela qualidade das recomendações, pela taxa de aceitação do operador, pelos resultados de execução e pela segurança do rollback. Essa autonomia pode ser revogada com a mesma facilidade com que é concedida, o que o texto trata como parte deliberada da arquitetura, não como limitação a esconder.
Para quem arquiteta sistemas no Brasil em setores regulados (energia, telecom, saúde, financeiro), o valor do padrão não está em nenhuma peça isolada, mas em onde a fronteira de autoridade é desenhada: fora do modelo, versionada, testável antes do deploy e com evidência completa anexada a um único ponto de passagem. O artigo original ainda traça, em seções seguintes não cobertas aqui, como a predição entra no desenho sem ganhar autoridade de execução, o que abre espaço para aprofundar esse ponto específico em outra matéria.
Fonte: InfoQ
Highlights
- Separação entre raciocínio e execução evita que alucinação do modelo vire ação ruim em produção
- Gateway de políticas é a única porta para produção, mantendo autoridade fora do controle da IA
- Padrão descrito na InfoQ em 16 de novembro de 2026 por Purnang Borah
- AWS implementa o padrão com AgentCore, Cedar e MCP; Azure e Google Cloud têm equivalentes
- Autonomia é revogável: plataforma expande permissões incrementalmente conforme resultados de execução
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
AWS Nitro Sandboxes isola cada pod do EKS em microVM com uma linha de configuração
A AWS lançou os Nitro Sandboxes, recurso que roda cada pod do EKS, tarefa do ECS ou carga do EC2 dentro de uma microVM própria com kernel separado. A mudança em um cluster Kubernetes se resume a um campo no manifesto do pod.