Simon Willison e o laboratório Prime Radiant lançaram três implementações abertas de um padrão que separa o agente de código do ambiente onde o código realmente roda, limitando o estrago de um prompt injection ou de um modelo local mal calibrado.
- Leitura
- 5 min
- Fontes
- 1
Simon Willison e o laboratório Prime Radiant lançaram três implementações abertas de um padrão que separa o agente de código do ambiente onde o código realmente roda, limitando o estrago de um prompt injection ou de um modelo local mal calibrado.
Agentes de código como Claude Code, Codex e Pi ganharam a capacidade de rodar comandos, editar arquivos e instalar dependências direto na máquina do desenvolvedor. É conveniente, mas abre uma superfície de ataque real: um prompt injection escondido num arquivo lido pelo agente, ou um modelo local menos confiável, pode levar a execução de comandos destrutivos sem que ninguém peça isso explicitamente.
Em 17 de novembro de 2026, o padrão de arquitetura foi introduzido num post no blog da Prime Radiant, laboratório de pesquisa em IA↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI → conhecido pelo projeto Superpowers, em parceria com Simon Willison, criador do Datasette. Willison resumiu o anúncio em seu próprio blog pessoal no mesmo dia. A ideia parte de uma separação simples: o agente, que decide o que fazer, fica fora da zona de risco; o código que ele gera roda dentro de uma sandbox dedicada, isolada do sistema real.
O padrão de sandbox externo
No desenho tradicional, o agente de código e a execução do código acontecem no mesmo processo ou, na melhor das hipóteses, numa sandbox que também carrega o próprio agente dentro dela. Isso torna a sandbox pesada e difícil de trocar.
O padrão proposto por Willison e pela Prime Radiant inverte essa relação: o agente continua rodando normalmente no host, mas toda vez que precisa executar código, ele faz uma chamada de API para um servidor de sandbox rodando em localhost. Esse servidor isola a execução de verdade, devolve o resultado, e o agente nunca toca o sistema operacional real diretamente.
Em resumo: a sandbox vira um serviço com uma API padronizada, não um ambiente que precisa embutir todo o ecossistema do agente. Isso permite trocar a tecnologia de isolamento por baixo sem mexer na integração com o agente.
Continuo fascinado pelo desafio de executar código não confiável com segurança. Esse padrão de sandbox externo é uma forma interessante de experimentar diferentes abordagens.
No original: I continue to be fascinated by the challenge of safely running untrusted code. This external sandbox pattern provides a neat way to experiment with different approaches.
Três implementações, a mesma API
Para provar que o padrão funciona com tecnologias de isolamento diferentes, o projeto liberou três servidores de sandbox, todos expondo a mesma API local:
external-sandbox-v86: servidor Node.js↳Node.js45 conteúdosComo criar aplicações console em Node.jsDev (Back & Front) · fev 2025Entendendo o ciclo de publicação do Node.jsDev (Back & Front) · fev 2020Nodejs por baixo dos panosDev (Back & Front) · jul 2019Ver tudo em Dev (Back & Front) → que usa o v86 para rodar Alpine Linux↳Linux34 conteúdosKali Linux em um Servidor VPS: como, quando e por que usar?DevSecOps · dez 2024Construindo um Windows Service ou Linux Daemon com Worker Service & .NET Core – Parte 2Dev (Back & Front) · jul 2020Criando uma WebApi utilizando .NET, Linux e VSCodeDev (Back & Front) · ago 2019Ver tudo em DevSecOps → dentro de WebAssembly, sem depender de virtualização de hardware;external-sandbox-container: servidor Python que roda o Alpine Linux dentro de uma instância do Apple Containers, aproveitando o isolamento nativo do macOS;external-sandbox-quicksand: outro servidor Python, desta vez usando a bibliotecaquicksand, da Microsoft, que empacota QEMU e Alpine Linux inteiros dentro de um pacote Python instalável.
Cada uma troca portabilidade por desempenho ou por integração com o sistema operacional. O v86 roda em qualquer lugar que suporte WebAssembly, inclusive sem suporte a virtualização de hardware, mas paga o preço de emular um processador inteiro em software. Já o quicksand entrega isolamento de nível de máquina virtual via QEMU, só que exige mais recursos para subir. O backend baseado em Apple Containers fica restrito ao macOS, mas se beneficia do isolamento nativo da plataforma sem a sobrecarga de emulação completa.
Proxy de rede e troca de credenciais
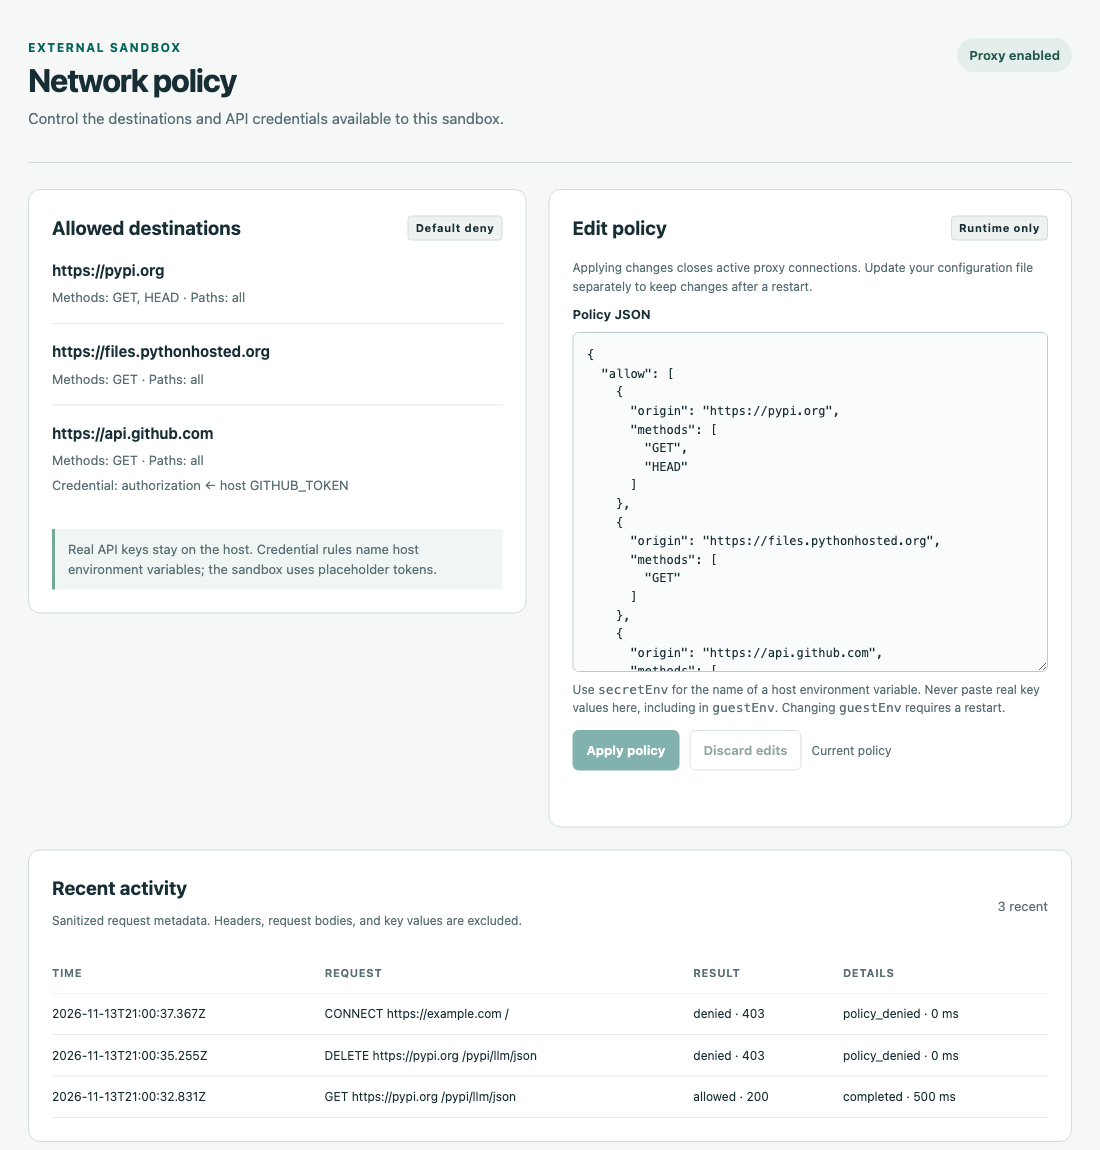
Isolar a execução de código não resolve tudo: um agente comprometido ainda pode tentar vazar dados pela rede. As três sandboxes incluem um proxy opcional de allow-list para HTTP e HTTPS, que restringe exatamente quais hosts o código executado pelo agente pode acessar.
O projeto também traz um mecanismo de substituição de credenciais: o código roda com acesso a chamadas de API autenticadas sem que o segredo real (token, chave de API) chegue a ser compartilhado com o agente. Willison destacou a importância de continuar explorando esse tipo de isolamento:
Continuo fascinado pelo desafio de executar código não confiável com segurança. Esse padrão de sandbox externo é uma forma interessante de experimentar diferentes abordagens.
Simon Willison, criador do DatasetteI continue to be fascinated by the challenge of safely running untrusted code. This external sandbox pattern provides a neat way to experiment with different approaches.
O que muda para quem já roda agentes localmente
Para quem já configura Claude Code, Codex ou Pi no dia a dia, o ganho prático é poder testar modelos locais, inclusive modelos menos auditados, sem assumir que uma alucinação ou um ataque de prompt injection vá rodar rm -rf na máquina de verdade. A API comum entre as três implementações significa trocar o backend de isolamento sem reescrever a integração do lado do agente: é possível começar com o v86, mais leve de instalar por não depender de virtualização, e migrar depois para quicksand se precisar de isolamento mais forte.
O allow-list de rede também resolve um ponto cego comum em agentes de código: controlar com quais serviços externos o código gerado pode conversar, em vez de liberar a rede inteira ou bloquear tudo.
Onde o padrão ainda esbarra
Nenhuma das três implementações elimina o custo de manutenção de rodar um servidor de sandbox a mais ao lado do agente, e os três backends variam bastante em requisitos de sistema: o Apple Containers só funciona em macOS, enquanto o quicksand exige QEMU disponível no ambiente. Para times que já confiam no isolamento do próprio provedor de agente (por exemplo, sandboxes gerenciadas na nuvem), o ganho de rodar uma sandbox externa local é menor, e vale pesar a complexidade extra antes de adotar.
Ainda assim, o material liberado por Willison e pela Prime Radiant serve como referência de implementação, não só como anúncio: qualquer equipe pode pegar um dos três repositórios como ponto de partida para montar sua própria sandbox com a API já definida.
Fonte: Simon Willison
Highlights
- Simon Willison lança padrão com três implementações abertas de sandbox externo em 17 de novembro de 2026
- Sandbox roda como serviço em localhost, isolando código do agente e do sistema operacional real
- Três backends: v86 em WebAssembly, Apple Containers no macOS e quicksand com QEMU
- Allow-list de rede restringe quais hosts o agente pode acessar, bloqueando vazamento de dados
- API única permite trocar tecnologia de isolamento sem mexer na integração do agente
Este artigo foi escrito por Alan Andrade, colunista de inteligência artificial. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.

Inkling 2 Mini usa transformer em loop para rodar local sem GPU de ponta
O Inkling 2 Mini, anunciado em 20 de novembro de 2026 pela Thinking Machines Lab via blog do Hugging Face, usa um truque de camadas repetidas para simular um modelo maior com peso de 3B parâmetros ativos por token.