Como conectar servidores MCP internos no Cloud Run ao Gemini Enterprise sem expor a infraestrutura


- Leitura
- 7 min
- Tabelas
- 1
- Código
- 1
- Fontes
- 1
O Google Cloud publicou em 20 de novembro de 2026 uma arquitetura de referência para ligar servidores MCP hospedados no Cloud Run ao Gemini Enterprise por rede privada, resolvendo três dores reais de quem sai do protótipo para produção.
Quem já colocou um servidor MCP↳MCP7 conteúdosArquitetura de Sistemas Cognitivos: Integração de RAG, MCP e LLMs no Ecossistema .NETDev (Back & Front) · abr 2026MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025Agentes de IA com LLMs de Código Aberto: Integração Prática com o Model Context Protocol (MCP)AI · ago 2025Ver tudo em AI → (Model Context Protocol) pra rodar no Cloud Run sabe que o caminho do protótipo até a produção empacado é curto até aparecer o primeiro bloqueio de segurança. Num post publicado em 20 de novembro de 2026, Neeraj Agrawal, Forward Deployed Engineer do Google Cloud↳Google Cloud13 conteúdosPrograma da Google Cloud no Brasil projeta formar de forma gratuita 30 mil universitáriosDev (Back & Front) · mar 2026Google Cloud OnBoard capacita estudantes e desenvolvedores de TIGestão Dev & TI · mai 2019Desenvolvedores poderão participar de treinamento gratuito do Google CloudGestão Dev & TI · mai 2019Ver tudo em DevSecOps →, descreve exatamente esse ponto de dor: como conectar um servidor MCP StreamableHTTP hospedado internamente no Cloud Run ao Gemini Enterprise sem abrir ingress público.
O Cloud Run é uma escolha natural pra hospedar esses servidores: escala sozinho, gerencia certificado TLS automaticamente e já se integra ao Cloud IAM. O problema é que, assim que a política de segurança da empresa exige ingress interno, qualquer chamada pública vinda do Gemini Enterprise passa a ser rejeitada na borda do Google com HTTP 404. É esse buraco que a arquitetura de referência do post resolve.
Os três obstáculos que aparecem em produção
O artigo lista três problemas concretos que todo time esbarra ao tirar um MCP server do laboratório:
- Ingress bloqueado: com ingress interno habilitado no Cloud Run, chamadas públicas do Gemini Enterprise (que roda num tenant project gerenciado pelo Google, fora da sua VPC) são recusadas direto na borda.
- Dupla checagem de identidade: não basta autenticar a chamada de rede; é preciso validar também o usuário humano por trás dela. Isso significa Cloud Run IAM de um lado e OAuth 2.0 do outro, em camadas separadas.
- DNS em escala de Shared VPC: empresas grandes rodam centenas de serviços Cloud Run numa VPC compartilhada. Sobrescrever o domínio inteiro
*.run.appnuma zona privada do Cloud DNS pra resolver um único MCP server quebra o roteamento de todos os outros serviços da rede.
A solução proposta combina três peças: Egress Agent Gateway, Private Service Connect (PSC) e uma zona de Cloud DNS com escopo restrito ao FQDN exato do serviço.
Como funciona o caminho privado
Conectar o Gemini Enterprise a um Cloud Run interno exige atravessar duas pontes de rede e uma resolução de DNS bem delimitada, já que o Cloud Run é serverless e não tem um IP interno fixo dentro da sua subnet, como teria uma VM do Compute Engine.
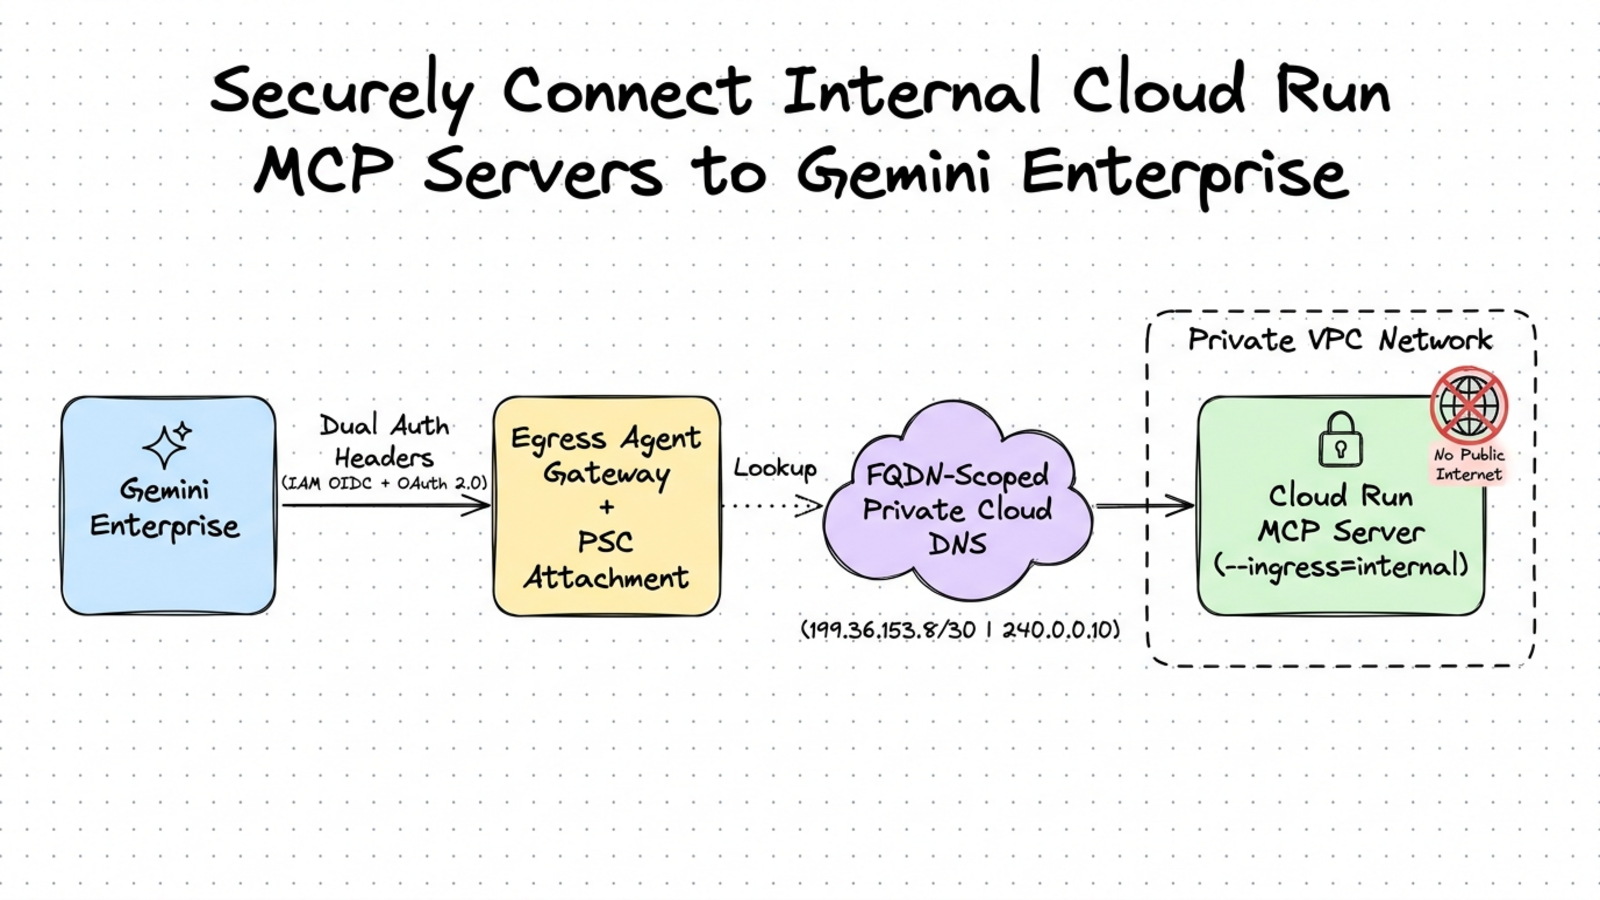
Ponte 1 (entrando na sua VPC): um Egress Agent Gateway regional, em modo Agent-to-Anywhere, se conecta a um PSC Network Attachment na sua subnet regional (us-central1 ou europe-west1). Isso coloca uma interface de rede gerenciada dentro da VPC, sem IP público e sem regra de firewall de entrada.
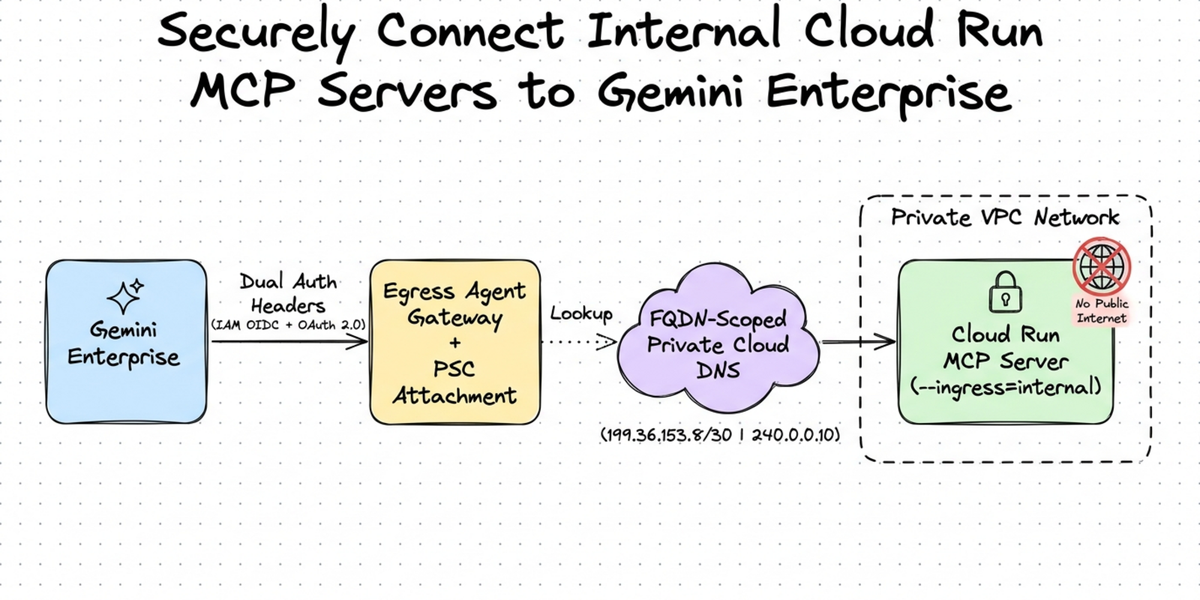
Ponte 2 (da sua VPC até o Cloud Run serverless): depois que o pacote entra na subnet, ele ainda precisa alcançar o frontend↳Front-end60 conteúdosFront-end em larga escala: quando seu projeto vira um Frankenstein (e como evitar)Dev (Back & Front) · mar 2026Build e bundling no front-end: 7 decisões que impactam performance de verdadeDev (Back & Front) · abr 2026Como modelar APIs pensando no front-end: 8 práticas para evitar retrabalho entre timesDev (Back & Front) · abr 2026Ver tudo em Dev (Back & Front) → serverless do Cloud Run de forma privada, para que o serviço reconheça a origem como sua VPC e aceite a regra de ingress interno. O post apresenta duas opções:
| Opção | Mecanismo | Quando usar |
|---|---|---|
| A: Private Google Access | VIPs internos do Google em 199.36.153.8/30, sem endpoint extra na VPC | VPCs padrão, que mantêm a rota 0.0.0.0/0 para a internet |
| B: PSC Endpoint global para Google APIs | IP interno global 240.0.0.10 apontando para o bundle all-apis do Google | VPCs travadas, sem a rota default de internet, onde o Google injeta uma rota /32 dedicada |
DNS só para o seu serviço, não para a VPC inteira
O Egress Agent Gateway precisa resolver o hostname do seu MCP server antes de injetar o pacote na VPC. Sem uma zona privada no Cloud DNS, a resolução pública de .run.app aponta para IPs da internet pública, que o PSC Network Attachment não alcança, e a chamada cai em timeout com HTTP 502.
A tentação seria criar uma zona privada wildcard para *.run.app, mas isso sobrescreveria a resolução de todos os outros serviços Cloud Run da Shared VPC. A alternativa do Google é criar uma zona de Cloud DNS restrita ao FQDN exato do seu MCP server e emparelhar só esse domínio com o Agent Gateway. Como o Cloud DNS resolve por correspondência de sufixo mais longo, o resto da rede continua resolvendo normalmente, enquanto o Agent Gateway abre a conexão HTTPS preservando o hostname original no SNI e no header Host, garantindo que o Cloud Run roteie para o container certo.
Autenticação em duas camadas, em dois headers
A cada chamada, o Gemini Enterprise envia dois headers de autorização distintos, que respondem a perguntas diferentes:
- Camada de infraestrutura (
X-Serverless-Authorization): carrega um ID token OIDC assinado pelo Google para o service agent do Gemini Enterprise do seu projeto. O Cloud Run IAM valida esse token contra o papel Cloud Run Invoker na borda serverless e remove o header antes de o request chegar ao container. - Camada de aplicação (
Authorization: Bearer): carrega o access token OAuth 2.0 do usuário logado, intacto, para que o middleware dentro do seu MCP server valide a identidade de quem está chamando e aplique permissões por usuário.
O repositório de referência traz um middleware em Python que faz exatamente essa segunda validação, em cima de BaseHTTPMiddleware:
class OAuth2ValidationMiddleware(BaseHTTPMiddleware):
    """Valida o token Bearer OAuth 2.0 do usuário final nas requisições MCP."""

    async def dispatch(self, request: Request, call_next) -> Response:
        if request.url.path == "/health":
            return await call_next(request)

        auth_header = request.headers.get("authorization", "")

        if auth_header.lower().startswith("bearer "):
            raw_token = auth_header.split(" ", 1)[1].strip()
            verified = await _verify_google_oauth_token(raw_token)
            if verified is None and REQUIRE_OAUTH:
                return JSONResponse(
                    {"error": "Token Bearer OAuth 2.0 inválido ou expirado."},
                    status_code=401,
                )
        elif REQUIRE_OAUTH:
            return JSONResponse(
                {"error": "Cabeçalho Authorization: Bearer <token> ausente."},
                status_code=401,
            )

        return await call_next(request)
Repare que a checagem do header X-Serverless-Authorization já foi resolvida pelo Cloud Run IAM antes do request chegar aqui: o middleware só precisa se preocupar com o Bearer do usuário.
Os cinco passos da configuração
O repositório que acompanha o post automatiza a implantação em scripts sequenciais, junto com instruções no Cloud Console:
- Trave o Cloud Run: implante o servidor StreamableHTTP com ingress interno e IAM habilitados, e conceda o papel Cloud Run Invoker ao service agent do Gemini Enterprise.
- Provisione VPC, PSC Network Attachment e Egress Agent Gateway: habilite Private Google Access na subnet, crie o Network Attachment, crie o Agent Gateway gerenciado em modo Agent-to-Anywhere e conceda as permissões de rede e DNS às contas de serviço criadas automaticamente.
- Configure o DNS restrito ao FQDN: crie uma zona privada no Cloud DNS só para o hostname exato do seu serviço, aponte o registro A para o VIP de Private Google Access (ou para o endpoint PSC interno, em VPCs isoladas) e configure o peering de DNS no Agent Gateway para esse único hostname.
- Vincule o gateway e registre o MCP server: na seção Security Configuration do console do Gemini Enterprise, associe o Egress Agent Gateway ao seu app, registre o data store Custom MCP Server com o endpoint do Cloud Run e as credenciais OAuth 2.0, e habilite o modo Actions no conector.
- Verifique no Cloud Logging: recarregue as ações customizadas, rode um prompt de teste no Gemini Enterprise e confira nos logs que a inicialização, a descoberta e a execução das tools passam pelo caminho privado, com IAM de serviço e OAuth 2.0 de usuário validados.
O que muda pra quem constrói
Pra quem já roda MCP server em Cloud Run com ingress público só porque ainda não bateu de frente com a política de segurança da empresa, essa arquitetura é o roteiro que falta antes de ir pra produção de verdade. O ponto mais útil do material não é o Egress Agent Gateway em si, mas a ideia de escopar o DNS privado ao FQDN exato do serviço: numa Shared VPC com centenas de serviços Cloud Run, isso evita um incidente de roteamento que normalmente só aparece depois que alguém já quebrou algo.
Fica em aberto, no material do Google, como esse custo adicional de Network Attachment, Egress Agent Gateway e zona de DNS por serviço se comporta em escala, com dezenas de MCP servers internos distintos rodando ao mesmo tempo. O repositório no GitHub citado no post traz o servidor Python completo com Dockerfile e smoke tests locais, o que ajuda a validar o próprio caso antes de replicar a arquitetura em produção.
Fonte: Google Developers Blog
Highlights
- Google publica 20 nov 2026 arquitetura para ligar MCP no Cloud Run ao Gemini Enterprise por rede privada
- Três obstáculos em produção: ingress bloqueado, dupla checagem de identidade e DNS em Shared VPC
- Solução escopeia DNS privado ao FQDN exato, evitando quebra de roteamento de outros serviços Cloud Run
- Autenticação em duas camadas: Cloud Run IAM valida serviço; middleware OAuth 2.0 valida usuário final
- Repositório GitHub inclui servidor Python, Dockerfile e smoke tests para validar antes da replicação
Este artigo foi escrito por Alan Andrade, colunista de inteligência artificial. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.

PostgreSQL 19 chega com WAIT FOR LSN para resolver o problema das réplicas desatualizadas
Lançado em novembro de 2026 após dois meses de atraso por uma onda de vulnerabilidades reportadas com ajuda de IA, o PostgreSQL 19 traz o comando WAIT FOR LSN, que permite a uma aplicação garantir que acabou de ler, numa réplica, o dado que ela mesma escreveu no banco principal.