Falha na Fireworks AI expõe chats do Notion AI em menos de 1% dos workspaces

- Leitura
- 5 min
- Fontes
- 1
A Fireworks AI, fornecedora de infraestrutura de IA usada pelo Notion, sofreu um incidente de segurança que expôs conversas do Notion AI sem identificação de usuário. Veja o que vazou, quem foi avisado e o que fazer se você colou credenciais no chat.
O que aconteceu, e quando
O Notion confirmou em comunicado oficial um incidente de segurança na Fireworks AI↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI →, uma das maiores plataformas de infraestrutura de IA do mundo, usada por dezenas de milhares de empresas e centenas de milhares de desenvolvedores. O Notion é uma dessas clientes: usava a Fireworks para rodar classificações do recurso Insights e como provedora de inferência para modelos open-weight dentro do produto.
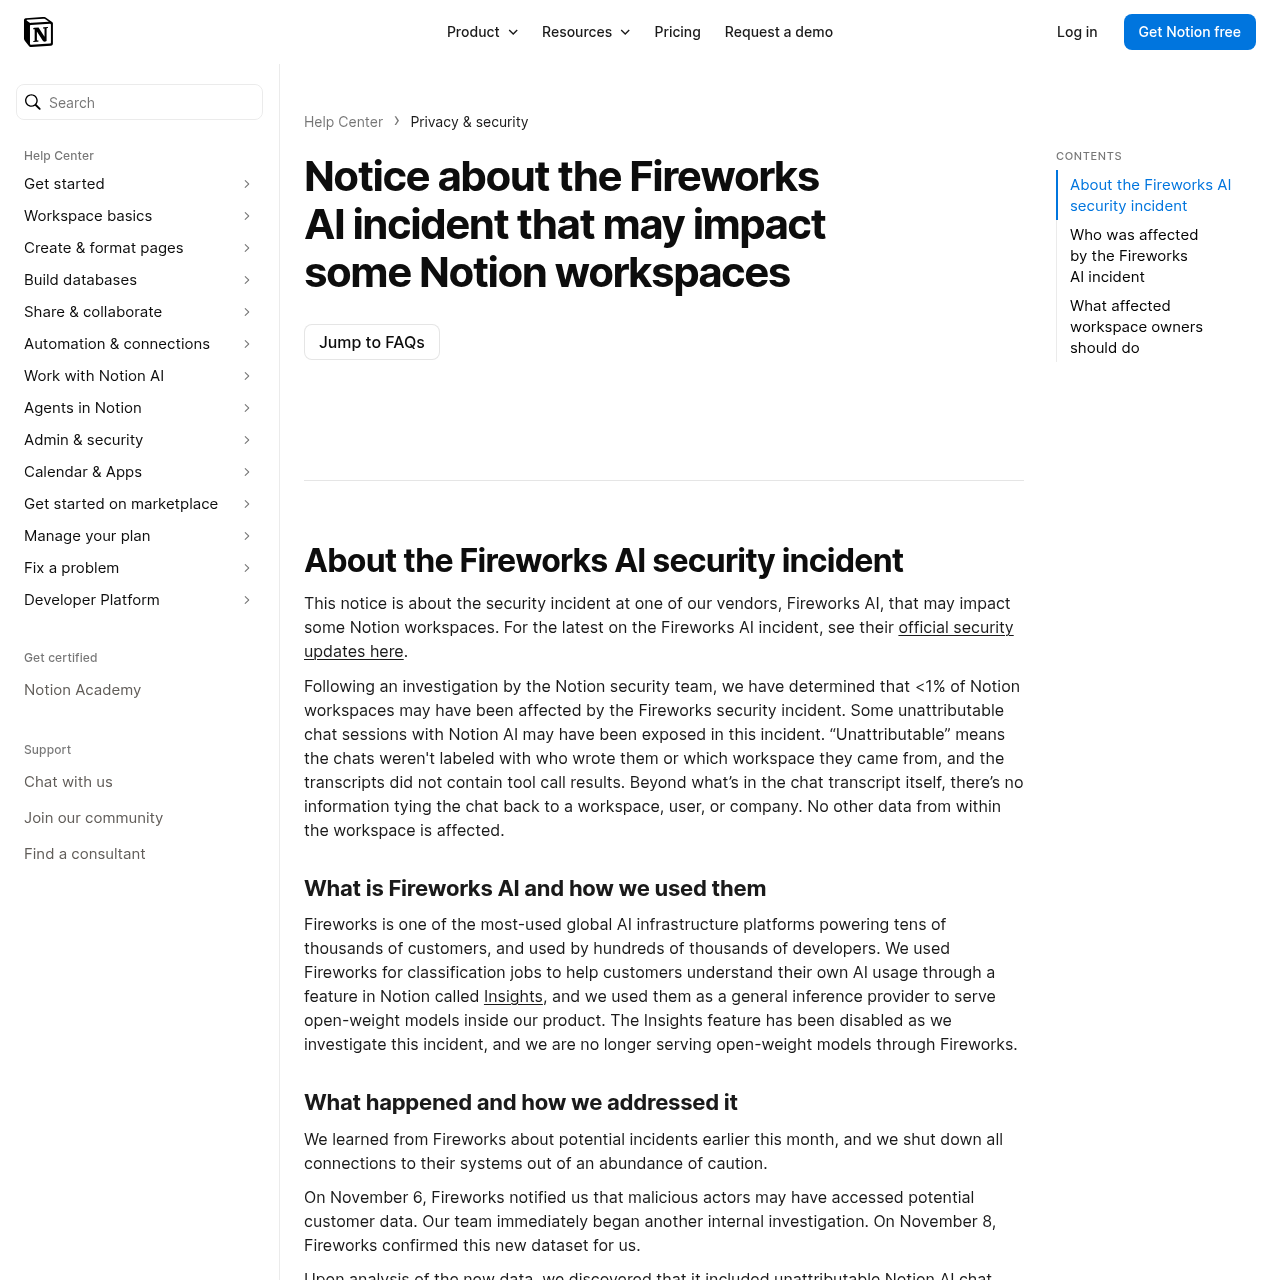
A linha do tempo, segundo o próprio Notion, é apertada. No início de novembro de 2026, a empresa soube de um possível incidente na Fireworks e, por precaução, já em 3 de novembro desconectou todos os seus sistemas da fornecedora, apagou os dados que estavam lá e parou de enviar qualquer tráfego. Em 6 de novembro, a Fireworks notificou o Notion de que atores maliciosos podem ter acessado dados de clientes. Em 8 de novembro, a Fireworks confirmou esse novo conjunto de dados comprometido.
A partir daí, o time de segurança do Notion analisou o material e concluiu que menos de 1% dos workspaces da plataforma podem ter sido afetados.
O que vazou, e o que não vazou
O dado exposto foi um conjunto de transcrições de chat do Notion AI usadas no recurso Insights, que ajuda clientes a entender o próprio uso de IA dentro do Notion. Segundo a empresa, essas conversas eram "não atribuíveis": não tinham marcação de quem escreveu nem de qual workspace vieram, e não continham resultados de chamadas de ferramenta (tool calls), como conteúdo de páginas do Notion ou dados externos puxados pela IA.
Em outras palavras: fora o próprio texto da conversa, não havia metadado ligando aquele chat a uma empresa, usuário ou workspace específico. O Notion reforça que nenhum outro dado de dentro dos workspaces foi afetado, só essas transcrições isoladas usadas para treinar e calibrar a função de Insights.
Mesmo sem atribuição direta, o conteúdo da própria conversa pode ser sensível. Se alguém colou uma chave de API, senha ou outro segredo dentro de um prompt para o Notion AI durante o período afetado, esse texto pode estar no lote exposto, mesmo sem nome ou e-mail anexado a ele.
Quem foi avisado e o que fazer agora
O Notion diz que contatou diretamente os donos dos workspaces impactados; quem não recebeu contato não está na lista afetada e não precisa agir. Para quem foi avisado, o caminho de verificação é pelo menu lateral do workspace, no ícone de ajuda, em "Security incident review", disponível só no app de desktop ou navegador (não funciona no mobile).
O nível de detalhe depende do plano:
- Enterprise com membros gerenciados: o dono do workspace acessa um CSV com os dados afetados e uma versão anotada com metadados extras (marcados com
__metadataou__analysis), incluindo qual usuário está associado a cada transcrição, para facilitar a própria investigação interna. - Demais planos: o dono do workspace recebe uma página com um link para compartilhar com os membros afetados, que então veem um CSV só com os próprios dados expostos.
A recomendação do Notion é direta: trate esse dado como se tivesse sido exposto de fato e rotacione imediatamente qualquer senha, chave de API ou credencial que tenha sido colada no Notion AI durante a janela do incidente.
Insights desligado, inferência open-weight suspensa
Além de cortar a conexão com a Fireworks, o Notion desligou o recurso Insights enquanto investiga e parou de servir modelos open-weight através da fornecedora. A empresa também afirma ter interrompido todos os treinamentos em andamento que dependiam da Fireworks.
Há um detalhe que interessa a quem já testou recursos experimentais do Notion: dados de clientes do LEAP (Learning and Early Access Program), programa em que usuários voluntariam seus próprios dados para o Notion testar tecnologia de IA nova, foram usados no passado para treinar modelos específicos de tarefa rodando na infraestrutura da Fireworks. Não há, no comunicado, indicação de que o incidente tenha atingido especificamente esse pipeline de treinamento, mas é o tipo de uso que explica por que a empresa zerou toda a integração em vez de só desligar um recurso pontual.
O que isso muda para quem constrói (ou integra) com IA de terceiros
Para quem desenvolve produtos que dependem de provedores de inferência como Fireworks, Together AI, Groq ou similares, o caso do Notion é um lembrete prático: terceirizar inferência não terceiriza a responsabilidade pelos dados que passam por ela. O Notion processava classificações de uso em uma fornecedora externa e, mesmo com dados supostamente anonimizados, um incidente na cadeia de suprimentos ainda vazou conteúdo de prompt real.
Três pontos valem auditoria imediata em qualquer stack que envie dados de usuário para um provedor de IA externo:
- O que exatamente sai da sua aplicação: tool calls, conteúdo de página, resultado de função, tudo isso é dado sensível, mesmo sem nome de usuário anexado.
- Retenção no lado do fornecedor: quanto tempo o provedor guarda logs e transcrições, e se isso está documentado em contrato ou SLA de segurança.
- Plano de desconexão rápida: o Notion levou menos de uma semana entre o primeiro alerta e o corte total de tráfego com a Fireworks; ter esse runbook pronto antes do incidente é o que separa resposta rápida de resposta improvisada.
Para equipes brasileiras que usam Notion AI em fluxo de trabalho corporativo, o recado prático é mais simples: trate qualquer segredo colado em chat de IA, seja o Notion AI, Copilot ou ChatGPT corporativo, como se fosse texto em log de produção. Rotação de credenciais depois de qualquer incidente de fornecedor deveria ser procedimento padrão, não exceção.
O que ainda está em aberto
O comunicado do Notion não detalha a causa raiz do incidente na Fireworks, nem quantos registros totais foram comprometidos fora da fatia que toca workspaces do Notion. A empresa também não informou um prazo para reativar o recurso Insights nem se pretende voltar a usar a Fireworks como provedora de inferência no futuro. Para atualizações técnicas direto da fornecedora, o próprio Notion remete aos updates de segurança oficiais da Fireworks AI, ainda sem detalhamento público completo do vetor de ataque até a publicação desta matéria.
Fonte: Hacker News
Highlights
- Fireworks AI, fornecedora de inferência usada pelo Notion, sofreu brecha que expôs chats do Notion AI
- Menos de 1% dos workspaces afetados, com chats sem identificação de usuário ou workspace
- Notion desconectou de Fireworks em 3 de novembro, apagou dados e parou envio de tráfego
- Conversas expostas carecem de metadados, mas o próprio texto do prompt pode conter senhas ou chaves de API
- Desenvolvedores usando provedores de IA terceirizados devem auditar retenção de dados e plano de desconexão rápida
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
H100 custa de US$ 2,69 a US$ 12,29 por hora, dependendo de onde você aluga
Levantamento comparou o preço do mesmo H100 SXM 80GB em AWS, Azure e neoclouds como RunPod: para o chip idêntico, a diferença chega a 4,57 vezes por hora de uso.