Cloudflare desenvolve autoridade certificadora para web pós-quântica

- Leitura
- 5 min
- Fontes
- 1
A empresa testou um novo formato de certificado TLS em parceria com o Chrome e agora quer virar autoridade certificadora pública, mirando a inclusão no Root Store pós-quântico do navegador em 2027.
O que a Cloudflare testou
Entre o início de 2026 e agosto de 2026, a Cloudflare rodou um experimento com o Chrome Beta 146 usando um novo formato de certificado chamado Merkle Tree Certificate (MTC). Segundo o relato da InfoQ, o teste serviu bilhões de MTCs para 50% dos usuários do Chrome Beta em domínios selecionados do plano gratuito da Cloudflare, e mediu 9% de ganho de performance mediana em relação aos certificados tradicionais.
A Cloudflare atribui a maior parte desse ganho a um detalhe técnico específico: a eliminação de certificados intermediários do handshake TLS. É importante notar que o experimento usou assinaturas criptográficas clássicas, não pós-quânticas, o que separa o ganho de performance medido do problema de escala que a tecnologia pretende resolver no longo prazo.
Com o experimento encerrado, a empresa está desenvolvendo uma autoridade certificadora (CA) pública capaz de emitir MTCs, com meta de entrar no Root Store pós-quântico do Chrome no início de 2027, sujeita a avaliação do Google. Não existe, portanto, prazo de disponibilidade geral confirmado: o que há é um roadmap declarado pela Cloudflare.
O problema que motiva a mudança
Assinaturas pós-quânticas, pensadas para resistir a ataques de computadores quânticos, são cerca de 40 vezes maiores que assinaturas criptográficas clássicas, segundo a Cloudflare. Multiplicado pela cadeia completa de certificados que um handshake TLS tradicional transmite, isso aumenta significativamente o consumo de banda e armazenamento em toda a Web PKI (infraestrutura de chave pública da web).
Para qualquer serviço que faça handshakes TLS em escala (CDN, API gateway, balanceador de carga), esse aumento não é cosmético: ele afeta latência de conexão, custo de tráfego e até viabilidade de dispositivos com recursos limitados. É esse gargalo de escala que o formato MTC tenta resolver antes que a migração para criptografia pós-quântica se torne obrigatória.
Como funciona o Merkle Tree Certificate
Em vez de assinar certificados individualmente, como acontece hoje, uma CA que emite MTCs registra os dados de cada certificado em uma árvore de Merkle (estrutura de dados append-only, ou seja, que só permite adicionar registros, nunca alterá-los) e assina um checkpoint da árvore inteira. O cliente não recebe mais um certificado assinado isoladamente: ele recebe uma prova criptográfica de inclusão, compacta, de que aquele certificado está dentro da árvore assinada.
Atualizar a segurança da web antes que computadores quânticos consigam quebrá-la é um dos maiores desafios de coordenação da história da internet.
No original: Upgrading the web's security before quantum computers can break it is one of the biggest coordination challenges in the history of the Internet.
 Fonte: InfoQ
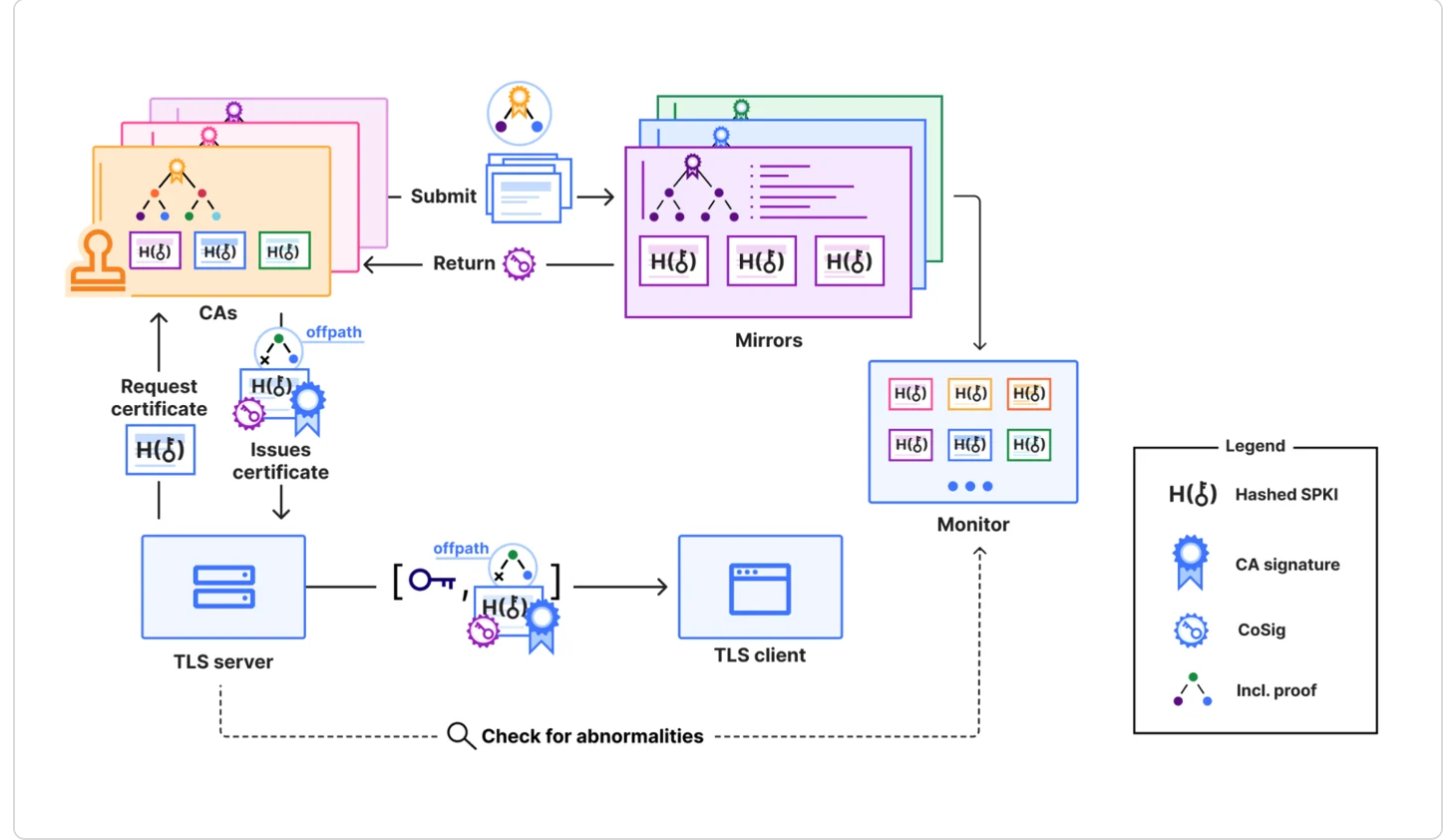
A validação de domínio continua usando o protocolo ACME (Automated Certificate Management Environment), o mesmo padrão por trás de CAs como a Let's Encrypt. A novidade está num segundo ator: um cosigner de espelhamento independente, que verifica e armazena os estados atualizados da árvore. Esse cosigner ajuda a detectar visões inconsistentes do log (quando diferentes partes do sistema veem versões divergentes da árvore) e preserva o histórico de emissão caso o log original fique indisponível.
Handshake mais leve com landmarks
A parte que mais interessa a quem opera infraestrutura é o mecanismo de landmark relative certificate. A Cloudflare distribui aos clientes landmarks autenticados (pontos de referência da árvore de Merkle), e o cliente usa esses landmarks para verificar a inclusão de um certificado sem precisar baixar a cadeia completa.
No caso comum, o handshake transmite apenas uma chave pública, uma assinatura e uma prova de inclusão com menos de 1 KB, segundo a Cloudflare. O servidor ainda precisa provar posse da chave privada, então a segurança do modelo de confiança não muda, apenas o volume de dados trocado.
Mas essa é a exceção feliz. Clientes recém-instalados, offline ou sem o landmark mais recente não conseguem verificar a prova compacta. Para esses casos, o servidor precisa manter um certificado MTC autônomo como fallback, o que significa que a infraestrutura de quem adotar o formato precisa suportar os dois caminhos simultaneamente, pelo menos durante a transição.
O que Prince e a comunidade de segurança dizem
Em comunicado da empresa, o CEO da Cloudflare, Matthew Prince, descreveu o tamanho do desafio:
Atualizar a segurança da web antes que computadores quânticos consigam quebrá-la é um dos maiores desafios de coordenação da história da internet.
Nem todo mundo recebeu o anúncio sem ressalvas. Alicja Tendaj, especialista de suporte técnico Tier 2 na SSL.com, questionou no LinkedIn como ficam revogação e resposta a incidentes num modelo baseado em árvore de Merkle:
Com validade curta e confiança ancorada numa raiz de árvore, boa parte do antigo manual de OCSP e CRL vira uma questão de quão rápido você consegue parar de incluir um certificado.
No original: With short validity and trust anchored in a tree head, a lot of the old OCSP and CRL playbook becomes a question of how quickly you can stop including a certificate.
Com validade curta e confiança ancorada numa raiz de árvore, boa parte do antigo manual de OCSP e CRL vira uma questão de quão rápido você consegue parar de incluir um certificado.
Alicja Tendaj, Tier 2 Technical Support Specialist na SSL.comWith short validity and trust anchored in a tree head, a lot of the old OCSP and CRL playbook becomes a question of how quickly you can stop including a certificate.
A própria Cloudflare reconhece que ainda faltam três pré-requisitos para adoção mais ampla: monitoramento independente em volume de produção, um ecossistema diverso de CAs e cosigners (hoje concentrado na própria Cloudflare), e suporte dos navegadores além do Chrome.
O que muda para quem desenvolve no Brasil
Para times que operam atrás de CDN ou que administram seus próprios certificados TLS, o ponto prático imediato não é o ganho de 9% medido no experimento, já atribuído majoritariamente à remoção de intermediários e não ao formato MTC em si. O ponto é outro: a migração para criptografia pós-quântica está vindo, assinaturas 40 vezes maiores vão pesar no handshake de qualquer aplicação, e a infraestrutura de certificação está sendo redesenhada agora para absorver esse peso.
Quem mantém serviços com alto volume de conexões TLS (fintechs, bancos digitais, e-commerces, APIs públicas) deveria acompanhar essa transição de perto, porque o modelo muda a forma como revogação e confiança funcionam: validade curta de certificado em vez de listas de revogação tradicionais (CRL) ou checagem online (OCSP), como aponta a crítica de Tendaj. Isso tem implicação direta em como times de segurança brasileiros vão precisar reagir a um certificado comprometido quando (e se) o modelo MTC se tornar padrão.
Por ora, nada disso é ação imediata: não há CA pública em produção, não há suporte confirmado em navegadores além do Chrome, e a meta de entrada no Root Store pós-quântico, início de 2027, depende de avaliação externa. O recado é de monitoramento, não de migração: vale acompanhar o blog técnico da Cloudflare e as atualizações do Root Store do Chrome antes de qualquer mudança em pipelines de TLS.
Fonte: InfoQ
Highlights
- Cloudflare testou Merkle Tree Certificates no Chrome Beta 146 e mediu 9% ganho de performance
- Empresa quer entrar no Root Store pós-quântico do Chrome no início de 2027
- Assinaturas pós-quânticas são 40 vezes maiores que clássicas, desafiando escala da Web PKI
- Faltam CA pública em produção, suporte em navegadores além do Chrome e monitoramento independente
- Times com alto volume TLS devem acompanhar transição: revogação e confiança funcionam diferente
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Outlook.com rejeita e-mails sem DMARC desde 5 de novembro e não avisou ninguém
Desde 5 de novembro de 2026, o Outlook.com recusa parte dos e-mails vindos de domínios sem registro DMARC, sem aviso público da Microsoft. O conserto é um registro DNS que leva minutos para publicar.