
F-Droid 2.0 chega com app reescrito em Kotlin e Compose, maior mudança em 10 anos
Depois de mais de um ano de trabalho e 14 versões de teste, o F-Droid lança a maior atualização da década: navegação simplificada, instalação sem fricção e um novo capítulo para quem distribui apps Android fora da Play Store.

O F-Droid, repositório e cliente de código aberto↳Open source71 conteúdosComo o Open Source Está Liberando o Poder da Automação para TodosDev (Back & Front) · out 2025Código aberto: programadores criam software da NASA sem saberDev (Back & Front) · abr 2021N8N: O que é a ferramenta open source que está revolucionando a automação em TI?Dev (Back & Front) · dez 2025Ver tudo em Dev (Back & Front) → que existe há mais de dez anos como alternativa à Google Play Store, anunciou em 24 de setembro de 2026 o lançamento do F-Droid 2.0. Segundo o post oficial, é a maior atualização do app em uma década, resultado de mais de um ano de trabalho e 14 releases de teste antes de chegar ao público. O rollout para os usuários começa nas próximas semanas.
Para quem só usa o F-Droid como fonte de apps, a mudança mais visível é de interface. Para quem desenvolve, empacota ou mantém apps distribuídos por esse canal, a lista de mudanças técnicas é mais interessante: reescrita completa do cliente, novo instalador, política de atualização diferente e um recuo em pelo menos um recurso de segurança que não voltou nesta versão.
Do Java/XML ao Kotlin com Compose
A equipe do F-Droid reescreveu os componentes principais do app usando Kotlin e Jetpack Compose, que o próprio anúncio chama de "o toolkit padrão" do Android atual. A justificativa não é só estética: segundo o post, o objetivo explícito era baixar a barreira de entrada para novos contribuidores, já que o desenvolvimento Android mudou muito na última década e a base de código antiga já não refletia as práticas correntes.
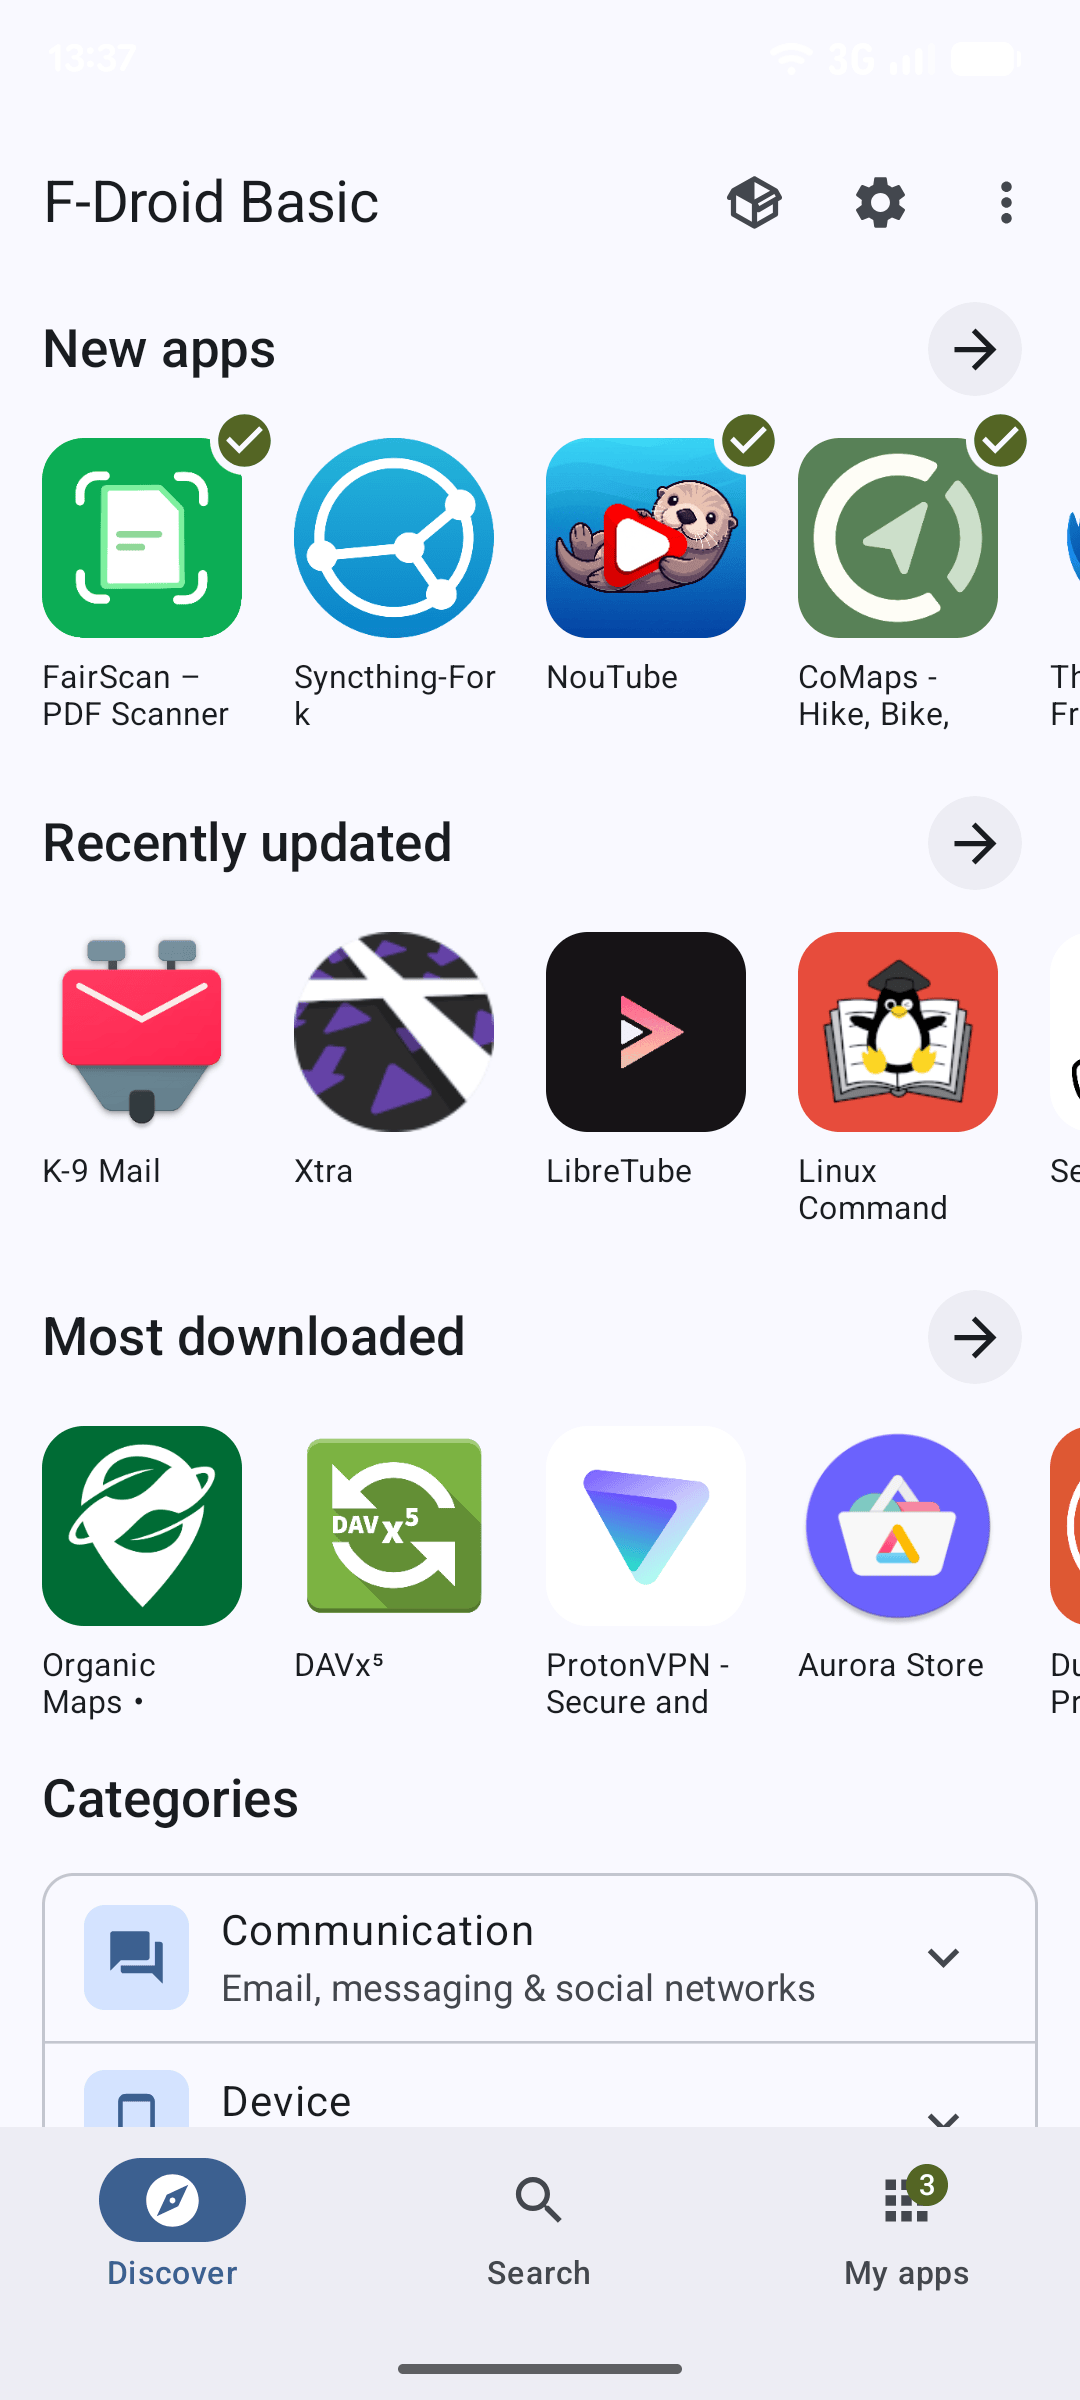
O efeito prático, para quem já contribui ou pensa em contribuir com o projeto, é uma base mais alinhada ao Material Design e mais fácil de testar e estender. O trabalho de desenvolvimento da nova versão foi financiado pela NLnet através do fundo Mobifree, com Torsten Grote como desenvolvedor principal, e passou por uma revisão de segurança independente conduzida pelo Security Lab do Open Technology Fund em conjunto com a Convocation. O relatório completo da auditoria ainda não foi publicado.
Uma consequência colateral da modernização: o F-Droid 2.0 exige uma correção que só existe a partir do Android 7, então o suporte ao Android 6 foi descontinuado no cliente novo (versões antigas do F-Droid continuam funcionando em Android mais velhos).
Instalação sem fricção, graças (em parte) à pressão regulatória
A mudança mais relevante para quem distribui software fora da Play Store é o novo instalador unificado. O post é direto ao dizer que, historicamente, o fluxo de instalar ou atualizar um app pelo F-Droid era "forçado a ser de segunda categoria" pelo Android. Isso mudou porque o sistema agora oferece a qualquer loja de apps uma API de pré-aprovação, mudança que o anúncio atribui "em grande parte" à pressão do Digital Markets Act da União Europeia e a ações antitruste em outros países.
Com a nova API, o usuário confirma a instalação assim que decide instalar, e não depois de o APK já ter sido baixado, aproximando a experiência do que a Play Store oferece nativamente. Isso importa para quem hoje evita publicar no F-Droid por achar o onboarding de instalação lento demais para convencer usuários leigos: a diferença de fricção em relação a uma loja oficial diminui.
O app também passou a checar e instalar atualizações automaticamente em segundo plano por padrão (quem prefere controle manual continua podendo desativar isso). O gesto de pull-to-refresh, usado por muita gente para forçar a checagem de todos os repositórios, foi removido: agora serve só para rolar a tela, e o disparo manual de atualização foi movido para o menu de "três pontos" na tela My Apps.
Descoberta e busca reformuladas
Com milhares de aplicativos no repositório, a navegação foi reorganizada em três áreas: Discover, Search e My Apps. O sistema de categorias foi expandido com categorias mais específicas (VPNs, firewalls, gerenciadores de senha, navegação) e agrupadas em "meta-categorias" para facilitar a exploração. A categoria de jogos, como exemplo dado pela própria equipe, passou a distinguir 17 gêneros diferentes em vez de agrupar tudo como "Games".
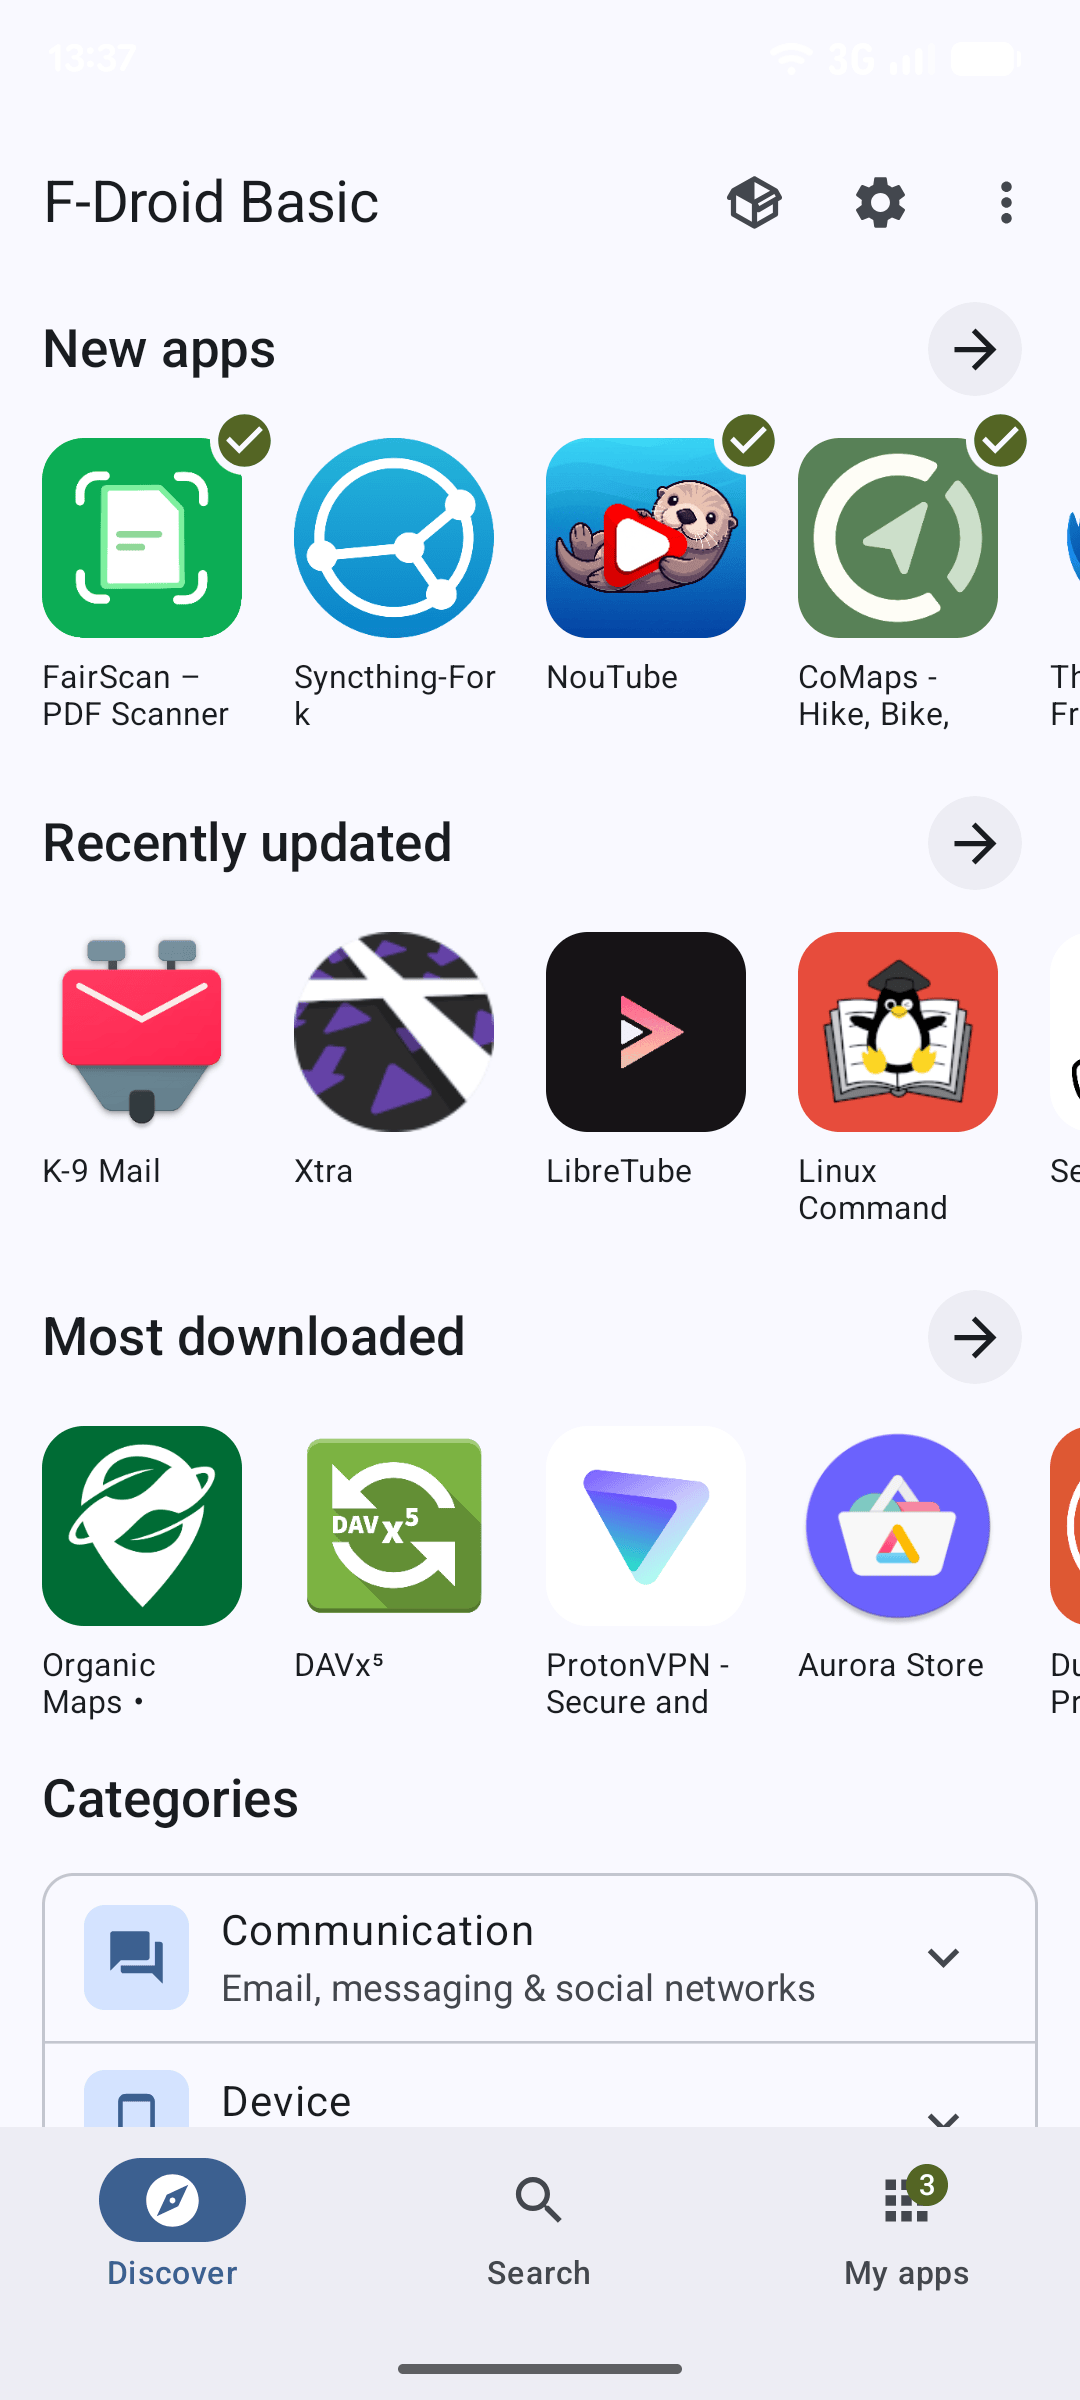
A busca agora indexa descrições, categorias e conteúdo traduzido, não só o nome do app, e ganhou suporte melhor para buscas em chinês, japonês e coreano. Os filtros combinam categoria, compatibilidade de dispositivo e anti-features, permitindo, por exemplo, listar só jogos de ação compatíveis com o aparelho e excluir apps que dependem de serviços de rede não livres. Para devs que publicam no repositório, isso reforça o peso de metadados bem preenchidos (categoria, anti-features, descrição traduzida) na descoberta orgânica dentro do app.
Segurança e privacidade: o que mudou e o que não voltou
O F-Droid há muito tempo oferece recursos voltados a usuários em contextos de risco, como suporte a Tor (via Tor Onion Services para repositórios e mirrors) e os chamados recursos de "pânico", que apagam informações sensíveis do dispositivo em emergências. Na versão 2.0, a configuração de Tor foi simplificada: a antiga auto-detecção, que não era mais confiável, foi removida, e quem tinha "Use Tor" ativado é migrado para uma configuração genérica de Proxy. O caminho recomendado agora é usar um TorVPN dedicado.
O recurso de disfarce do app (que fazia o F-Droid se passar por uma calculadora) foi simplificado para seguir o padrão adotado por apps como Orbot, TorVPN e Signal: agora o disfarce altera só o ícone e o nome, não o comportamento do app, e o F-Droid continua aparecendo nas configurações de apps do sistema e é detectável em uma perícia forense. A equipe justifica a mudança como uma forma de o usuário entender melhor os limites reais da proteção.
Uma funcionalidade não retornou: a capacidade de remover e apagar apps automaticamente em resposta a um gatilho de pânico externo, como o app Ripple. Segundo o post, a manutenção desse recurso exige trabalho muito especializado para uma base de usuários pequena, e a equipe optou por não deixá-lo travar o restante das melhorias. Quem depende dessa função específica é orientado a adiar a atualização para o 2.0.
Outra mudança técnica relevante: a F-Droid Privileged Extension (FPE), usada por ROMs customizadas para dar ao F-Droid privilégios de instalação silenciosa, não é suportada pelo 2.0. Em vez disso, o app passa a depender do instalador de sessão nativo do Android, o que permite atualizações em segundo plano em qualquer versão recente do sistema sem precisar de FPE. Isso afeta diretamente distribuições como CalyxOS, LineageOS for microG, iodéOS, emteriaOS e ShiftOS, que integram o F-Droid por padrão e vão precisar acompanhar como essa transição se comporta em seus builds.
O pano de fundo: por que isso importa agora
O próprio post do F-Droid abre com um alerta que não é técnico, mas de contexto: "F-Droid is under threat. Google is changing the way you install apps on your device", com um link para a campanha keepandroidopen.org. O anúncio não detalha a mudança do Google, mas a colocação do aviso junto ao lançamento do 2.0 não é coincidência: o F-Droid está investindo pesado em tornar a instalação fora da Play Store mais fluida justamente no momento em que descreve pressão da própria Google sobre como apps são instalados fora da loja oficial. Para devs brasileiros que hoje distribuem builds open source via F-Droid, sideload direto de APK ou lojas alternativas, esse é o tipo de sinal que vale acompanhar de perto, porque muda as regras de distribuição sem passar pela Play Store.
O que ainda falta
A reescrita completa do Nearby, recurso que permite compartilhar apps entre dispositivos sem servidor central, não entrou nesta versão inicial. Segundo o anúncio, o trabalho está em andamento, com novos métodos de conexão já em desenvolvimento, e a equipe pede explicitamente ajuda de quem usa Nearby para testar e moldar a próxima geração do recurso antes de chegar a um público maior.
O relatório completo da auditoria de segurança conduzida pelo OTF Security Lab e pela Convocation também ainda não foi publicado. E, como qualquer redesenho desse tamanho, algumas decisões (a ausência do app-wiping por gatilho de pânico, a queda de suporte a FPE) são reversíveis dependendo do feedback da comunidade nos próximos meses, o que a própria equipe reforça ao chamar o 2.0 de "começo do próximo capítulo", não um ponto final.
Fonte: Hacker News
Este artigo foi escrito por Redação iMasters. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Databricks compra a Row Zero para dar planilha ao agente Genie
A aquisição, anunciada em 24 de setembro, é a quinta da Databricks em 2026 e mostra a empresa tratando agente de IA como plataforma, não como chatbot isolado.