Trojan Android infecta 350 mil dispositivos móveis em todo o mundo
Chamado de Oldboot, o malware fica na memória de dispositivos infectados e se lança no estágio inicial de carregamento do sistema.

O primeiro trojan Android↳Android46 conteúdosAndroid push notifications com Quasar Framework, Firebase e integração com WordPressDev (Back & Front) · mai 2019O X do Xamarin Forms – O guia das funcionalidades nativas - Parte 02: AndroidDev (Back & Front) · abr 2019Modularização de AndroidDev (Back & Front) · ago 2019Ver tudo em Dev (Back & Front) → com capacidades de bootkit foi descoberto e analisado por pesquisadores do Dr. Web, que alertaram que o malware já afetou algo em torno de 350 mil de dispositivos móveis em todo o mundo.
Chamado de Oldboot, o malware fica na memória de dispositivos infectados e se lança no estágio inicial de carregamento do sistema. Segundo os pesquisadores, o trojan está sendo distribuído via firmware modificado.
Para garantir persistência, os criminosos inseriram um dos componentes do trojan na partição de boot do sistema de arquivo e alteraram o script que é responsável pela inicialização de componentes do SO.
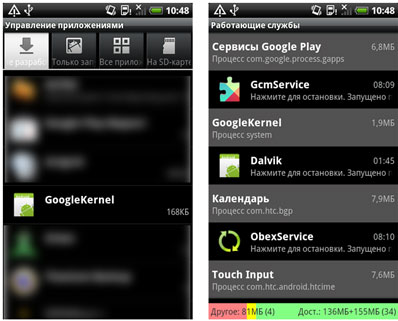
Quando o aparelho é ligado, o script carrega o código do trojan imei_chk, que extrai os arquivos libgooglekernel.so e GoogleKernel.apk e os coloca em /system/lib e /system/app, respectivamente, segundo explicaram os pesquisadores.
Dessa forma, parte do trojan Android.Oldboot é instalada como um aplicativo típico com mais funções, como um serviço de sistema, e usa a biblioteca libgooglekernel.so para se conectar a um servidor remoto e receber vários comando, como baixar, instalar ou remover certos aplicativos.
Mesmo que outros elementos do trojan sejam removidos com sucesso, o script modificado vai reiniciar o processo de instalação ao acionar imei_chk toda vez que o dispositivos for reinicializado.
Atualmente, os usuários Android com mais riscos de serem afetados por esse malware são os chineses (com 92% das infecções detectadas), mas também há risco de ele se espalhar pela União Europeia (mais de 10 mil dispositivos infectados), Rússia (mais de 2 mil), EUA (821), Brasil (482) e outros países asiáticos (quase 5 mil infecções).
Com informações de Help Net Security
Falha no Chrome 148: 14 vulnerabilidades críticas corrigidas
Gemini está redesenhando o sistema antes da contraofensiva IA da Apple
Android 17 chega com APIs poderosas para criadores: novas integrações
 Redação iMasters
Project Mariner foi descontinuado: fim do agente de IA do Google
Redação iMastersGoogle lança benchmark para avaliar modelos de IA no desenvolvimento Android
Redação iMastersTrump coloca Huawei em lista negra; Intel, Google e Qualcomm suspendem relações com empresa
Redação iMasters