Como os desenvolvedores protegem credenciais, chaves de API e tokens de acesso ao trabalhar remotamente
- Leitura
- 6 min
Uma correção de última hora pode expor uma chave de API se um arquivo de configuração for enviado para produção por engano. O artigo mostra onde chaves, tokens e senhas podem vazar, do histórico do Git aos logs e assistentes de IA. Também explica como equipes remotas podem reduzir o risco com gerenciadores de segredos, verificações automatizadas no pipeline de CI/CD, permissões mínimas e autenticação multifator. Em caso de vazamento, orienta a revogar ou substituir a credencial e analisar os registros de acesso para avaliar o impacto.
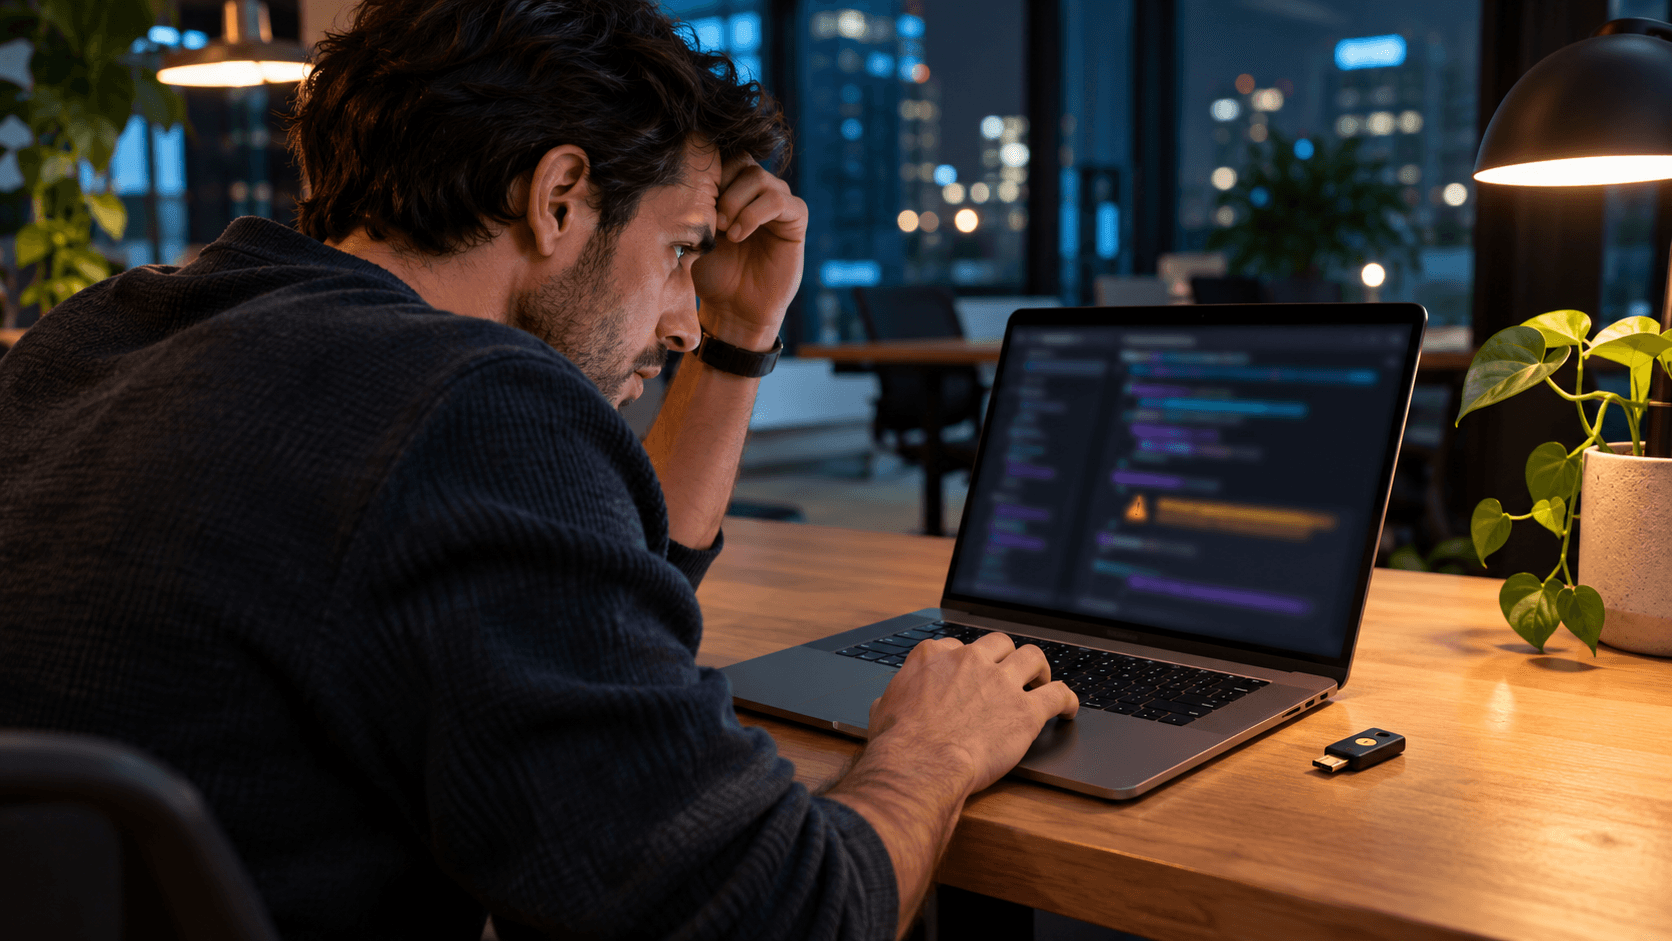
Agora imagine que uma correção de bug de última hora em um espaço de coworking seja enviada para produção tarde da noite.Na pressa de implantar o sistema, eles acabam levando consigo um arquivo de configuração que contém uma chave de API ativa. Horas depois, ela é descoberta. O verdadeiro custo não é a correção em si, mas sim descobrir quais sistemas podem ter sido comprometidos pela chave.
Os vazamentos geralmente não são sofisticados. Acontecem por erros simples sob pressão. Para equipes de desenvolvimento remotas, proteger as credenciais se resume a consistência e automação.
Onde podem vazar segredos?
Chaves de API, tokens de acesso, chaves SSH, credenciais de nuvem e strings de conexão de banco de dados↳Banco de dados134 conteúdosSQL ou NoSQL: eis a questão!!Data · mar 2020Banco de dados: como organizar e dar segurança para milhões de dados de loteriasData · mai 20215 serviços gratuitos na cloud para bancos de dados PostgresData · fev 2025Ver tudo em Data → podem estar presentes em todo o seu fluxo de trabalho de desenvolvimento. Se você excluir um segredo de um arquivo, ele ainda poderá estar presente no histórico do Git do seu repositório.
Outros pontos de exposição comuns incluem:
- Relatórios de erros, saída de depuração e registros de aplicativos.
- Capturas de tela, compartilhamento de tela e demonstrações gravadas.
- Mensagens de chat, comentários em tickets, arquivos compartilhados.
- O compartilhamento não intencional de arquivos locais no laptop pode resultar em perda, circulação ou descriptografia desses arquivos.
- Pode não haver proteção suficiente para as sessões ou credenciais armazenadas no navegador.
- Os assistentes e os comandos de código contêm tokens ou dados do cliente.
Expor a chave isoladamente pode permitir que um invasor acesse dados confidenciais, cobre indevidamente ou comprometa o cliente. O impacto depende das permissões da chave e dos recursos aos quais ela tem acesso.
-
Mantenha os segredos fora do código
Nunca insira senhas reais diretamente no código-fonte. Utilize variáveis de ambiente, injetadas durante a implantação, ou um gerenciador de segredos aprovado para armazenar senhas reais.
Não inclua arquivos com valores reais no check-in. Deixe arquivos de configuração de exemplo com marcadores de posição:
API_KEY=substitua_pela_sua_chave_local
URL_DO_BANCO_DE_DADOS=sua_string_de_conexão_com_o_banco_de_dados
Permita que seus amigos vejam sua configuração sem revelar seus dados de login.
Confira o guia do GitHub sobre como manter suas credenciais de API seguras para ver boas práticas de armazenamento, limitação de acesso e substituição de credenciais comprometidas.
-
Automatizar a detecção de segredos
Automatize esse processo até que ele deixe de existir. Revisões de código manuais não detectam tudo. Configure verificações pré-commit e varredura de segredos em seu pipeline de CI/CD↳CI/CD23 conteúdosCI/CD Mobile: o caos invisível que separa times comuns de times de alta performanceDev (Back & Front) · abr 2026Lambda: implementando com GitLab CI/CD e Terraform para Integração SFTP, S3 e Databricks em GoDev (Back & Front) · nov 2023Publicando sua aplicação Web Python no WebApp do Azure e configurando o CI/CD da sua aplicaçãoDevSecOps · abr 2019Ver tudo em DevSecOps → para encontrar credenciais sensíveis antes que elas cheguem a um repositório comum.
Periodicamente, verifique também o histórico dos seus repositórios. Remover uma chave da versão atual de um arquivo não a descarta completamente nem garante que ela tenha sido removida de commits anteriores. Revisões de código e verificações de segurança automatizadas são práticas padrão no ciclo de vida de desenvolvimento de software seguro, e você pode encontrar informações adicionais em [link para a documentação]. Artigo do iMasters sobre desenvolvimento seguro e como identificar vulnerabilidades durante o desenvolvimento.
Os registros exigem atenção: registre valores sensíveis. Certifique-se de que as mensagens de erro não revelem credenciais.
Confira Cobertura DevSecOps da iMasters Para obter muito mais informações sobre como incorporar a segurança nos fluxos de trabalho de desenvolvimento.
-
Limitar o acesso de cada credencial
Utilize o princípio do menor privilégio: cada chave deve permitir apenas o conjunto mínimo de operações necessárias para a finalidade pretendida.
Utilize credenciais distintas para cada serviço e ambiente. Uma chave de desenvolvimento nunca deve ser usada para acesso em produção e nenhuma credencial pessoal deve ser usada em um ambiente compartilhado.
Sempre que possível, utilize tokens de curta duração e credenciais temporárias. Isso reduz o tempo de validade de um token roubado.
Revise as permissões periodicamente, ao trocar de serviço e ao adicionar um novo membro à equipe.
-
Rotacionar e revogar credenciais
Mantenha uma política de rotação de credenciais que leve em consideração a finalidade da credencial, o nível de risco associado a ela e o período de validade. Troque as credenciais imediatamente em caso de suspeita de exposição.
Remova o acesso de funcionários que estão saindo da empresa ou de contratados que encerraram seus contratos e audite todas as contas compartilhadas às quais eles possam ter tido acesso.
Um processo documentado torna essas informações previsíveis, independentemente de quem estiver de plantão, e mais fáceis de recordar sob a pressão de um lançamento movimentado.
-
Proteja as contas e dispositivos dos desenvolvedores
Use um gerenciador de senhas para criar senhas fortes e exclusivas sempre que possível. Habilite a autenticação multifator (MFA) — usando uma chave de segurança de hardware ou um aplicativo autenticador, se possível.
Use senhas em chaves SSH. Certifique-se de que todos os laptops de desenvolvimento estejam totalmente criptografados e configurados para atualizar e bloquear automaticamente quando não estiverem em uso.
O fascículo Autenticação da Cartilha de Segurança para Internet do CERT.br traz mais detalhes sobre senhas fortes, gerenciadores de senhas e como usar a verificação em duas etapas com segurança.
-
Compartilhe informações sem revelar segredos
Nunca compartilhe informações de login em mensagens de chat comuns, comentários de tickets ou anexos compartilhados. Compartilhe-as por meio do processo padrão de gerenciamento de segredos da equipe e somente com aqueles que precisam delas.
Antes de gravar uma demonstração ou compartilhamento de tela, verifique os terminais, as variáveis de ambiente, as notificações e as abas do navegador. Esse detalhe trivial, porém frequente, tende a ser algo que você não gostaria de transmitir.
Utilize as mesmas instruções que nossos assistentes de codificação com IA↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI →, que não incluem chaves de API ativas, tokens de acesso ou dados de clientes em seus prompts. Use apenas os recursos e parâmetros fornecidos pela sua organização.
-
Proteja sua conexão de rede remota
Os desenvolvedores remotos podem estar em casa, em uma cafeteria, em um escritório de coworking ou em um hotel próximo ao aeroporto.
Sim. Criptografa o tráfego do seu dispositivo para o servidor VPN que você está usando e não revela seu endereço IP para a rede local onde o servidor VPN está localizado.
Uma VPN criptografa o tráfego do seu dispositivo para o servidor VPN e oculta o endereço IP do seu dispositivo da rede local. Pode não ser capaz de impedir que phishing, malware, segredos ou credenciais sejam adicionados acidentalmente a um repositório.
Para começar rapidamente, o guia da ExpressVPN cobre os pontos essenciais. As redes privadas virtuais são apenas uma forma de proteger uma conexão, e não um substituto para gerenciamento de segredos, acesso com privilégios mínimos ou autenticação adicional.
As políticas de segurança da sua empresa devem sempre orientá-lo.
Como você se sai quando seu segredo é revelado?
Revogue/rotacione a credencial e investigue o ocorrido. Analise os registros de acesso e a lista de ações para verificar quando ela pode ter sido usada. Notifique a equipe e o responsável pela segurança sobre a exposição e, se tiver permissão, remova-a do código (e do histórico de código).
Apresente um cenário. Informe-nos o que pode ser descoberto, o que será afetado e como os controles serão aprimorados.
Oito hábitos para adotar esta semana
- Remova segredos do código-fonte e dos arquivos de configuração versionados.
- Injetar através de um gerenciador de segredos ou um ambiente seguro.
- Habilite a verificação automática antecipadamente, bem como em CI/CD.
- Utilize credenciais exclusivas para cada serviço e ambiente.
- Reduzir privilégios; usar tokens de curta duração.
- Estabelecer procedimentos de rotação e desprovisionamento.
- Ative a autenticação multifator (MFA) e proteja laptops/chaves SSH.
- Nunca inclua segredos em seus chats, gravações de voz ou envios para IA.
Com esses controles implementados, o desenvolvedor do cenário acima teria sido alertado sobre o commit antes que ele fosse para produção. Uma ótima segurança não significa nunca cometer erros. Significa projetar fluxos de trabalho que tolerem erros, para que eles não sejam considerados incidentes.
API sob ataque: agentes de IA estão expondo o calcanhar de Aquiles
O resultado é previsível. Surgem as chamadas API zumbis (esquecidas, mas ainda ativas), APIs desonestas (criadas fora dos processos oficiais) e APIs sombra