- Leitura
- 5 min
- Tabelas
- 1
- Fontes
- 1
GitHub ampliou os conectores MCP do Copilot com oito serviços novos, incluindo Supabase e Buildkite. Para quem mexe com backend, a diferença não é conveniência, é governança.
O anúncio
GitHub ampliou, em 18 de novembro de 2026, a lista de serviços que o Copilot pode acessar diretamente via conectores baseados em MCP↳MCP7 conteúdosArquitetura de Sistemas Cognitivos: Integração de RAG, MCP e LLMs no Ecossistema .NETDev (Back & Front) · abr 2026MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025Agentes de IA com LLMs de Código Aberto: Integração Prática com o Model Context Protocol (MCP)AI · ago 2025Ver tudo em AI → (Model Context Protocol). Oito novos serviços entraram em public preview: Box, Buildkite, Calendly, ClickUp, Mixpanel, Supabase, Webflow e Wix. Eles se juntam a mais de 25 conectores já disponíveis, como Slack, Figma↳Figma3 conteúdosFigma Dev Mode funciona mesmo? Testando na práticaDev (Back & Front) · mar 2025Claude Design: nova aposta da Anthropic contra Figma e MicrosoftProduto & UX · abr 2026A importância do HTML e CSS para quem trabalha com UI Design e Design SystemProduto & UX · dez 2024Ver tudo em Produto & UX → e Sentry, segundo o changelog oficial do GitHub.
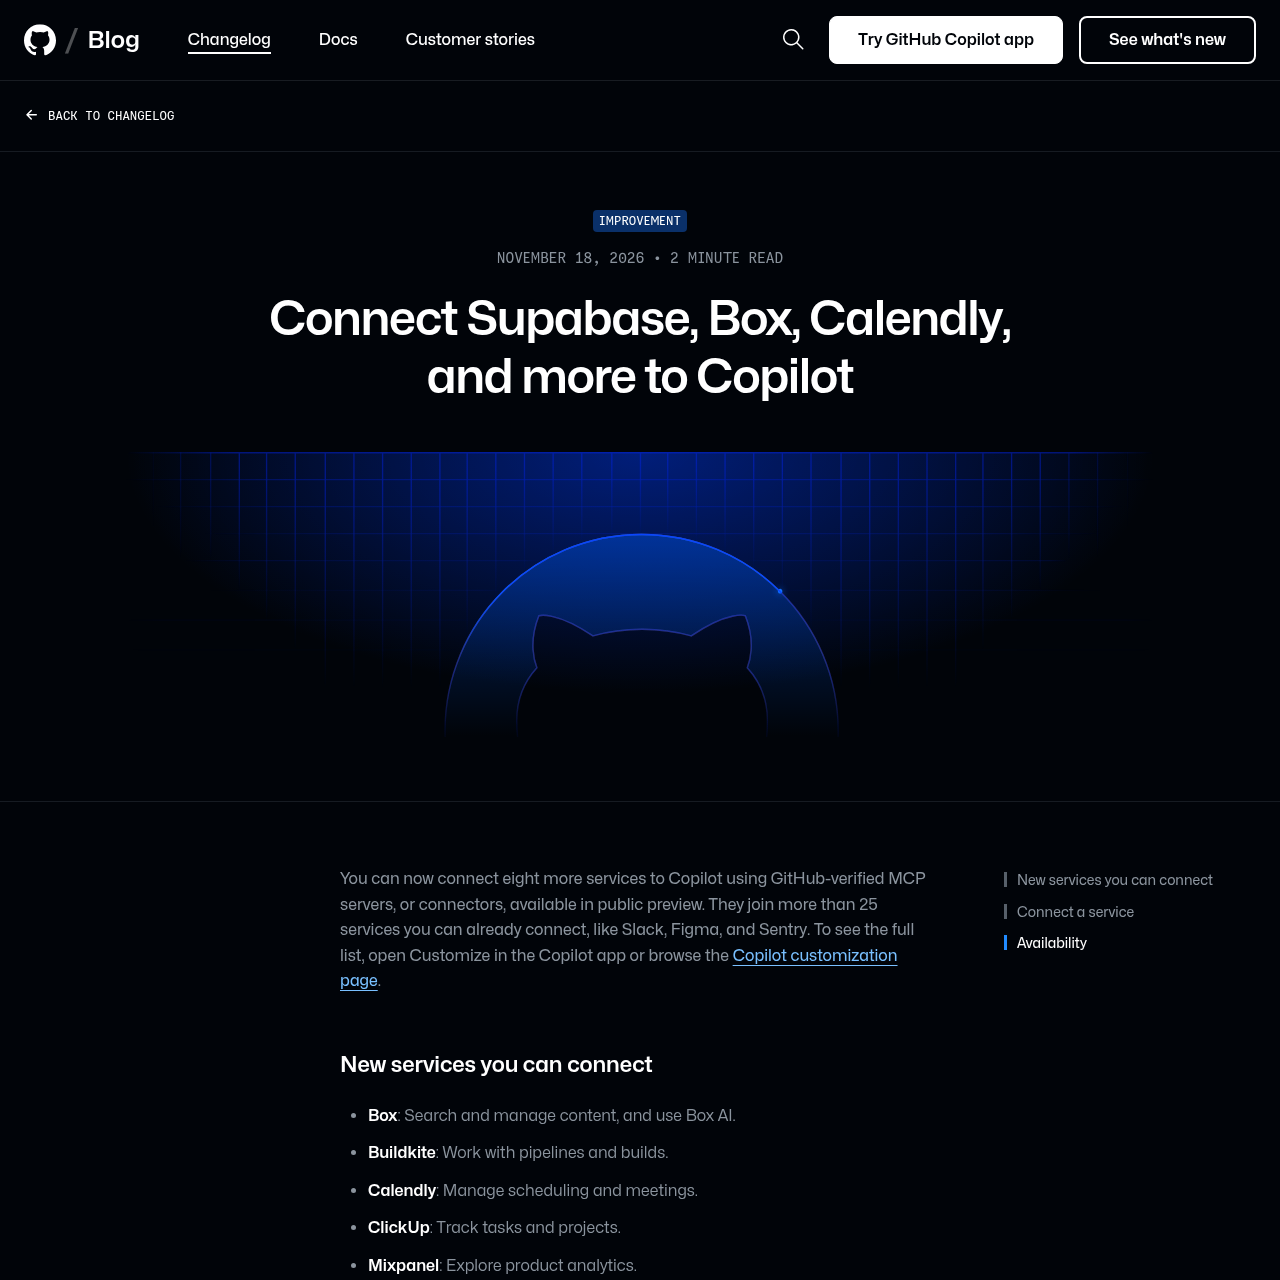
Para quem mantém backend em produção, a lista é mais interessante do que parece à primeira vista. Supabase e Buildkite não são ferramentas de produtividade genérica: são peças de infraestrutura que hoje vivem fora do editor, em abas separadas do navegador, longe de onde o código é escrito.
O que é um conector MCP, na prática
MCP é o protocolo que virou padrão de fato para IA conversar com sistemas externos sem que cada fornecedor precise escrever uma integração proprietária. Um conector MCP, no caso do Copilot, é um servidor que expõe a API de um serviço (Supabase, Buildkite etc.) num formato que o modelo entende e pode chamar durante uma sessão de chat ou de agente.
GitHub chama esses conectores de GitHub-verified MCP servers: a própria plataforma audita e mantém a lista, em vez de deixar qualquer servidor de terceiros se plugar sem checagem. É diferente de rodar um servidor MCP próprio apontando pro banco de dados↳Banco de dados134 conteúdosSQL ou NoSQL: eis a questão!!Data · mar 2020Banco de dados: como organizar e dar segurança para milhões de dados de loteriasData · mai 20215 serviços gratuitos na cloud para bancos de dados PostgresData · fev 2025Ver tudo em Data → da empresa, algo que já era possível antes, mas exigia configurar e manter infraestrutura por conta própria. O conector verificado tira essa manutenção das costas do time.
Exemplo concreto: Supabase e Buildkite
O changelog cita dois casos de uso que valem destrinchar, porque mostram a diferença entre conectar um serviço e automatizar um fluxo real:
- Com o conector do Buildkite, dá pra perguntar ao Copilot por que o último build falhou e pedir que ele corrija o código na mesma sessão, sem sair do editor pra ler o log na interface web do Buildkite.
- Com o conector do Supabase, o Copilot pode checar o schema do banco antes de escrever uma migration, reduzindo o risco clássico de gerar uma migration que colide com uma coluna renomeada ou uma tabela que já mudou de formato.
Esse segundo caso é o que mais interessa a quem lida com banco de dados no dia a dia. Pedir pra um agente gerar ALTER TABLE às cegas, sem contexto do schema atual, é receita pra SQL que compila mas quebra em produção. Dar ao modelo acesso de leitura ao schema real via MCP antes de ele escrever a migration é um trade-off direto: menos autonomia cega, mais chance de o código gerado bater com a realidade do banco.
Como conectar
GitHub padronizou a forma de ativar esses conectores em quatro superfícies, e a mecânica é a mesma pros oito serviços novos e pros mais de 25 que já existiam:
- App do Copilot: abrir Customize e selecionar Connect no serviço desejado.
- Copilot CLI: rodar
/mcp, ir na aba Connectors e selecionar Connect. - VS Code: abrir a janela Agents, ir em Customizations e conectar o serviço.
- github.com: navegar pela página de customização do Copilot e selecionar o serviço.
A conexão é feita uma vez e vale para todas as superfícies onde o Copilot roda. Não é preciso re-autenticar o Supabase separadamente no VS Code e de novo na CLI.
Quem decide isso não é só o dev
Aqui está o ponto que muda o cálculo pra quem trabalha em empresa, e não sozinho num projeto pessoal: conectores estão em public preview pra todos os planos do Copilot, mas em Copilot Business ou Copilot Enterprise um admin precisa habilitar a política Editor preview features antes de qualquer desenvolvedor conseguir usar.
Se a empresa já mantém uma allowlist de MCP listando conectores individualmente, em vez de usar wildcard, o admin também precisa adicionar cada conector novo manualmente: Box, Buildkite, Calendly e os demais não entram sozinhos na lista permitida. Alguns serviços, como o próprio Box, ainda exigem liberação do lado deles pra permitir acesso via MCP.
Em resumo: antes de pedir pro time de infra habilitar isso, vale mapear qual admin cuida de qual política, porque são pelo menos três portas (Editor preview features, allowlist de MCP e configuração do lado do serviço terceiro) que podem travar o fluxo mesmo com o conector já disponível no changelog.
Quando vale a pena e quando não
A régua de decisão aqui não é se o conector existe, é o que ele acessa e com que permissão. Vale considerar o risco por serviço antes de liberar em escala:
| Serviço | O que o conector expõe | Risco principal |
|---|---|---|
| Supabase | Projetos e bancos de dados | Acesso de leitura/escrita a dados de produção via agente de IA |
| Buildkite | Pipelines e builds | Logs de CI podem conter segredos ou variáveis de ambiente |
| Box | Conteúdo de arquivos e Box AI | Documentos corporativos sensíveis passando pelo contexto do modelo |
| Calendly | Agenda e reuniões | Baixo risco técnico, mas expõe dados pessoais de terceiros |
Pra times que já usam Copilot com conectores de Slack ou Sentry, adicionar Supabase ou Buildkite é extensão natural do mesmo modelo de confiança. Pra times que ainda não habilitaram nenhum conector corporativo, o ponto de entrada mais seguro é começar por algo de baixo risco e leitura, como Mixpanel ou ClickUp, antes de liberar acesso de escrita a banco de produção via Supabase.
O trade-off de não usar é continuar copiando schema, logs de build e tickets manualmente pro chat do Copilot: funciona, mas quebra o fluxo e tende a ficar desatualizado. O trade-off de usar é aceitar que o modelo passa a ter, durante a sessão, acesso vivo a sistemas que antes só humano com credencial direta via.
Pra quem automatiza fluxo de backend no Brasil, o recorte prático é este: conectores MCP não são feature de "Copilot escreve código mais rápido", são infraestrutura de automação que precisa entrar na mesma revisão de segurança de qualquer outra integração que toca banco de produção. Review de permissão, não só de código.
Fonte: GitHub Changelog
Highlights
- GitHub ativa oito novos conectores MCP no Copilot: Supabase, Buildkite, Box, Calendly, ClickUp, Mixpanel, Webflow, Wix
- Supabase e Buildkite trazem automação de backend: revisar schema antes de migration, corrigir código a partir de logs de build
- Conectar é feito uma vez e funciona em Copilot app, CLI, VS Code e github.com sem re-autenticação
- Em Copilot Business ou Enterprise, admin precisa habilitar Editor preview features e atualizar allowlist de MCP manualmente
- Decisão sobre liberar acesso deve mapear três portas: políticas, allowlist e configuração do lado do serviço terceiro
Este artigo foi escrito por Bisneto Braga, colunista de back-end. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Adicionando segurança de verdade nos seus apps GUI de Linux vibecoded
Passo a passo de como adicionei criptografia SQLCipher, chave selada no TPM2 via Polkit, navegador em sandbox com Bubblewrap e backups verificados a um app financeiro local.