- Leitura
- 5 min
- Fontes
- 1
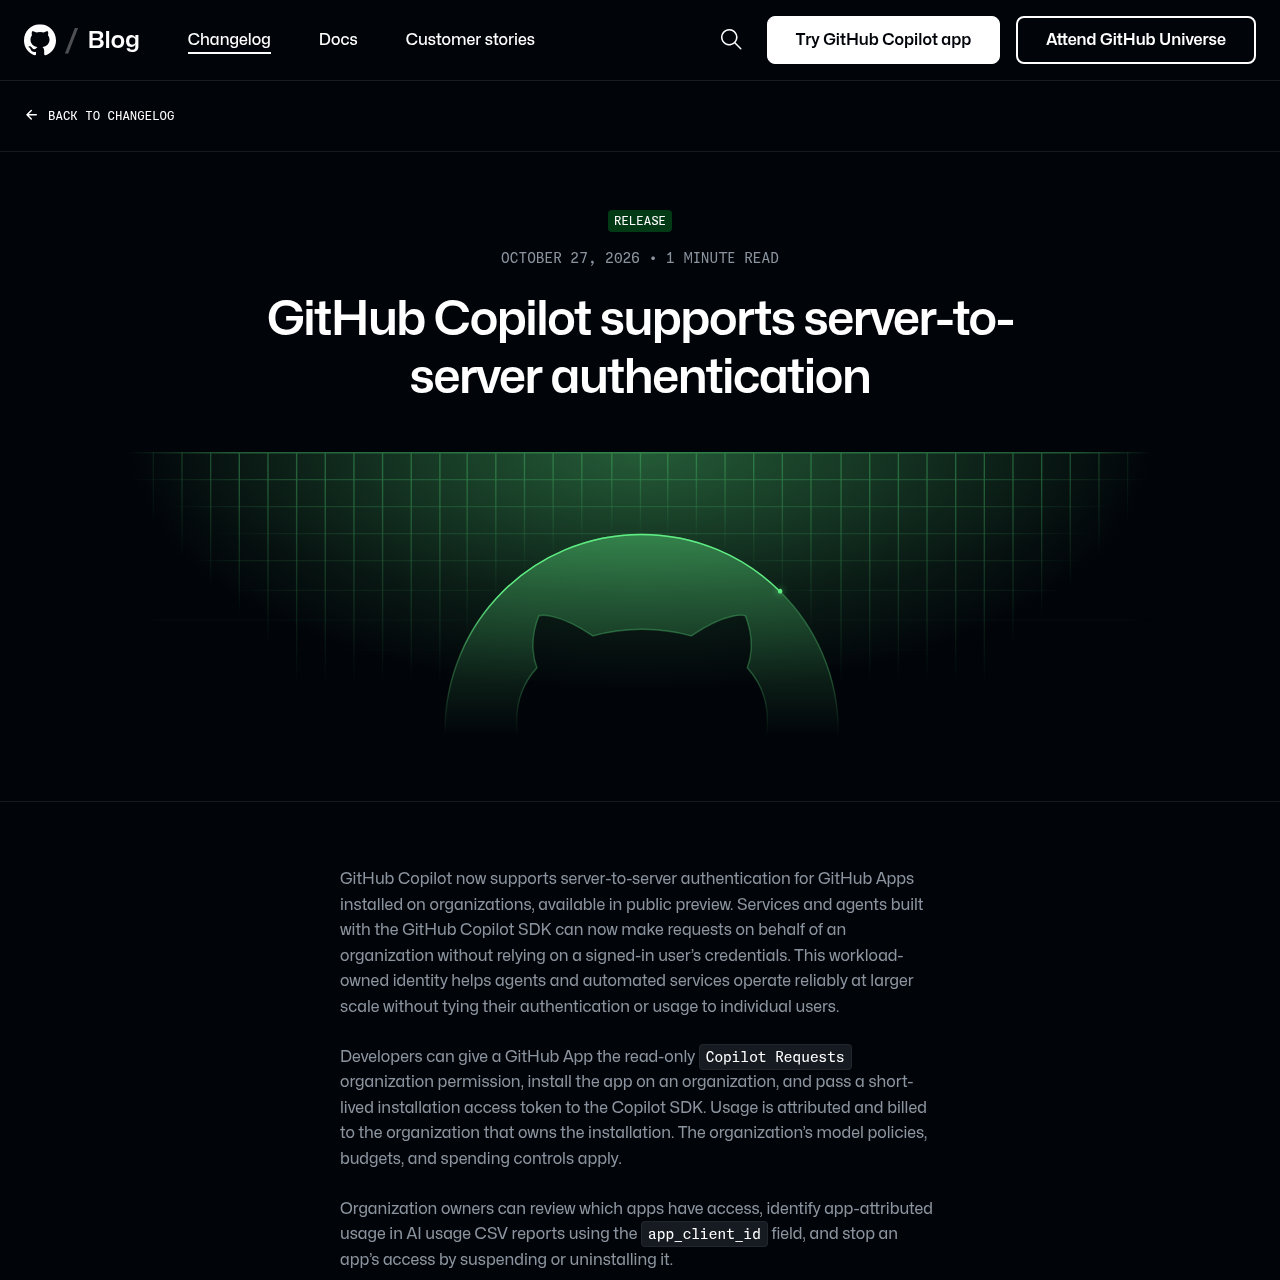
Desde 27 de outubro de 2026, GitHub Apps instaladas em organizações podem chamar o Copilot SDK com identidade própria, sem depender de um usuário logado para autenticar ou pagar a conta.
O problema que essa mudança resolve
Até o lançamento desta funcionalidade, em 27 de outubro de 2026, qualquer agente ou serviço construído com o GitHub Copilot SDK precisava operar em nome de um usuário autenticado. O token usado para chamar os modelos de IA↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI → do Copilot estava, de alguma forma, atrelado a uma pessoa: credenciais de um dev, de uma conta de serviço disfarçada de usuário, ou de um fluxo de login que exigia alguém do outro lado.
Para automações pequenas isso nunca foi grave. Mas para quem constrói agentes autônomos que rodam em background, sem supervisão a cada chamada, o modelo trazia fricção real. Billing e uso ficavam atribuídos a uma pessoa específica, que pode sair da empresa ou ter acesso revogado, e não havia como separar, nos relatórios da organização, quanto do consumo vinha de automação e quanto vinha de uso humano direto.
Segundo o changelog do GitHub, a novidade introduz o que o próprio post chama de "workload-owned identity": uma identidade que pertence à carga de trabalho, não ao usuário. Isso ajuda agentes e serviços automatizados a operar em maior escala sem amarrar autenticação e consumo a indivíduos.
Como funciona na prática
A autenticação servidor a servidor usa um mecanismo já conhecido do ecossistema GitHub: GitHub Apps instaladas em organizações. O fluxo descrito no changelog segue três passos:
- Conceder à GitHub App a permissão de organização "Copilot Requests", que é somente leitura;
- Instalar a app na organização que vai consumir o Copilot;
- Gerar um installation access token de curta duração e passá-lo ao GitHub Copilot SDK nas chamadas.
É essencialmente o mesmo padrão machine-to-machine que o GitHub já usa em outros pontos da plataforma, como o GITHUB_TOKEN automático do GitHub Actions, que também nasce de um token de instalação de App. A novidade é que esse padrão passa a valer para chamadas ao Copilot.
Em termos de código, qualquer serviço escrito contra o Copilot SDK que hoje depende de login de usuário ou de um personal access token pessoal pode trocar essa credencial por um installation access token obtido via API de Apps. O token expira rapidamente, como é padrão em tokens de instalação de GitHub Apps, o que reduz a janela de risco caso ele vaze.
Quem fica dono do uso e da conta
Toda chamada feita com esse token é atribuída e cobrada à organização dona da instalação da App, não a um usuário. Isso tem duas implicações diretas.
- As políticas de modelo, orçamentos e controles de gasto configurados pela organização passam a valer também para o agente. Se a org restringiu o uso a determinados modelos, como o GPT-6.1 Terra citado em outro post do mesmo changelog, o agente respeita o mesmo limite.
- Donos de organização ganham visibilidade granular: dá para revisar quais Apps têm acesso ao Copilot e identificar, nos relatórios CSV de uso de IA, o consumo atribuído a cada App pelo campo
app_client_id.
Para revogar acesso, basta suspender ou desinstalar a App. Não é preciso rotacionar token de usuário nem desligar conta de ninguém, o que simplifica o ciclo de vida de um agente: provisionar, operar e, se algo der errado, cortar o acesso num único lugar.
O que isso substitui e por que importa pra quem constrói
Antes dessa mudança, times que queriam automatizar tarefas com o Copilot (revisão automática de pull request, geração de documentação, triagem de issues) tinham duas opções imperfeitas: usar credenciais de um usuário real, o que gera dependência de pessoa e dor de billing, ou construir uma camada própria de proxy para desacoplar o uso do Copilot da identidade de quem está logado.
A autenticação servidor a servidor resolve isso com infraestrutura que o GitHub já mantém. Quem já usa Apps para integrações com a API REST ou GraphQL do GitHub não precisa aprender um modelo novo: é o mesmo installation token, aplicado a uma permissão nova.
Em resumo: o ganho prático é que automação com Copilot deixa de depender de uma pessoa logada e passa a ter identidade própria, billing próprio e revogação isolada.
Quando vale a pena usar e quando não
Esse modelo de autenticação faz sentido para agentes autônomos que rodam continuamente em pipelines de CI/CD↳CI/CD23 conteúdosCI/CD Mobile: o caos invisível que separa times comuns de times de alta performanceDev (Back & Front) · abr 2026Lambda: implementando com GitLab CI/CD e Terraform para Integração SFTP, S3 e Databricks em GoDev (Back & Front) · nov 2023Publicando sua aplicação Web Python no WebApp do Azure e configurando o CI/CD da sua aplicaçãoDevSecOps · abr 2019Ver tudo em DevSecOps → revisando código ou gerando artefatos sem intervenção humana a cada chamada, para bots internos de organização que atendem times inteiros sem vincular o uso a quem configurou o bot, e para serviços de terceiros publicados como GitHub Apps que oferecem funcionalidades baseadas em Copilot para múltiplas organizações clientes.
Por outro lado, não há motivo para trocar nada se o uso do Copilot continua sendo o tradicional: um dev interagindo com o Copilot Chat ou o Copilot CLI na própria máquina. Esse fluxo segue autenticado pelo usuário, como sempre foi, porque ali a atribuição individual é exatamente o comportamento desejado: a organização quer saber quem está usando o quê.
Vale lembrar que a funcionalidade está em public preview. No GitHub, isso costuma significar que a superfície de API pode mudar antes da disponibilidade geral, e que times que já colocarem agentes de produção sobre ela devem acompanhar o changelog para não serem pegos de surpresa por uma mudança de contrato.
O que ainda fica em aberto
O changelog não detalha limites de taxa específicos para chamadas feitas via token de instalação, nem se há diferença de SLA em relação a chamadas autenticadas por usuário. Também não há, no material publicado, um exemplo de código completo mostrando a troca do fluxo de usuário pelo installation token no SDK, só a referência à documentação de autenticação servidor a servidor, que quem for implementar precisa consultar diretamente.
Para organizações que já têm GitHub Apps internas e algum nível de automação rodando sobre o Copilot, a mudança reduz gambiarra. Para quem ainda não construiu nada automatizado, ela é, antes de mais nada, um sinal: o GitHub está tratando agentes como cidadãos de primeira classe na própria camada de autenticação da plataforma, não como apêndice do login de usuário.
Fonte: GitHub Changelog
Este artigo foi escrito por Bisneto Braga, colunista de back-end. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
PHP 8.5 adiciona operador pipe nativo, mas array_map ainda exige ajuste manual
O PHP 8.5, disponível desde novembro de 2025, trouxe o operador |> para encadear transformações de dados. Nem toda função do array_* se adapta direto: o pipe só passa um argumento, e isso muda como você refatora pipelines legados.