Symantec descobre novo ataque de pishing envolvendo o tema Prism
Ele é voltado para agências governamentais de EUA, Canadá, Austrália, alguns países europeus e Federação Russa.

Pesquisadores da Symantec descobriram uma nova campanha de ataque de pishing voltada para agências governamentais de EUA, Canadá, Austrália, alguns países europeus e Federação Russa.
Os criminosos decidiram tirar vantagem do mais recente e controverso tópico político – o programa Prism – para enviar e-mails que supostamente contêm documentos sobre o assunto:
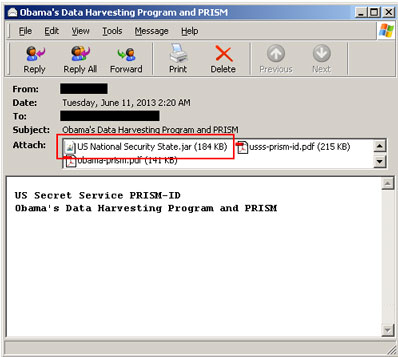
Os PDFs são inofensivos, mas o arquivo .jar não é. Ele é um Java↳Java42 conteúdosNovidades do Java 26 (para desenvolvedores)Dev (Back & Front) · mar 2026Visual Studio Code para Java: o guia completo (dicas, configuração e extensões)Dev (Back & Front) · out 2025Quarkus: Modernizando a linguagem Java para a era da nuvemDev (Back & Front) · nov 2020Ver tudo em Dev (Back & Front) → RAT chamado jRat, e dá ao cibercriminoso acesso e controle completo ao computador da vítima.
Em teoria, todos os sistemas operacionais são afetados, e basta que o Java esteja instalado para que o sistema seja comprometido. Segundo os pesquisadores, o RAT atinge Windows, Linux↳Linux34 conteúdosKali Linux em um Servidor VPS: como, quando e por que usar?DevSecOps · dez 2024Construindo um Windows Service ou Linux Daemon com Worker Service & .NET Core – Parte 2Dev (Back & Front) · jul 2020Criando uma WebApi utilizando .NET, Linux e VSCodeDev (Back & Front) · ago 2019Ver tudo em DevSecOps →, Mac OS X, FreeBSD, OpenBSD e Solaris – apesar de eles não terem feito testes em todos os sistemas – e ele possui uma ferramenta que permite a construção de versões personalizadas do RAT.
Em comparação com o servidor C&C usado na campanha atual com a lista daqueles usados em ataques anteriores, eles concluíram que os mesmos criminosos optaram anteriormente por ataques mais complexos. “O ataque foi simplificado, já que ele não envolve um exploit ou um executável shellcode/payload, confiando simplesmente em um applet Java”.
Mas os pesquisadores enfatizaram que o fato de o ataque ser mais simples não significa que ele seja menos perigoso que alguns mais antigos, já que pode se espalhar mais facilmente, uma vez que os exploits normalmente são limitados para funcionarem em versões específicas de softwares vulneráveis e sistemas operacionais, enquanto esse RAT pode se espalhar em qualquer sistema no qual o Java esteja instalado. “Na verdade, o ataque não foi apenas simplificado, mas se tornou mais estável e virulento, o que é um grande upgrade”, concluíram os pesquisadores.
Com informações de Help Net Security

Logitech traz o G305 X Superlight ao Brasil com 130 horas de bateria
Logitech começou a vender o G305 X Superlight no mercado brasileiro em 16 de setembro. O preço sugerido ficou em R$ 449,90.

Chip Jalapeño estreia e a Nvidia sente o baque

Claude fora do ar: sua stack tem plano B?
NVIDIA lança Nemotron 3.5 Lightning e transforma roteamento de modelos
 Redação iMasters
Zuckerberg critica o discurso apocalíptico da IA e aposta em pesos abertos
Redação iMastersMalware invisível cria uma segunda área de trabalho no Windows
Redação iMastersGolpe no Zimbra invade emails de governos sem exigir único clique
 Ana Luiza