Pesquisador descobre vulnerabilidades em senhas do WordPress
Falha CVE-2016-10033 existe na biblioteca PHPMailer.

O pesquisador independente de segurança, Dawid Golunski, divulgou uma prova de conceito de um exploit de para uma vulnerabilidade de execução remota não-autenticada de código no WordPress↳WordPress9 conteúdosAndroid push notifications com Quasar Framework, Firebase e integração com WordPressDev (Back & Front) · mai 2019Simplificando a acessibilidade de documentos: introduzindo a integração do ONLYOFFICE DocSpace com WordPress e DrupalDev (Back & Front) · abr 2024Como criar seu site WordPress com um único prompt de IA em minutos?Dev (Back & Front) · mar 2025Ver tudo em Dev (Back & Front) → 4.6 (CVE-2016-10033) e informações sobre uma vulnerabilidade zero-day de redefinição de senha não autorizada (CVE-2017-8295) na versão mais recente do CMS.
A vulnerabilidade CVE-2016-10033 existe na biblioteca PHPMailer e pode ser explorada por invasores remotos não autenticados para obter acesso e comprometer um servidor de aplicativos de destino no qual uma versão vulnerável do WordPress Core esteja instalada (na configuração padrão), conforme o site Help Net Security.
[awprm urls=https://imasters.com.br/cms/wordpress/as-funcoes-mais-utilizadas-no-wordpress-para-validacao-de-dados/,https://imasters.com.br/cms/wordpress/15-dicas-de-seguranca-para-wordpress-em-video/]
“Não são necessários plugins ou configurações não-padrão para explorar a vulnerabilidade”, observou Golunski.
Um vídeo com o exploit também foi divulgado:
A falha foi divulgada de forma responsável para a Fundação WordPress, e foi corrigida em janeiro, com o lançamento do WordPress 4.7.1.
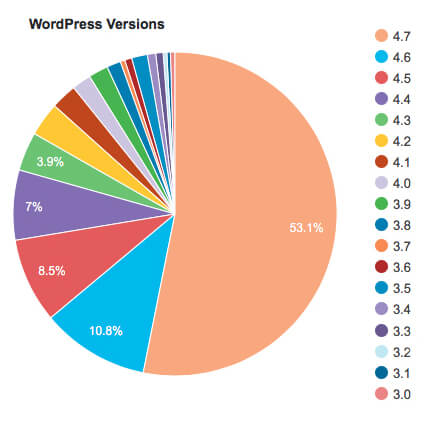
Segundo números da própria Fundação, quase 11% de todas as instalações WordPress ainda estão presos na versão 4.6 e sujeitos ao bug.
E, como Golunski observou, é possível que as versões mais antigas do WordPress também sejam afetadas pela mesma falha, então a porcentagem de instalações vulneráveis poderia ser consideravelmente maior:
Os administradores que ainda executam essas versões mais antigas do CMS devem atualizar para versões mais recentes, idealmente para a mais recente (v4.7.4).
Ainda assim, isso pode não ser uma garantia contra comprometimentos, já que Golunski também divulgou publicamente informações e código POC para uma vulnerabilidade de redefinição de senha não autorizada (CVE-2017-8295) que a Fundação WordPress ainda está corrigindo.
Segundo ele e BeyondSecurity, cuja equipe de segurança coordenou a divulgação da falha aos desenvolvedores WordPress, a descoberta da vulnerabilidade remonta a meados de 2016. Golunski a encontrou na versão 4.3.1 do CMS.
“O WordPress tem um recurso de redefinição de senha que contém uma falha que pode, em alguns casos, permitir que os invasores tenham acesso ao link de redefinição de senha sem autenticação anterior. Tal ataque poderia permitir que o criminoso tivesse acesso não autorizado à conta de uma usuário do WordPress”, explicou a BeyondSecurity. A empresa afirmou ainda que a vulnerabilidade decorre do fato de o WordPress estar usando dados não confiáveis por padrão ao criar um e-mail de redefinição de senha que deveria ser entregue apenas para o e-mail associado com a conta do proprietário.
Golunski diz que esse problema foi relatado à equipe de segurança do WordPress várias vezes, mas ela não confirmou se ele foi corrigido.

Logitech traz o G305 X Superlight ao Brasil com 130 horas de bateria
Logitech começou a vender o G305 X Superlight no mercado brasileiro em 16 de setembro. O preço sugerido ficou em R$ 449,90.

Chip Jalapeño estreia e a Nvidia sente o baque

Claude fora do ar: sua stack tem plano B?
NVIDIA lança Nemotron 3.5 Lightning e transforma roteamento de modelos
 Redação iMasters
Zuckerberg critica o discurso apocalíptico da IA e aposta em pesos abertos
Redação iMastersMalware invisível cria uma segunda área de trabalho no Windows
Redação iMastersGolpe no Zimbra invade emails de governos sem exigir único clique
 Ana Luiza