





Onda de ciberataques no mundo coloca em cheque a segurança digital
Malware explora uma falha, conhecida como "EternalBlue", nos sistemas Windows, exposta em documentos vazados da NSA em abril deste ano.

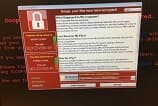
Na última sexta-feira, um ciberataque de nível global atingiu várias empresas e instituições no mundo todo, incluindo 60 hospitais públicos do Reino Unido, a empresa de telecomunicações Telefónica e o banco Santander, na Espanha.
Uma análise da Kaspersky apontou que mais de 45 mil computadores já haviam sido infectados até a tarde da sexta-feira. Embora os ataques mais notórios tenham acontecido na Europa Ocidental, o país com maior número de PCs vitimados foi a Rússia. O Brasil também teve diversos casos, com empresas e órgãos públicos de 14 estados mais o Distrito Federal tendo sido atingidos, a saber: Petrobras, Instituto Nacional do Seguro Social (INSS) em todo o Brasil, Tribunais da Justiça de São Paulo, Sergipe, Roraima, Amapá, Rio Grande do Sul, Mato Grosso do Sul, Minas Gerais, Rio Grande do Norte, Piauí, Bahia e Santa Catarina, Ministério Público de São Paulo, Itamaraty e Instituto Brasileiro de Geografia e Estatística (IBGE).
De acordo com a empresa de segurança, o malware, chamado de WannaCry, é um ransomware que sequestra o acesso aos dados e pedem uma recompensa. Ele inutiliza o sistema ou os dados da vítima até que seja paga uma quantia em dinheiro – entre US$ 300 e US$ 600 em Bitcoins.
[awprm urls=https://imasters.com.br/noticia/ciberespionagem-encabeca-lista-de-maiores-preocupacoes-de-seguranca/,https://imasters.com.br/noticia/hackers-interceptam-codigos-de-seguranca-enviados-via-sms-e-roubam-contas-de-banco/]
O malware explora uma falha, conhecida como “EternalBlue”, nos sistemas Windows, exposta em documentos vazados da Agência Nacional de Segurança dos Estados Unidos (NSA) em abril deste ano. No dia 14 de março, a Microsoft liberou uma atualização para corrigir o problema, mas muitos computadores ainda não tinham a atualização, o que ajuda a explicar a razão para o ataque ter sido bem-sucedido. A falha afeta as seguintes versões do Windows: Vista, Server 2008, 7, Server 2008 R2, 8.1, Server 2012, Server 2012 R2, RT 8.1, 10 e Server 2016.
O problema é que, segundo agência europeia de segurança Europol, o ataque pode se tornar ainda maior, já que os números ainda estão subindo. Até o momento, o ataque já vitimou mais de 200 mil pessoas em mais de 150 países.
A recomendação é que todos os computadores de empresas fiquem atualizados com o patch de segurança oficial da Microsoft (disponível aqui) e que tenham soluções de proteção instalada.

Logitech traz o G305 X Superlight ao Brasil com 130 horas de bateria
Logitech começou a vender o G305 X Superlight no mercado brasileiro em 16 de setembro. O preço sugerido ficou em R$ 449,90.

Chip Jalapeño estreia e a Nvidia sente o baque

Claude fora do ar: sua stack tem plano B?
NVIDIA lança Nemotron 3.5 Lightning e transforma roteamento de modelos
 Redação iMasters
Zuckerberg critica o discurso apocalíptico da IA e aposta em pesos abertos
Redação iMastersMalware invisível cria uma segunda área de trabalho no Windows
Redação iMastersGolpe no Zimbra invade emails de governos sem exigir único clique
 Ana Luiza






