Falha no kernel do Linux permite acesso como root
Uma falha na implementação do protocolo RDS no kernel do Linux↳Linux34 conteúdosKali Linux em um Servidor VPS: como, quando e por que usar?DevSecOps · dez 2024Construindo um Windows Service ou Linux Daemon com Worker Service & .NET Core – Parte 2Dev (Back & Front) · jul 2020Criando uma WebApi utilizando .NET, Linux e VSCodeDev (Back & Front) · ago 2019Ver tudo em DevSecOps → pode ser explorada para se obter privilégios de root (conhecido como superuser) ou permissões no sistema da vítima. Os criminosos podem usar a falha para obter, remotamente, o controle completo da máquina assim que tiverem invadido o sistema.
As versões do kernel afetadas são as 2.6.30 até a 2.6.36-rc8. Os desenvolvedores do Linux já providenciaram uma correção no repositório Git que resolve o problema. Distribuidores provavelmente lançarão novas versões do kernel em breve.
O descobridor da vulnerabilidade, Dan Rosenberg, apresenta um paliativo: ele recomenda não carregar o kernel a partir de echo “alias net-pf-21 off” > /etc/modprobe.d/disable-rds (como root). A maioria dos sistemas não será afetada se não usarem o protocolo.
De acordo com Roserberg, o problema ocorreu porque as funções do kernel no protocolo RDS não checam corretamente os endereços fornecidos quando dados são copiados da memória do kernel e da memória do usuário. Como resultado, usuários locais podem indicar um endereço básico dentro do kernel para uma estrutura socket. Assim, em seguida, código pode ser escrita na memória do kernel e ser lançado junto com direitos do kernel quando certos sockets são chamados.
Há apenas algumas semanas, uma falha na biblioteca GNU-C foi tornada pública, e ela também permitia que criminosos expandissem seus direitos no sistema.
Com informações de H-Online
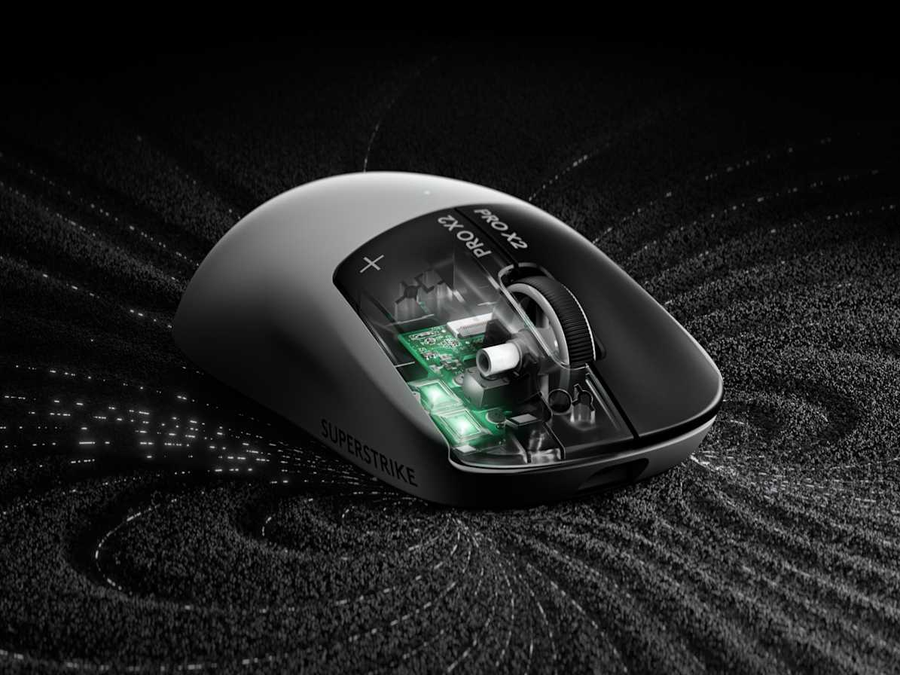
Logitech traz o G305 X Superlight ao Brasil com 130 horas de bateria
Logitech começou a vender o G305 X Superlight no mercado brasileiro em 16 de setembro. O preço sugerido ficou em R$ 449,90.
Chip Jalapeño estreia e a Nvidia sente o baque
Claude fora do ar: sua stack tem plano B?
NVIDIA lança Nemotron 3.5 Lightning e transforma roteamento de modelos
 Redação iMasters
Zuckerberg critica o discurso apocalíptico da IA e aposta em pesos abertos
Redação iMastersMalware invisível cria uma segunda área de trabalho no Windows
Redação iMastersGolpe no Zimbra invade emails de governos sem exigir único clique
 Ana Luiza