Falha do iOS permite que malware seja instalado no lugar de apps
A falha ocorre pois o iOS não verifica os certificados de uma nova versão do app se ele utilizar o mesmo identificador de conjunto (bundle identifier).

Nesta semana, surgiu um novo malware para Mac que explora softwares pirateados para infectar iGadgets via USB. A Apple foi rápida e corrigiu o problema, mas agora ela e usuários de seus gadgets têm uma nova dor de cabeça.
No mundo corporativo, funcionários com iPhones, por exemplo, não utilizam a App Store para baixar os aplicativos desenvolvidos pela sua empresa. Nesse caso, tudo é feito pela distribuição ad hoc. O departamento de TI manda um e-mail com um link para que o empregado baixe o aplicativo que está hospedado no servidor da empresa.
A FireEye, uma empresa de pesquisa em segurança, revelou que esse método de distribuição está sendo utilizado para instalar malwares em iGadgets com ou sem jailbreak.
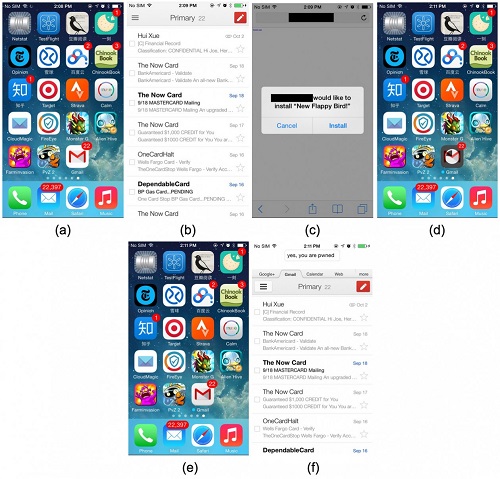
O processo acontece assim: o usuário recebe um e-mail ou uma mensagem de texto (phishing) que o convida a baixar o “novo jogo Flappy Bird” (ou algum outro app/jogo que tenha bastante apelo). Ao acessar o link, uma versão de algum outro aplicativo (no caso da demonstração feita pela FireEye, do Gmail) é baixada/instalada no iPhone da pessoa sem que ela saiba (inclusive reproduzindo o visual original).
A falha ocorre pois o iOS↳iOS38 conteúdosO X do Xamarin Forms – O guia das funcionalidades nativas – Parte 01: iOSDev (Back & Front) · abr 2019Desenvolvedores: Apple libera terceiro beta do iOS 12.4Dev (Back & Front) · mai 201910 bibliotecas que todo desenvolvedor iOS deve substituir ainda em 2024Dev (Back & Front) · out 2024Ver tudo em Dev (Back & Front) → não verifica os certificados de uma nova versão do app se ele utilizar o mesmo identificador de conjunto (bundle identifier). Ao instalar o malware, ele tem acesso a todas as informações locais armazenadas pelo antigo app. Vale notar que os apps nativos do iOS não podem ser “substituídos” no “Masque Attack”, apenas aplicativos de terceiros.
A empresa de segurança confirmou o problema nas seguintes versões do iOS: 7.1.1, 7.1.2, 8.0, 8.1 e 8.1.1 beta. Ainda de acordo com eles, a Apple foi notificada sobre o problema no dia 26 de junho, mas até o momento não tomou as providências necessárias para corrigir a falha.
Até que isso aconteça, você pode se proteger das seguintes maneiras: instalando apenas aplicativos distribuídos pela App Store; no caso de distribuição ad hoc, certificando-se de que a fonte em questão seja a sua empresa ou um desenvolvedor da sua confiança (se realizar testes de uma versão beta).
Abaixo, uma demonstração do Masque Attack:
Com informações de MacMagazine

Logitech traz o G305 X Superlight ao Brasil com 130 horas de bateria
Logitech começou a vender o G305 X Superlight no mercado brasileiro em 16 de setembro. O preço sugerido ficou em R$ 449,90.

Chip Jalapeño estreia e a Nvidia sente o baque

Claude fora do ar: sua stack tem plano B?
NVIDIA lança Nemotron 3.5 Lightning e transforma roteamento de modelos
 Redação iMasters
Zuckerberg critica o discurso apocalíptico da IA e aposta em pesos abertos
Redação iMastersMalware invisível cria uma segunda área de trabalho no Windows
Redação iMastersGolpe no Zimbra invade emails de governos sem exigir único clique
 Ana Luiza