Ameaça BitCrypt que combina ransomware e roubo de Bitcoin é descoberta
Descoberta foi feita pela Trend Micro.

A Trend Micro, empresa de soluções de segurança, descobriu duas novas variações de ataque da ameaça BitCrypt. Os novos golpes combinam a característica ransomware do BitCrypt com o roubo de fundos de várias carteiras de criptomoedas, como o Bitcoin.
A primeira variante, nomeada TROJ_CRIBIT.A, acrescenta a extensão “.bitcrypt” a quaisquer arquivos criptografados e utiliza bilhete de resgate somente em inglês. A segunda variante, TROJ_CRIBIT.B, anexa a extensão “.bitcrypt 2” e usa um bilhete de resgate multilíngue com 10 línguas inclusas que aparecem na seguinte ordem: inglês, francês, alemão, russo, italiano, espanhol, português, japonês, chinês e árabe.
O bilhete de resgate em inglês diz o seguinte:
Atenção!!!
Seu BitCrypt ID: [ID da transação]
Todos os arquivos necessários no seu PC (fotos, documentos, bases de dados e outros) foram codificados com uma chave única RSA- 1024.
A decodificação de seus arquivos só é possível através de um programa especial que é único para cada ID BitCrypt.
Especialistas de serviços de reparação de computadores e laboratórios de antivírus não serão capazes de ajudá-lo.
Para receber o programa decodificador, você precisa clicar neste link [site malicioso no1] e seguir as instruções.
Se o link atual não funcionar e você precisar restaurar os arquivos, siga estas instruções:
1. Tente abrir este link [site malicioso no2]. Se você não conseguir, avance para o passo 2.
2. Baixe e instale o navegador “TOR” [Website do Projeto Tor].
3. Após a instalação, inicie o navegador “TOR” e coloque o seguinte endereço [site malicioso no 3].
Lembre-se, quanto mais rápido você agir, mais chances de recuperar seus arquivos sem danos.
O texto em outras línguas é bastante semelhante, embora pareçam ter sido traduzidos mecanicamente. Além de anexar a extensão “.bitcrypt 2” e apresentar o bilhete, o TROJ_CRIBIT.B muda o papel de parede para um fundo preto sólido, com o texto em branco notificando o usuário de seu atual problema.
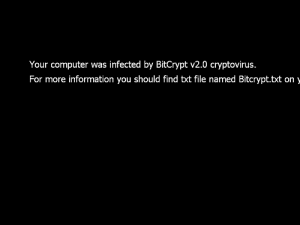 Figura 1 . Papel de parede
Para tornar a análise mais difícil, o ransomware não deixa uma cópia de si mesmo no sistema, dificultando a aquisição de uma cópia para estudo de comportamento e identificação do vetor de infecção.
Ao investigar mais, a Trend Micro descobriu uma variante do FAREIT, malware que rouba informação – trata-se do TSPY_FAREIT.BB, que faz o download do TROJ_CRIBIT.B. Essa variação também possui a capacidade de roubar informações de várias carteiras Bitcoin por meio da tentativa de extrair informações a partir dos arquivos wallet.dat (Bitcoin), electrum.dat (Electrum) e .wallet (MultiBit).
Como com o CryptoLocker, os usuários são encaminhados para um site com aparência profissional com o objetivo de desbloquearem seus arquivos. Na verdade, o site é parte da Deep Web, uma vez que só é acessível se for utilizado o navegador Tor. No entanto, os criminosos têm cuidadosamente fornecido um link para o Tor2Web, um serviço que permite aos usuários visitar sites na Deep Web sem usar o Tor. Eles são requisitados a usar o ID BitCrypt encontrado no bilhete de resgate. 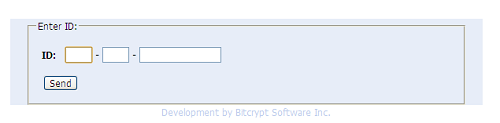 Figura 2 . ID BitCrypt de login
Depois de fazer o login, o usuário é direcionado para a página inicial do BitCrypt, que se descreve como Bitcrypt Software Inc. e fornece ao usuário instruções sobre como recuperar seus dados.
Entretanto, ao mesmo tempo, é apresentada uma demanda de pagamento de 0,4 BTC – isso, em valores atuais, pode ser convertido em aproximadamente US$ 240. Os cibercriminosos até mesmo incluem uma página de FAQ em seu site, como pode ser visto na imagem abaixo.
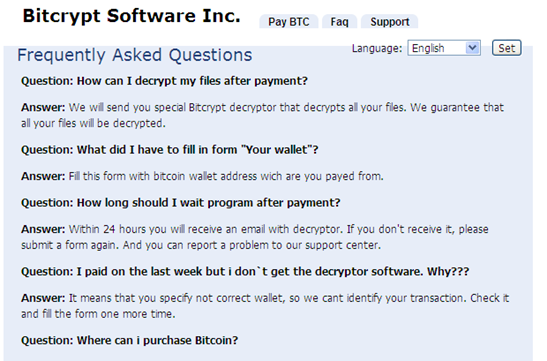 Figura 3. FAQ do BitCrypt
O BitCrypt é apenas a última dentre muitas ameaças relacionadas ao Bitcoin identificadas em tempos recentes. Mesmo com a queda do valor do Bitcoin – o menor desde seus picos no final do ano passado – o montante ainda é grande o suficiente para que seja um alvo valioso para roubos.

Logitech traz o G305 X Superlight ao Brasil com 130 horas de bateria
Logitech começou a vender o G305 X Superlight no mercado brasileiro em 16 de setembro. O preço sugerido ficou em R$ 449,90.

Chip Jalapeño estreia e a Nvidia sente o baque

Claude fora do ar: sua stack tem plano B?
NVIDIA lança Nemotron 3.5 Lightning e transforma roteamento de modelos
 Redação iMasters
Zuckerberg critica o discurso apocalíptico da IA e aposta em pesos abertos
Redação iMastersMalware invisível cria uma segunda área de trabalho no Windows
Redação iMastersGolpe no Zimbra invade emails de governos sem exigir único clique
 Ana Luiza