Vercel coloca Priority Projects em beta público para quem roda Next.js em produção
- Leitura
- 6 min
- Tabelas
- 1
- Código
- 4
- Fontes
- 1
O add-on paga para identificar bots de verdade, rotular tráfego suspeito e bloquear scripts não aprovados usando CSP, sem adicionar JavaScript no cliente.
A Vercel abriu o beta público do Priority Projects, um upgrade opcional por projeto disponível para times Pro e Enterprise, segundo o changelog oficial da empresa. Não é um recurso de performance ou de build: é uma camada de segurança e observabilidade↳Observabilidade11 conteúdosObservabilidade para APIs: os desafios e benefícios dessa abordagemDev (Back & Front) · jan 2025Falhas em Observabilidade afetam os Apps e a Segurança das OrganizaçõesDev (Back & Front) · nov 2023ADK Java 1.0: O Google quer que você pare de gambiarra Python no seu backendMarketing Tech · abr 2026Ver tudo em DevSecOps → que mira direto no que mais dói em produção hoje: saber quem (ou o quê) está batendo no seu front, e quais scripts de terceiros estão realmente rodando na página.
Para quem constrói com Next.js↳Next.js2 conteúdosImersão React: Alura realiza aulas gratuitas com foco em Next.JSGestão Dev & TI · jan 2021Criando sua primeira aplicação com RemixDev (Back & Front) · set 2024Ver tudo em Dev (Back & Front) → na Vercel, isso muda a forma de pensar o Firewall, que até agora era basicamente regra por IP, path e rate limit. Agora entra sinal de bot estruturado, rótulo de origem de tráfego e, principalmente, um inventário de scripts client-side construído em cima de Content Security Policy (CSP).
Sinais de bot: dado estruturado em vez de adivinhação
O bot protection básico (desafiar tráfego não-browser liberando bots verificados) já é gratuito em todos os planos. O Priority adiciona granularidade: categoria do bot, status de verificação e nome quando disponível.
Isso aparece em três lugares diferentes do seu código:
- Regras de Firewall: você pode casar por
bot_name,bot_category,bot_statusebot_protection, pelo dashboard ou viavercel firewall rules add. - Código da aplicação: os headers
x-vercel-bot-category,x-vercel-bot-nameex-vercel-verified-botchegam em Routing Middleware e em Vercel Functions, prontos para lógica condicional. - Logs e Observability: o Firewall Observability ganha o campo
botCategorypara tráfego não verificado, e os Log Drains passam a carregar a classificação do bot.
Na prática, dá para escrever uma regra que desafia só crawlers de IA↳Inteligência artificial440 conteúdosUX e IA: Transformando Experiências Digitais com Inteligência ArtificialProduto & UX · jan 2025MCP: O que é e por que você vai ouvir falar disso em breve?AI · jul 2025IA generativa e a urgência de reconstruir nossa relação com a verdadeAI · jun 2025Ver tudo em AI → em /checkout, por exemplo, sem tocar no resto do site. Antes disso, separar "bot bom" de "bot ruim" dependia de heurística própria ou de serviço terceiro; agora é um header que você lê direto na edge function.
Traffic Sources: rotular Tor, VPN e proxy residencial
O segundo bloco são os rótulos de Traffic Sources: requests vindos de nós de saída Tor, VPNs, proxies abertos ou anonimizantes, proxies residenciais, e tráfego marcado por blocklists de abuso. Uma mesma requisição pode carregar múltiplos rótulos ao mesmo tempo.
Esses rótulos ficam disponíveis em regras de Firewall customizadas, no Firewall Observability, e no header x-vercel-waf-source dentro da aplicação. Para habilitar o managed ruleset de Traffic Sources pela CLI, o fluxo é:
vercel firewall managed-rulesets enable traffic-sources
vercel firewall diff
vercel firewall publish
O primeiro comando só prepara ("stages") a mudança; o diff mostra o que vai mudar antes de você aplicar com publish. Vale o aviso que a própria Vercel faz: VPN e proxy residencial também são usados por gente legítima, então bloquear direto sem revisar o tráfego primeiro é tiro no pé. O caminho recomendado é logar e analisar antes de travar.
Page Integrity: inventário de scripts sem JavaScript extra
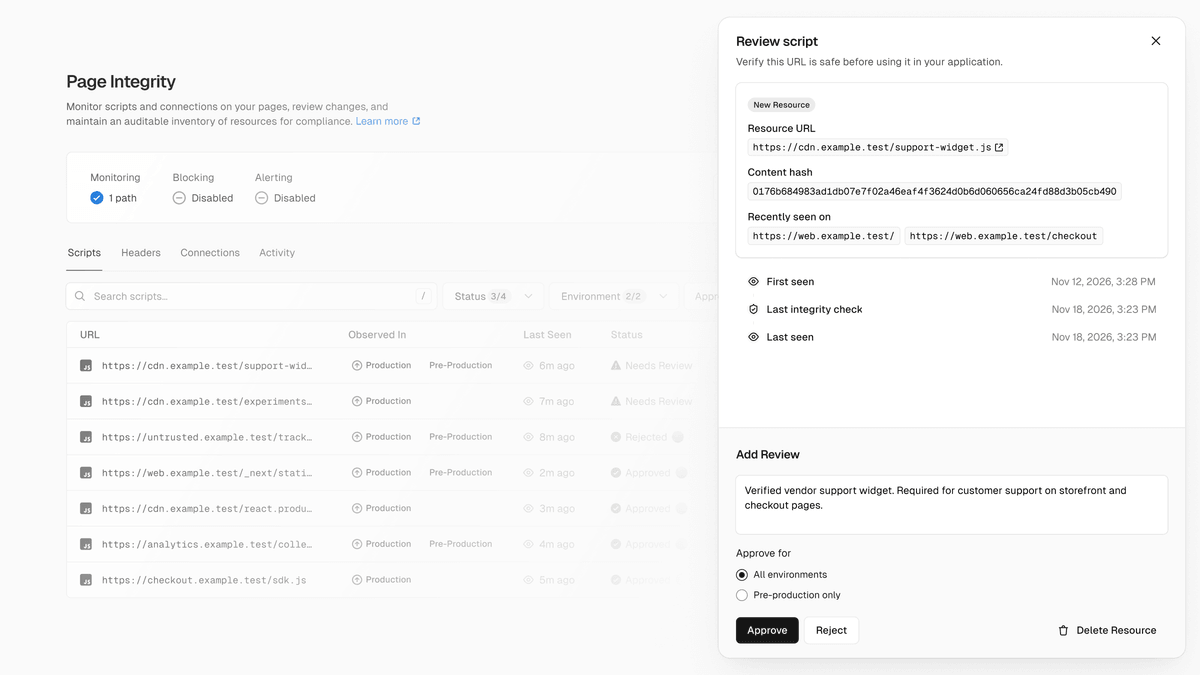
Este é o pedaço que mais interessa a quem trabalha no front todo dia. O Page Integrity monitora conexões e scripts client-side, alerta quando aparece script ou conexão nova, e pode bloquear o que não estiver aprovado. A parte elegante é como ele faz isso: usando CSP para descoberta e enforcement, sem injetar JavaScript no cliente. Isso importa porque qualquer camada de monitoramento que roda no browser compete por tempo de main thread com o seu app; aqui o trabalho pesado fica do lado do header HTTP.
O fluxo tem três estágios, pensados para não quebrar produção do dia para a noite:
- Detect: descobre scripts usando headers de CSP em modo
report-only, em requisições amostradas. - Review: você aprova ou rejeita cada script, registrando a justificativa de negócio.
- Block: aplica uma CSP que efetivamente bloqueia qualquer recurso fora do inventário aprovado.
Page Integrity precisa ser habilitado separadamente do resto do Priority, e tem billing próprio: US$ 2 por mil page views monitoradas, cobrindo até 100 scripts por view. Pelo dashboard dá para configurar o monitoramento e revisar os recursos; pela CLI, o inventário também é consultável:
vercel page-integrity scripts list
vercel page-integrity headers list
vercel page-integrity connections list
Na prática, isso ataca um problema crônico de qualquer time de front médio: ninguém sabe ao certo quantos scripts de terceiros (analytics, pixel de ads, chat, A/B testing) estão carregando na página em produção, nem quando alguém adicionou um novo sem passar por revisão. É basicamente um SBOM para o client-side, aplicado via CSP.
Firewall: limites maiores, rate limit por resposta, OWASP liberado para Pro
O Priority também destrava capacidade extra no Firewall que já existe. As DDoS alerts continuam gratuitas em todos os planos, mas o Priority soma alertas de anomalia para tráfego de bot e requisições que batem em regras do sistema ou customizadas, configuráveis em Settings > Alerts com entrega por e-mail, Slack ou webhook. Para ver alertas recentes pela CLI:
vercel alerts --since 24hO OWASP Core Ruleset, que projetos Enterprise já podem habilitar sem precisar do Priority, passa a ficar disponível para Pro através do Priority (habilitação via vercel firewall managed-rulesets enable owasp --yes seguido de vercel firewall publish), com cobrança separada por requisição e por GB de payload inspecionado. O rate limiting também ganha condição por resposta: dá para contar só respostas 401 de login falho, ou 404 de página inexistente, em vez de contar toda requisição que bate na regra, o que reduz bastante falso positivo em cenários de abuso de endpoint.
Os limites numéricos também sobem:
| Limite do Firewall | Pro (padrão → Priority) | Enterprise (padrão → Priority) |
|---|---|---|
| Regras personalizadas | 40 → 100 | 250 → 500 |
| Regras de bypass do sistema | 10 → 30 | 75 → 200 |
Preço e quando faz sentido habilitar
Priority custa US$ 200 por projeto por mês, fora o billing separado do Page Integrity. A habilitação é pelo dashboard (na página de Firewall ou Settings do projeto) ou pela CLI:
vercel upgrade
vercel project priority enable <project-id>
Esse preço torna a decisão simples de enquadrar: para um projeto pessoal, um MVP ou um site institucional de baixo tráfego, US$ 200/mês é caro demais pelo que entrega, ainda mais com o Page Integrity cobrando por page view em cima disso. Onde o cálculo muda é em aplicações com checkout, área logada ou qualquer superfície onde script de terceiro não auditado é risco real de dado vazando ou de ataque de skimming (o cenário clássico que listas de CSP tentam prevenir há anos, mas que poucos times mantêm atualizado na mão).
O ponto de atenção fica no estágio de Block do Page Integrity: uma CSP mal calibrada pode derrubar um script legítimo que ninguém lembrava de aprovar, ou que um fornecedor trocou de domínio sem avisar. O desenho em três estágios (Detect, Review, Block) existe exatamente para mitigar isso, mas times que pularem a fase de revisão e forem direto ao bloqueio vão sentir na pele algo parecido com um CORS mal configurado: funciona no dev, quebra em produção.
Fonte: Vercel Changelog
Highlights
- Priority Projects entra em beta público na Vercel para Pro e Enterprise com sinais de bot, Traffic Sources e Page Integrity
- Page Integrity monitora scripts client-side via CSP sem JavaScript extra, custa US$ 2 por mil page views, até 100 scripts por view
- Firewall ganha rate limit por resposta (contar só 401 de login falho, não toda requisição), OWASP liberado para Pro via Priority
- Priority custa US$ 200 por projeto/mês; regras customizadas dobram de 40 para 100 no Pro, 250 para 500 no Enterprise
Este artigo foi escrito por Carina Ferreira, colunista de front-end. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.

Hy4 Flash da Tencent entra na AI Gateway da Vercel custando um décimo do Hy4 completo
A Vercel adicionou o Hy4 Flash, da Tencent, à AI Gateway com desconto introdutório de 50% até 29 de novembro de 2026. O modelo mantém os recursos do Hy4 completo, como contexto de 1 milhão de tokens e raciocínio que pode ser desligado, a cerca de um décimo do preço por token.