Sem marco legal de cibersegurança, o Brasil segue sendo o alvo mais fácil da América Latina
- Leitura
- 5 min
- Tabelas
- 1
- Fontes
- 1
O Brasil concentra mais da metade dos ciberataques da região e ainda não tem uma lei geral de cibersegurança: o projeto está parado no Senado desde setembro, enquanto empresas e times de engenharia pagam a conta do vácuo regulatório.
Trabalho com conselhos de administração há tempo suficiente para saber que orçamento de segurança não nasce de boa vontade de CTO. Nasce de risco que vira número no balanço, ou de lei que vira multa. O Brasil não tem nem uma coisa nem outra em escala suficiente, e isso explica por que o país concentra mais da metade dos ciberataques da América Latina, segundo o Panorama de Ameaças 2025/2026 da Kaspersky, apresentado em 10 de novembro de 2026 na Praia do Forte (BA). Quem constrói sistema sente esse vácuo todos os dias, mesmo sem saber nomear.
O vácuo que vira dívida técnica, não só jurídica
O Brasil tem uma Política Nacional de Cibersegurança↳Segurança171 conteúdosCibersegurança no Brasil: 6 passos para sair da estagnaçãoDevSecOps · jul 2025O papel do CISO para transformar a cibersegurança em uma alavanca de reputação para as empresasDevSecOps · mar 2024Itaipu Parquetec e Exército Brasileiro realizam exercício de cibersegurança em BrasíliaDev (Back & Front) · set 2025Ver tudo em DevSecOps → desde dezembro de 2023, mas ela nasceu de decreto, não de lei. O texto original do Gabinete de Segurança Institucional previa uma agência nacional; o que saiu foi um comitê, sem o mesmo poder de fiscalização e penalidade. Para engenharia, a diferença é concreta: sem lei que defina obrigação setorial, prazo de notificação de incidente e penalidade por negligência técnica, o board não tem motivo externo para priorizar o orçamento de segurança acima de qualquer outra linha do roadmap.
O próprio governo admite o buraco. Em maio de 2026, o diretor de segurança cibernética do GSI foi direto:
Nós não temos no Brasil ainda uma Lei Geral de Segurança que estabeleça os setores, as obrigações de cada um, os modelos de cooperação.
Luiz Fernando Moraes da Silva, diretor de segurança cibernética do GSI
Os números que a Kaspersky trouxe da Praia do Forte
O relatório cobre o período de setembro de 2025 a setembro de 2026 e coloca o Brasil no topo de quase toda categoria de ataque na região, inclusive por habitante, o que descarta o argumento de que o país só lidera porque tem mais gente conectada.
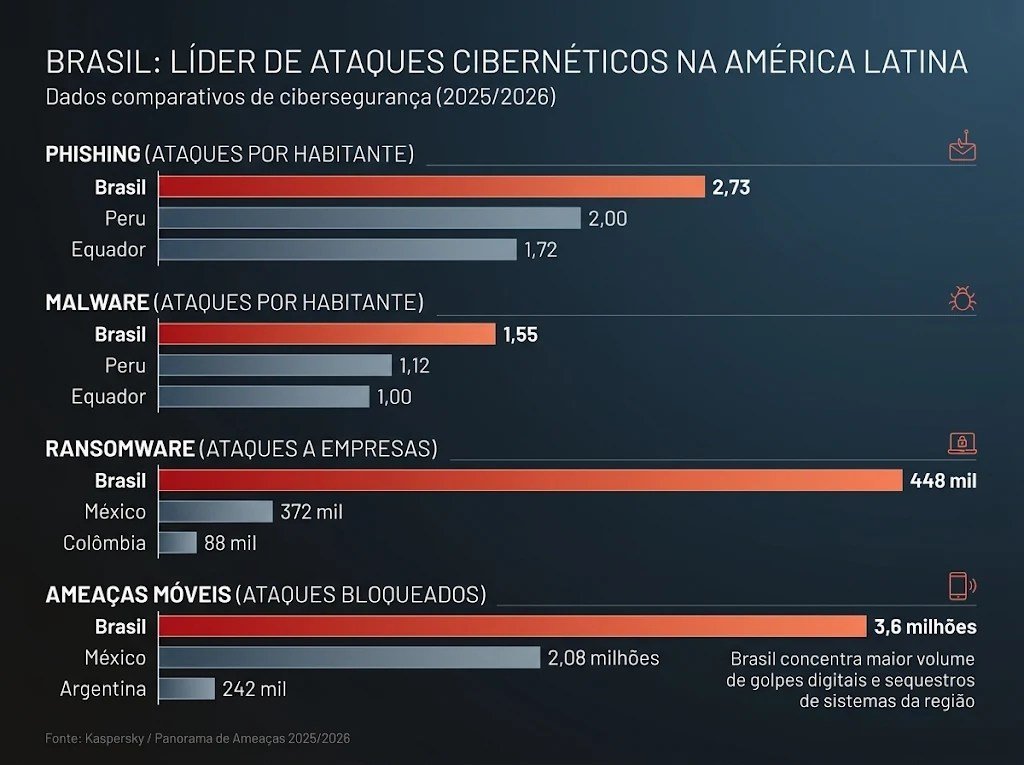
| Tipo de ataque | Volume no Brasil | Posição regional |
|---|---|---|
| Phishing | 583 milhões bloqueados | 1º, 2,73 por habitante |
| Malware | 330 milhões bloqueados | 1º, 1,55 por habitante |
| Ransomware | 448 mil ataques | 43% do total regional |
| Trojan bancário | 1,7 milhão de tentativas | alta de 15%, ~5 mil/dia |
| Ameaças móveis | 3,6 milhões de ataques | 1º, 3,6x o período anterior |
O alvo preferencial não é o setor financeiro, é o próprio Estado: órgãos de governo responderam por 26,5% dos ataques, o dobro do segundo colocado (varejo e atacado). Some isso ao roubo de US$ 6,3 bilhões da Binance por hackers ligados à Coreia do Norte, ao ataque que desligou freezers de supermercados na França e, no Brasil, ao ataque à corretora Mercado Bitcoin e às falhas sob suspeita de ciberataque no Porto de Santos: o cenário não é hipotético, é a semana que passou.
Nós não temos no Brasil ainda uma Lei Geral de Segurança que estabeleça os setores, as obrigações de cada um, os modelos de cooperação
O projeto que está parado desde setembro
O PL 4.752/2025, que institui o Marco Legal da Cibersegurança e cria uma autoridade nacional para o setor, foi aprovado na Comissão de Constituição e Justiça do Senado em dezembro de 2025. Desde então, está parado na Comissão de Ciência e Tecnologia, sem data de votação. A última movimentação foi em 4 de setembro de 2026, quando emendas foram enviadas ao relator, senador Jorge Seif (PL-SC). Fabio Assolini, pesquisador líder de segurança da Kaspersky para as Américas, resume o padrão:
Os políticos têm feito pouco para mudar isso. A gente só vê uma reação quando um dos políticos ou alguém proeminente é vítima de um ataque desse.
Fabio Assolini, pesquisador líder de segurança da Kaspersky para as Américas
A lição do Chile, lida com olhos de quem arquiteta sistema
O Chile operava num nível de proteção parecido com o resto da região até 2018, quando o grupo Lazarus, ligado à Coreia do Norte, roubou US$ 10 milhões do Banco de Chile. O episódio virou vergonha nacional e, só depois disso, senadores e o setor privado chileno aprovaram leis de cibersegurança severas, com obrigações setoriais e agência ativa. O Chile hoje é citado pela própria Kaspersky como modelo regional. Assolini resume o padrão brasileiro em uma frase: "O Brasil é lento para aprovar essas coisas e geralmente a coisa só anda depois que o leite foi derramado."
O contra-argumento que eu levo a sério
Seria ingênuo dizer que lei resolve segurança. Lei não escreve código seguro, não corrige configuração de bucket aberto, não substitui threat modeling. O Brasil já tem a LGPD↳LGPD14 conteúdosComo utilizar a LGPD com o objetivo de conformidade e inovação?Gestão Dev & TI · out 2021LGPD coloca pressão inédita nos responsáveis pela tecnologia das empresasData · ago 2021Proteção de dados: LGPD é sancionada e começa a valerData · set 2020Ver tudo em Gestão Dev & TI →, e boa parte do mercado tratou a adequação como checklist de compliance, não como mudança real de arquitetura. Um Marco Legal da Cibersegurança aprovado às pressas, sem clareza técnica nas obrigações setoriais, corre o mesmo risco: virar papel que CISO mostra em auditoria sem mudar uma linha de infraestrutura.
O Brasil é lento para aprovar essas coisas e geralmente a coisa só anda depois que o leite foi derramado
Esse risco é real, mas não anula o problema oposto. Sem obrigação legal, a decisão de investir em segurança continua sendo opcional para o board, e opcional perde para prazo de entrega toda vez. O comitê criado pelo decreto de 2023 não tem o mesmo poder de um órgão com previsão legal de penalidade. A pergunta não é lei versus engenharia boa; é se a engenharia boa vai continuar dependendo só da sorte de o board entender o risco antes do incidente.
O que eu perguntaria ao CTO antes do PL sair do papel
Enquanto o Senado não vota, quem constrói sistema no Brasil não precisa esperar a lei para fechar as perguntas que ela deveria obrigar:
- Qual é o prazo real de notificação de incidente que a empresa pratica hoje, e ele resistiria a uma auditoria pública?
- O contrato com fornecedor de nuvem ou de software terceirizado tem cláusula de responsabilidade por falha de segurança, ou o risco fica só do lado do cliente?
- O orçamento de segurança está atrelado ao custo estimado de um incidente (ransomware, vazamento, indisponibilidade), ou é uma porcentagem genérica do budget de TI?
- Existe um plano de resposta a incidente testado neste ano, ou ele só existe no papel desde a última certificação?
O Brasil não vai deixar de ser o alvo mais fácil da América Latina só porque um projeto de lei tramitou. Mas enquanto ele não sai da gaveta, a régua de segurança de cada empresa continua sendo a régua interna do próprio time de engenharia, e isso é pouco diante de 583 milhões de tentativas de phishing por ano batendo na porta. Fonte: Exame
Fonte: Exame
Highlights
- Brasil concentra 583 milhões de tentativas de phishing bloqueadas, mais da metade da América Latina
- PL 4.752/2025 aprovado na CCJ em dezembro está parado na Comissão de Ciência e Tecnologia desde setembro
- Órgãos de governo responderam por 26,5% dos ataques, dobro do segundo colocado (varejo)
- Chile mudou legislação severa de cibersegurança após roubo de US$ 10 milhões em 2018 do Banco de Chile
- Sem lei de cibersegurança, boards não têm pressão externa para priorizar segurança no orçamento de TI
Este artigo foi escrito por Vanessa Guerra. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
No Web Summit 2026, delegações regionais testam se visibilidade em feira vira negócio
Enquanto Valência leva 16 startups para showcase e a Holanda formaliza uma delegação paga via RVO, uma dupla de cofundadores mostra o outro lado da aposta: ir a Lisboa sem delegação nenhuma, só para fechar conversas.