




A primeira palestra da trilha de Agentes de IA no Stadium do TDC São Paulo tratou de um problema comum a quem já colocou a mão em projetos com LLMs: a confusão entre chatbot, skill e agente — e o custo escondido de pular etapas de maturidade antes de partir para arquiteturas multiagente.
Segundo a apresentação, a distinção entre os três conceitos é simples, mas raramente respeitada no mercado: no chatbot quem decide é a pessoa, cada resposta é independente; na skill, quem decide é o código, que chama uma função sempre igual; no agente, quem decide é o próprio sistema, que recebe um objetivo e escolhe quais skills usar e em que ordem. "É muito comum a gente ver, ah, os agentes, estou fazendo um agente. E muitas vezes você não precisa de um agente", alertou a apresentação.
O padrão mora no código, não no modelo
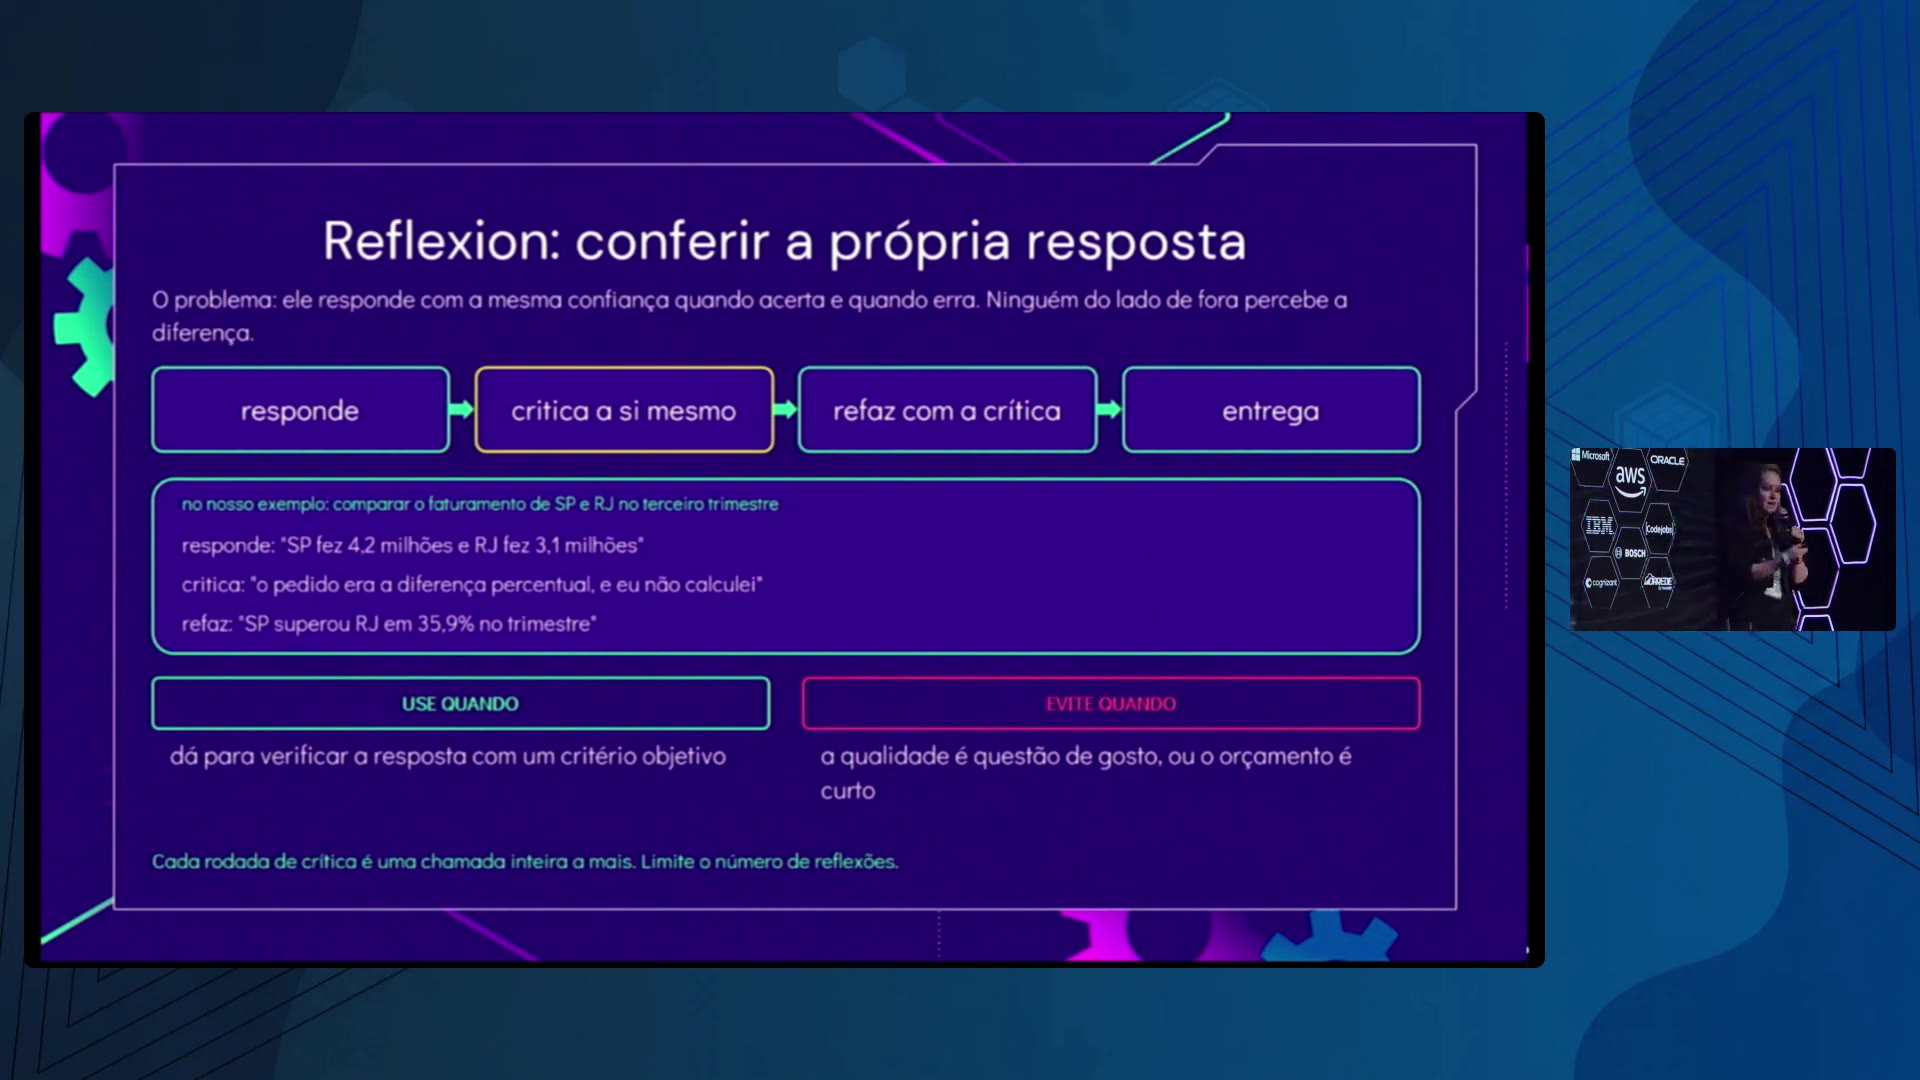
O ponto central da fala é que o modelo nunca executa nada — ele só escreve o que quer fazer, e quem roda de fato é o código do desenvolvedor. A partir daí, a palestra detalhou uma escada de maturidade com cinco padrões: Use Tool (experimentação pura, sem loop), ReAct (o modelo pensa e pede, passo a passo), Reflection (o modelo critica a própria resposta antes de entregar), Plan-and-Execute (planejamento explícito das etapas) e, só no topo, multiagentes.
O recado prático foi direto: "Temos um problema com AI que muitas vezes queremos fazer coisas determinísticas em algo que não é determinístico" — e a saída é escrever em código (Python, por exemplo) tudo que puder ser determinístico, deixando para o modelo apenas o que realmente exige julgamento.
Onde o projeto afunda
A apresentação foi enfática sobre o padrão Reflection como o principal ralo de custo: cada rodada de autocrítica dobra chamadas ao modelo, e colocar esse estágio em produção sem avançar para planejamento e execução "sai extremamente caro" e não entrega ROI. Um exemplo mostrado nos slides ilustrou como a mesma tarefa — comparar faturamento de SP e RJ — pode custar de 2 a 5 chamadas ao modelo dependendo do padrão escolhido.
Outro alerta de segurança tratado: dados externos (como um relatório recebido por e-mail) podem conter instruções escondidas para o modelo, um risco de prompt injection que o agente não consegue distinguir de dado legítimo, já que "para o modelo, tudo isso é texto".
Comece pequeno
A recomendação final foi para modularizar como em qualquer outro projeto de software: começar pela menor skill, validar com humano no loop, e só evoluir para orquestração multiagente quando o ganho de complexidade se justificar. "Não pense em muita gente, não pense em algo muito extravagante. Começa simples", resumiu a apresentação, reforçando que otimização de tokens e arquitetura bem definida evitam que o entusiasmo com IA generativa vire uma conta impagável em produção.