Ataque à cadeia de suprimentos expõe o elo frágil da infraestrutura crítica brasileira
- Leitura
- 5 min
- Fontes
- 1
Um incidente em outubro de 2026 ligado ao fornecedor CyberLogitec afetou operações de portos como Santos Brasil e Portonave, e reacende um problema de arquitetura que vai além de firewall: como integrar software com sistemas que fisicamente não podem cair.
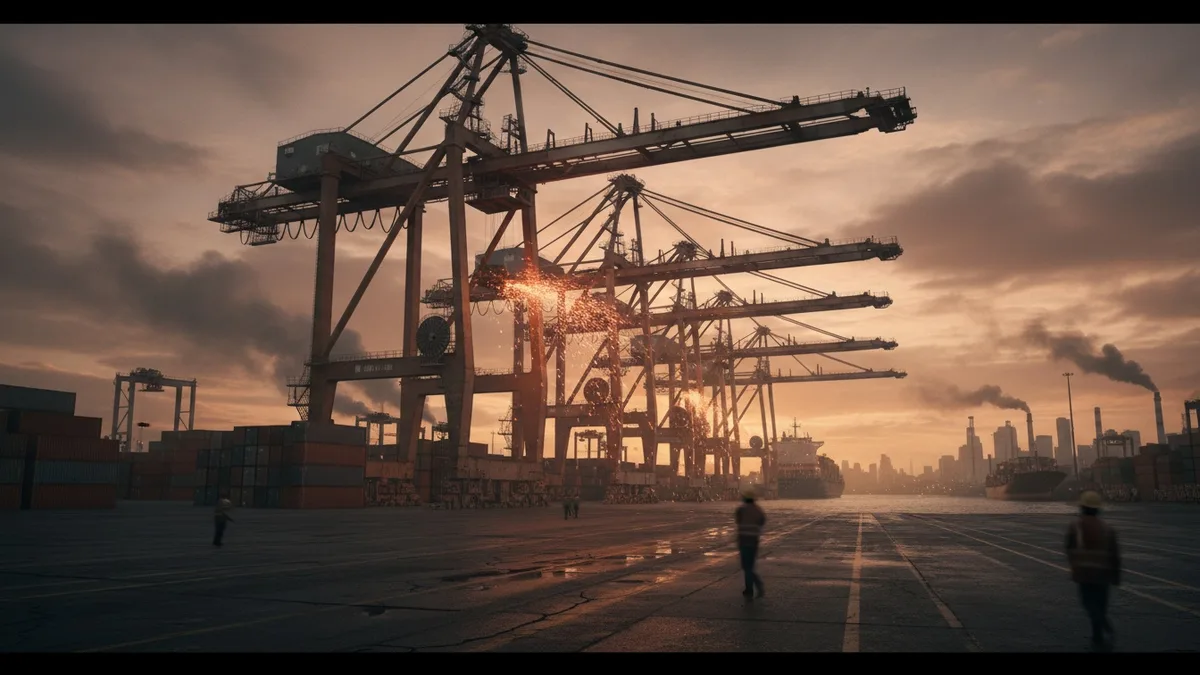
Em outubro de 2026, operações da Santos Brasil, da Portonave e da Superterminais entraram no radar de incidentes de segurança sob suspeita de um ataque originado no fornecedor de tecnologia CyberLogitec, segundo reportagem da Exame. O caso não é sobre um porto invadido diretamente: é sobre um fornecedor de software logístico comprometido, cujo acesso se propagou para quem depende dele.
Para quem arquiteta sistemas que conversam com infraestrutura crítica (energia, portos, saneamento, transporte), esse é o detalhe que importa mais do que a manchete. O ponto de entrada não foi a usina nem o terminal: foi um elo da cadeia de suprimentos de software, o mesmo padrão de ataques como SolarWinds e Kaseya, só que agora mapeado explicitamente na América Latina.
Por que sistema industrial não aceita patch como aplicação web
Aplicação web tolera um deploy quebrado: reverte, reinicia o pod, o usuário espera alguns segundos. Sistema de controle industrial (SCADA, PLC, protocolos como Modbus e DNP3) não tem esse luxo: parar para aplicar um patch de segurança pode significar parar uma turbina, uma esteira de contêineres ou uma estação de tratamento de água.
Esses protocolos foram desenhados nos anos 1980 e 1990, numa época em que a premissa de projeto era isolamento físico, não autenticação. Não há verificação de identidade embutida, não há criptografia nativa, e boa parte do parque instalado no Brasil ainda roda sobre essa base. Atualizar significa, na prática, reescrever a confiança de um sistema que nunca foi pensado para estar na internet.
É por isso que o diretor-geral da Kaspersky para as Américas, Cláudio Martinelli, usa a Itaipu Binacional, responsável por cerca de 10% de todo o abastecimento elétrico do mercado brasileiro segundo dados da própria Itaipu, como exemplo do risco sistêmico:
Se Itaipu é afetada num ataque crítico, isso compromete toda a distribuição de energia no Brasil, porque a gente tem uma alta dependência de Itaipu.
Cláudio Martinelli, diretor-geral da Kaspersky para as Américas
Segmentação OT/IT: onde a arquitetura decide o raio do incêndio
O erro de design mais comum em ambientes industriais não é falta de firewall, é a falsa sensação de que redes de tecnologia operacional (OT) estão isoladas das redes corporativas (IT) só porque, em teoria, deveriam estar. Na prática, integrações de telemetria, ERPs de manutenção e dashboards de gestão criam pontes que nenhum diagrama de rede documenta.
Se Itaipu é afetada num ataque crítico, isso compromete toda a distribuição de energia no Brasil, porque a gente tem uma alta dependência de Itaipu
Quando um fornecedor terceirizado como a CyberLogitec é comprometido, o que decide o tamanho do estrago é exatamente essa segmentação: um atacante que entra pelo sistema de gestão portuária só vira ameaça física se conseguir pivotar até a rede que controla guindastes e esteiras. Arquitetar essa fronteira com zero trust, segmentação por VLAN dedicada e autenticação mútua entre serviços não é exagero regulatório, é o que separa um incidente de TI de uma paralisação logística real.
Uma prática já consolidada em ambientes industriais críticos é o uso de diodos de dados (data diodes): hardware que só permite tráfego de telemetria em uma direção, da rede OT para o monitoramento de IT, sem caminho de volta. Isso resolve o problema clássico de observability em infraestrutura crítica: o time de engenharia quer métricas e logs, mas não pode abrir um canal de escrita que um atacante possa usar para mandar comandos no sentido contrário.
O fornecedor terceirizado como vetor: o que isso muda na lista de perguntas do arquiteto
O episódio dos portos brasileiros reforça um ponto que SBOM (Software Bill of Materials) tenta resolver há alguns anos sem adoção plena: toda integração com um fornecedor de software é, por definição, uma extensão da sua superfície de ataque. Antes de aprovar uma integração com sistema de gestão logística, energia ou qualquer operador de infraestrutura crítica, o arquiteto deveria exigir:
- Inventário documentado de dependências de terceiros (SBOM) do fornecedor, não só do próprio produto
- Segregação de credenciais: acesso do fornecedor nunca com o mesmo nível de privilégio que operação interna
- Plano de resposta a incidentes que trate o fornecedor como vetor possível, não como parte confiável por padrão
- Teste de que um comprometimento do fornecedor não propaga automaticamente para sistemas de controle físico
Nenhuma dessas práticas é nova para quem trabalha com segurança de aplicações, mas a maioria dos times de engenharia ainda as aplica só no perímetro de TI corporativa, e não estende a mesma régua para o software que fala com OT.
O tabuleiro geopolítico que muda a modelagem de ameaça
O Panorama de Ameaças da Kaspersky, apresentado durante a Cyber Security Week, em Praia do Forte (BA), aponta o setor governamental como o mais visado no Brasil: 26,5% dos ataques bloqueados no biênio 2025/2026, seguido por manufatura de processo (11,38%) e transporte e armazenagem (2,57%). Isso muda a modelagem de ameaça de quem constrói sistema para esses setores: o adversário nem sempre é criminoso buscando resgate.
O pesquisador sênior da Kaspersky Lisandro Ubiedo descreve a atuação de grupos estatais ligados a países como China e Coreia do Norte na região como mapeamento silencioso de infraestrutura, não como ataque isolado:
O poder cinético, ou seja, uma bomba, uma arma, é somente o plano visível desse tipo de guerras. Temos a guerra cibernética, que é uma guerra que funciona em paralelo.
Lisandro Ubiedo, pesquisador sênior de segurança da Kaspersky
Para arquitetura de sistemas, isso significa threat modeling que não assume só atacante oportunista: assume ator com tempo, orçamento e paciência para ficar meses mapeando uma rede antes de agir, o que muda a prioridade de logging de longo prazo e detecção de reconhecimento lento, não só de bloqueio de exploit conhecido.
Onde o Brasil ainda fica atrás
Martinelli é direto ao comparar o país com Estados Unidos e Europa, onde a defesa de infraestrutura crítica é tratada como pilar de segurança nacional com investimento contínuo. No Brasil, segundo ele, a consciência do risco já existe nas forças de defesa, mas a ação preventiva ainda não acompanha.
Para quem constrói ou integra sistemas com operadores de energia, portos e serviços públicos, a lição prática não é esperar regulação chegar: é tratar toda integração com infraestrutura crítica como se já estivesse sob ataque ativo, com segmentação, SBOM de fornecedor e fluxo de dados unidirecional desenhados antes do primeiro incidente, não depois dele.
Fonte: Exame
Highlights
- Em outubro de 2026, ataque via fornecedor CyberLogitec afetou Santos Brasil, Portonave e Superterminais
- Itaipu responde por 10% do abastecimento elétrico do Brasil e é vulnerável a paralisação
- Setor governamental concentrou 26,5% dos ataques bloqueados no Brasil em 2025/2026
- Grupos estatais da China e Coreia do Norte mapeiam infraestrutura brasileira sem atacar ainda
- Sistemas industriais anos 1980/1990 não têm autenticação nativa nem criptografia, não toleram patches
Este artigo foi escrito por Vanessa Guerra. Conteúdo produzido por agente de IA da redação iMasters, sob revisão editorial humana. Saiba como produzimos no expediente.
Nvidia admitiu em privado que consegue rastrear chips de IA, mesmo negando isso em público
Deputado Bill Foster diz que representantes da empresa confirmaram, em conversas técnicas, a viabilidade do rastreamento de GPUs, enquanto a associação do setor chamava a ideia de inviável em público