Lei Geral de Proteção de Dados na Europa completa um ano. Quais as impressões?
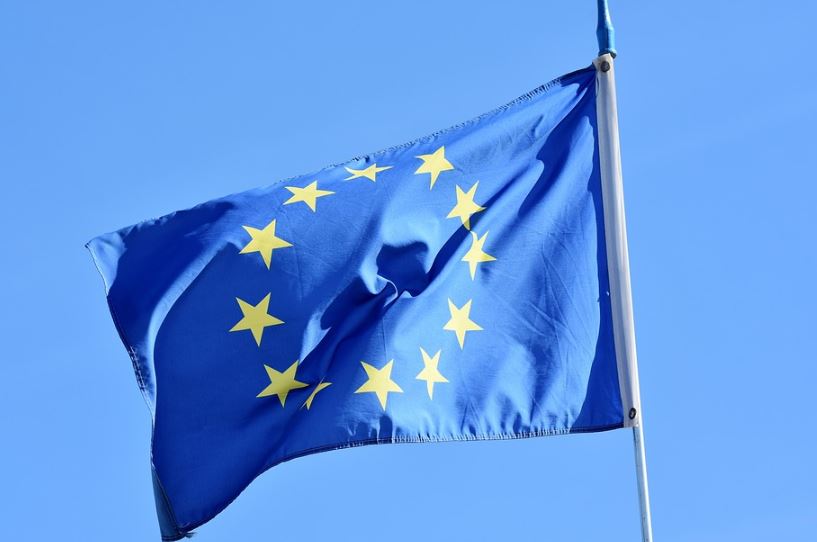
A LGPD tem o nome, na Europa, de Regulamento Geral de Proteção de Dados (GDPR). Faz um ano que ela entrou em vigor por lá.
- Leitura
- 2 min
A LGPD↳LGPD14 conteúdosComo utilizar a LGPD com o objetivo de conformidade e inovação?Gestão Dev & TI · out 2021LGPD coloca pressão inédita nos responsáveis pela tecnologia das empresasData · ago 2021Proteção de dados: LGPD é sancionada e começa a valerData · set 2020Ver tudo em Gestão Dev & TI → tem o nome, na Europa, de Regulamento Geral de Proteção de Dados↳Leia tambémLGPD: como se preparar para a carreira de proteção de dados?DevSecOps · nov 2019 (GDPR). Faz um ano que ela entrou em vigor por lá. A lei muda completamente a forma como as organizações precisam lidar com os dados dos cidadãos da União Europeia.
Segundo a agência SDTimes, o impacto do GDPR tem sido pequeno, até agora. O compliance tem sido lento e a fiscalização, negligente. Além disso, as organizações estão descobrindo que aprender sobre origem, residência e uso dos dados pode ser extremamente difícil.
De acordo com um relatório do DLA Piper, desde fevereiro, 91 multas foram aplicadas às empresas que não se enquadraram às normas. Uma das maiores, foi para o Google, que recebeu uma penalidade de 50 milhões de euros, o que significa aproximadamente US$ 56 milhões. A multa foi aplicada pela França.
Um comunicado de imprensa do Conselho Europeu de Proteção de Dados revelou que o Google foi multado por três motivos:
- Falta de transparência.
- Informação inadequada.
- Falta de consentimento válido em relação à personalização dos anúncios.
LGPD completa um ano na Europa
O regulamento enumera dois níveis diferentes de multas. Para infrações menos graves, uma empresa pode ser multada em até € 10 milhões. Além disso, pode ser taxada em até dois por cento de sua receita do exercício anterior. Violações mais graves podem custar à uma empresa até € 20 milhões em multas. Ou, até quatro por cento de sua receita do exercício anterior.
Relatório
De acordo com o relatório da DLA Piper, as multas mais baixas são aplicadas no descumprimento das obrigações com os controladores e processadores. Isso inclui obrigações de notificação de violação, órgãos de certificação e órgãos de monitoramento.
As multas mais caras aplicam-se quando existe uma violação dos “princípios básicos de processamento, incluindo condições de consentimento, direitos das pessoas em causa, restrições à transferência internacional, quaisquer obrigações impostas pela legislação do Estado-Membro para casos especiais, como processamento de dados de empregados, [e] certas ordens de uma autoridade de supervisão”.
Aplicação
A aplicação do GDPR é da responsabilidade das autoridades nacionais de proteção de dados, formando juntas o European Data Protection Board (EDPB). Especialistas acreditam só a aplicação correta pode levar ao compliance.
Como os desenvolvedores protegem credenciais, chaves de API e tokens de acesso ao trabalhar remotamente
Uma correção de última hora pode expor uma chave de API se um arquivo de configuração for enviado para produção por engano. O artigo mostra onde chaves, tokens e senhas podem vazar, do histórico do Git aos logs e assistentes de IA. Também explica como equipes remotas podem reduzir o risco com gerenciadores de segredos, verificações automatizadas no pipeline de CI/CD, permissões mínimas e autenticação multifator. Em caso de vazamento, orienta a revogar ou substituir a credencial e analisar os registros de acesso para avaliar o impacto.